Risikomanagement
Risiken zu den Assets bewerten und behandeln.
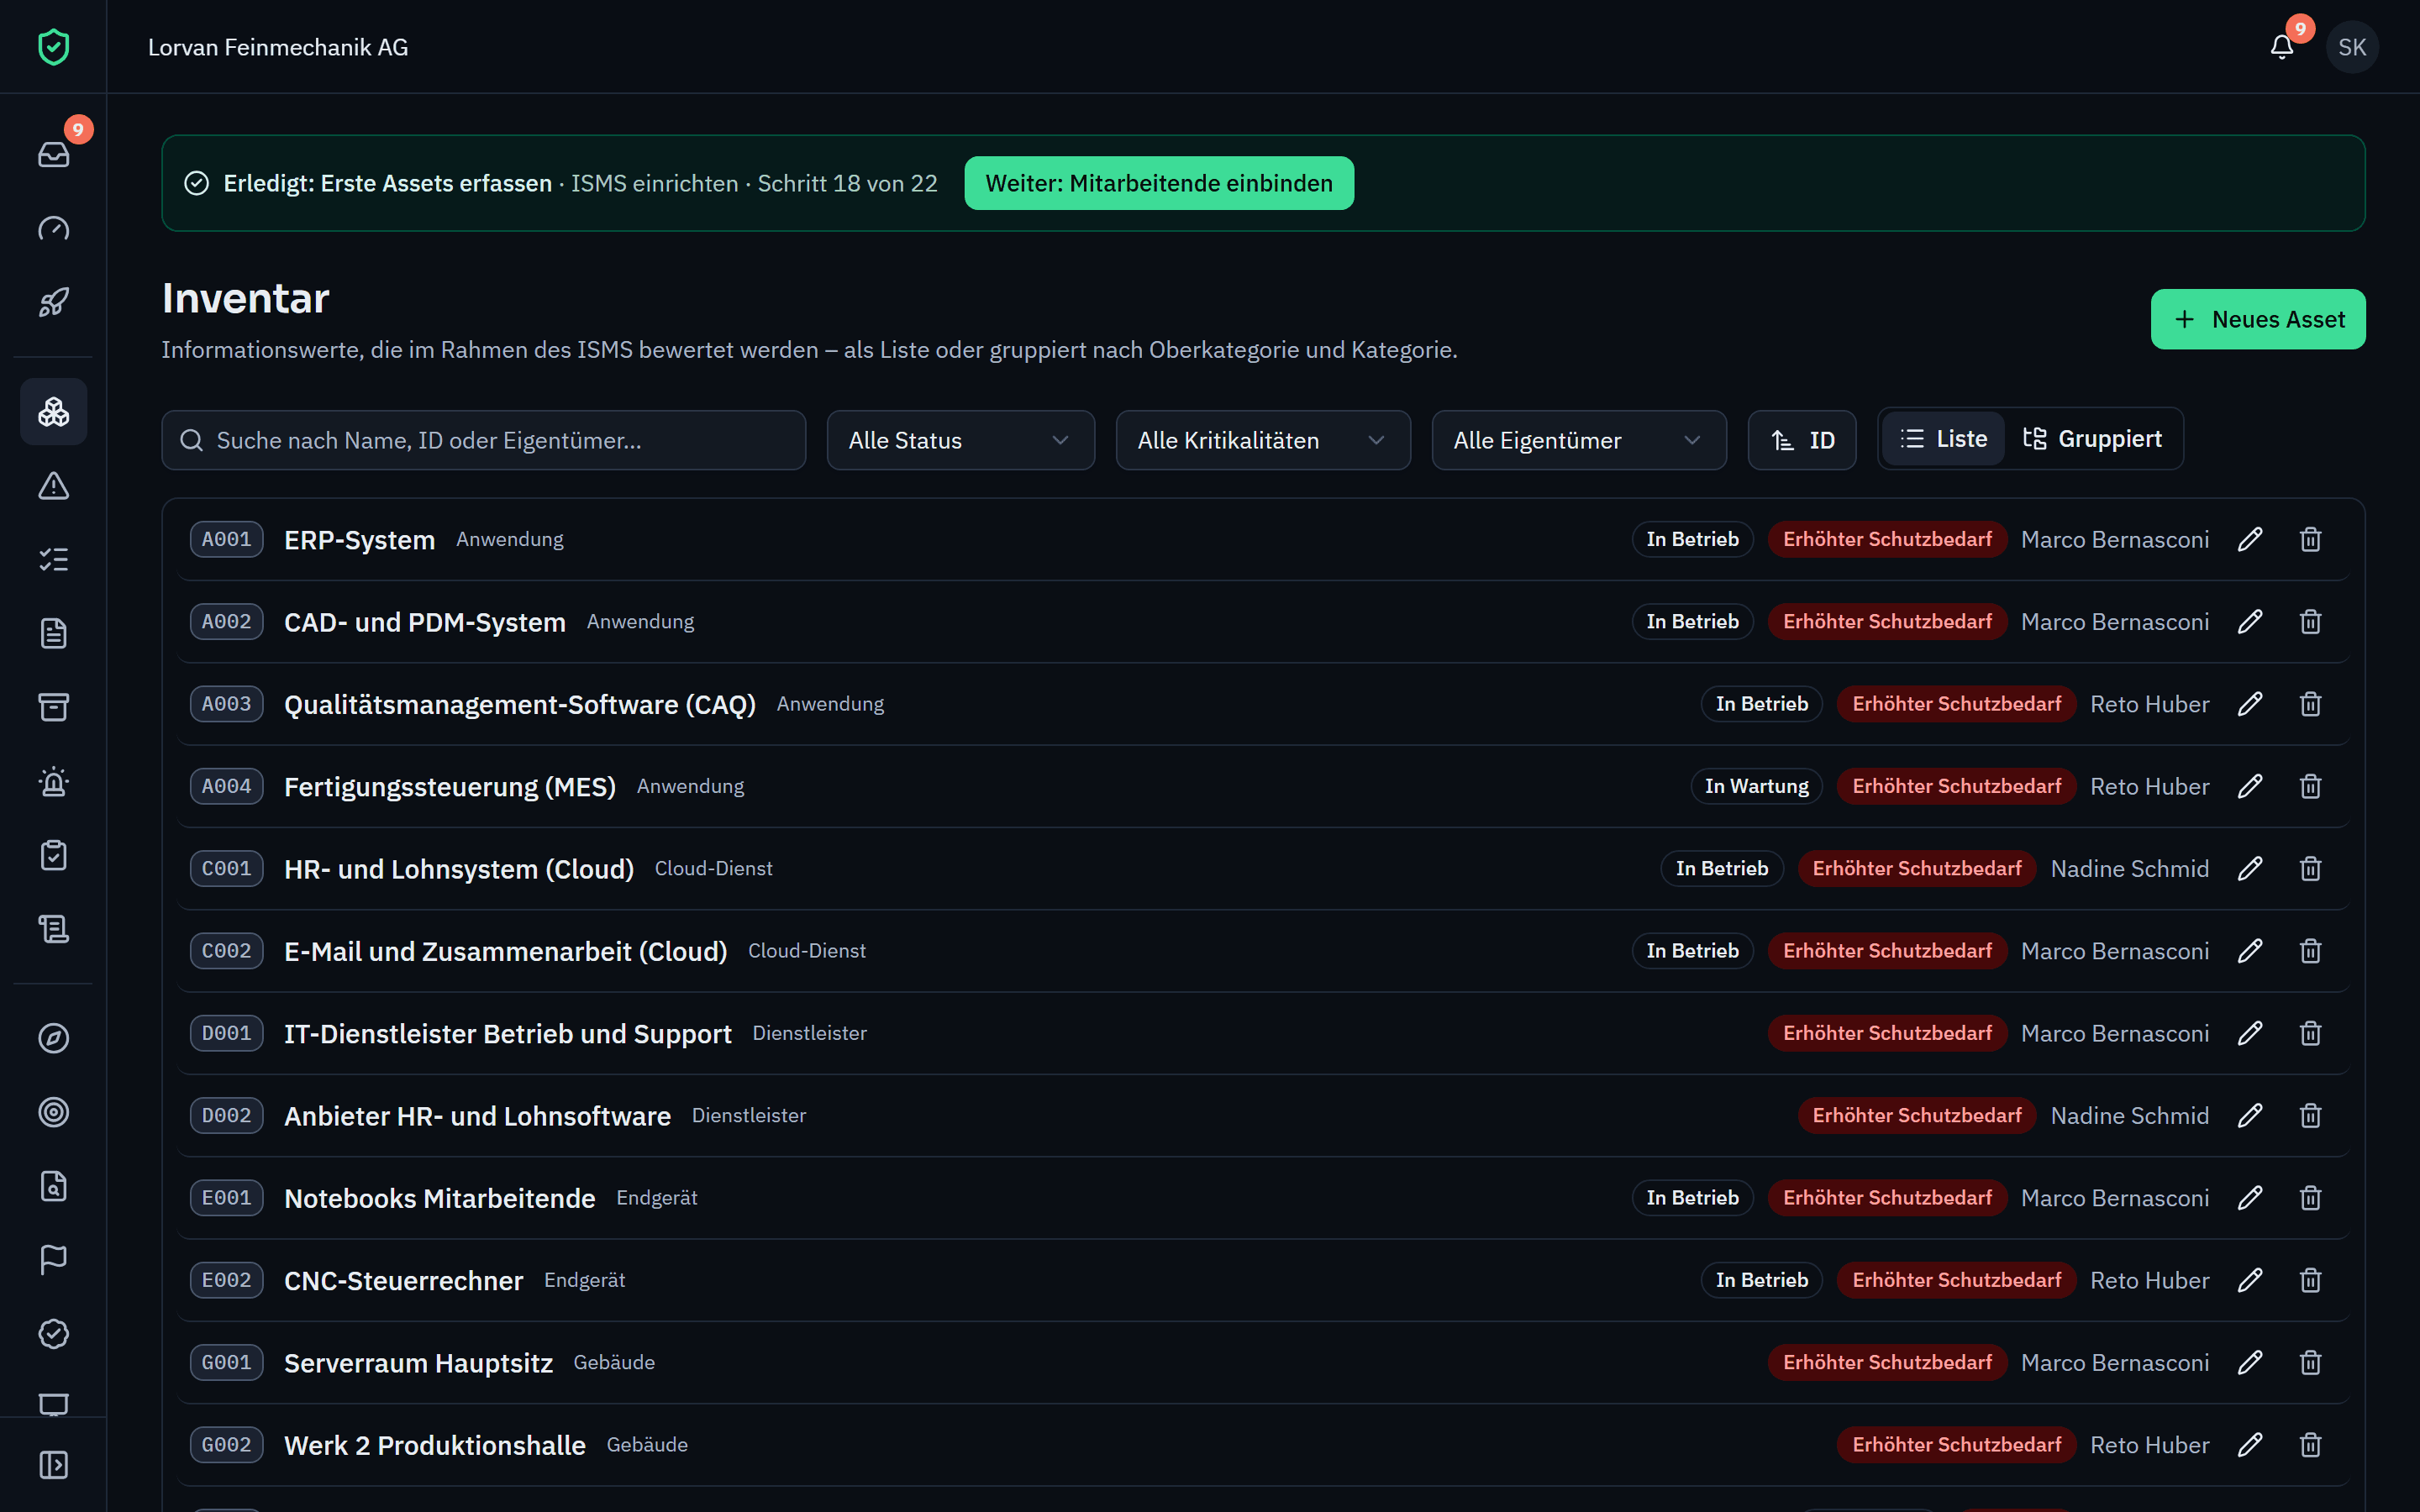
Informationen, Prozesse und Systeme in einem Inventar, jedes mit verantwortlicher Person. Der Schutzbedarf wird nachvollziehbar bestimmt, freigegeben und über die Abhängigkeiten an die Systeme vererbt.
Assets werden in eigenen Kategorien und Oberkategorien geführt. Wer als Eigentümer eingetragen wird, bestätigt die Übernahme oder lehnt sie begründet ab, damit Verantwortung nicht nur auf dem Papier steht.
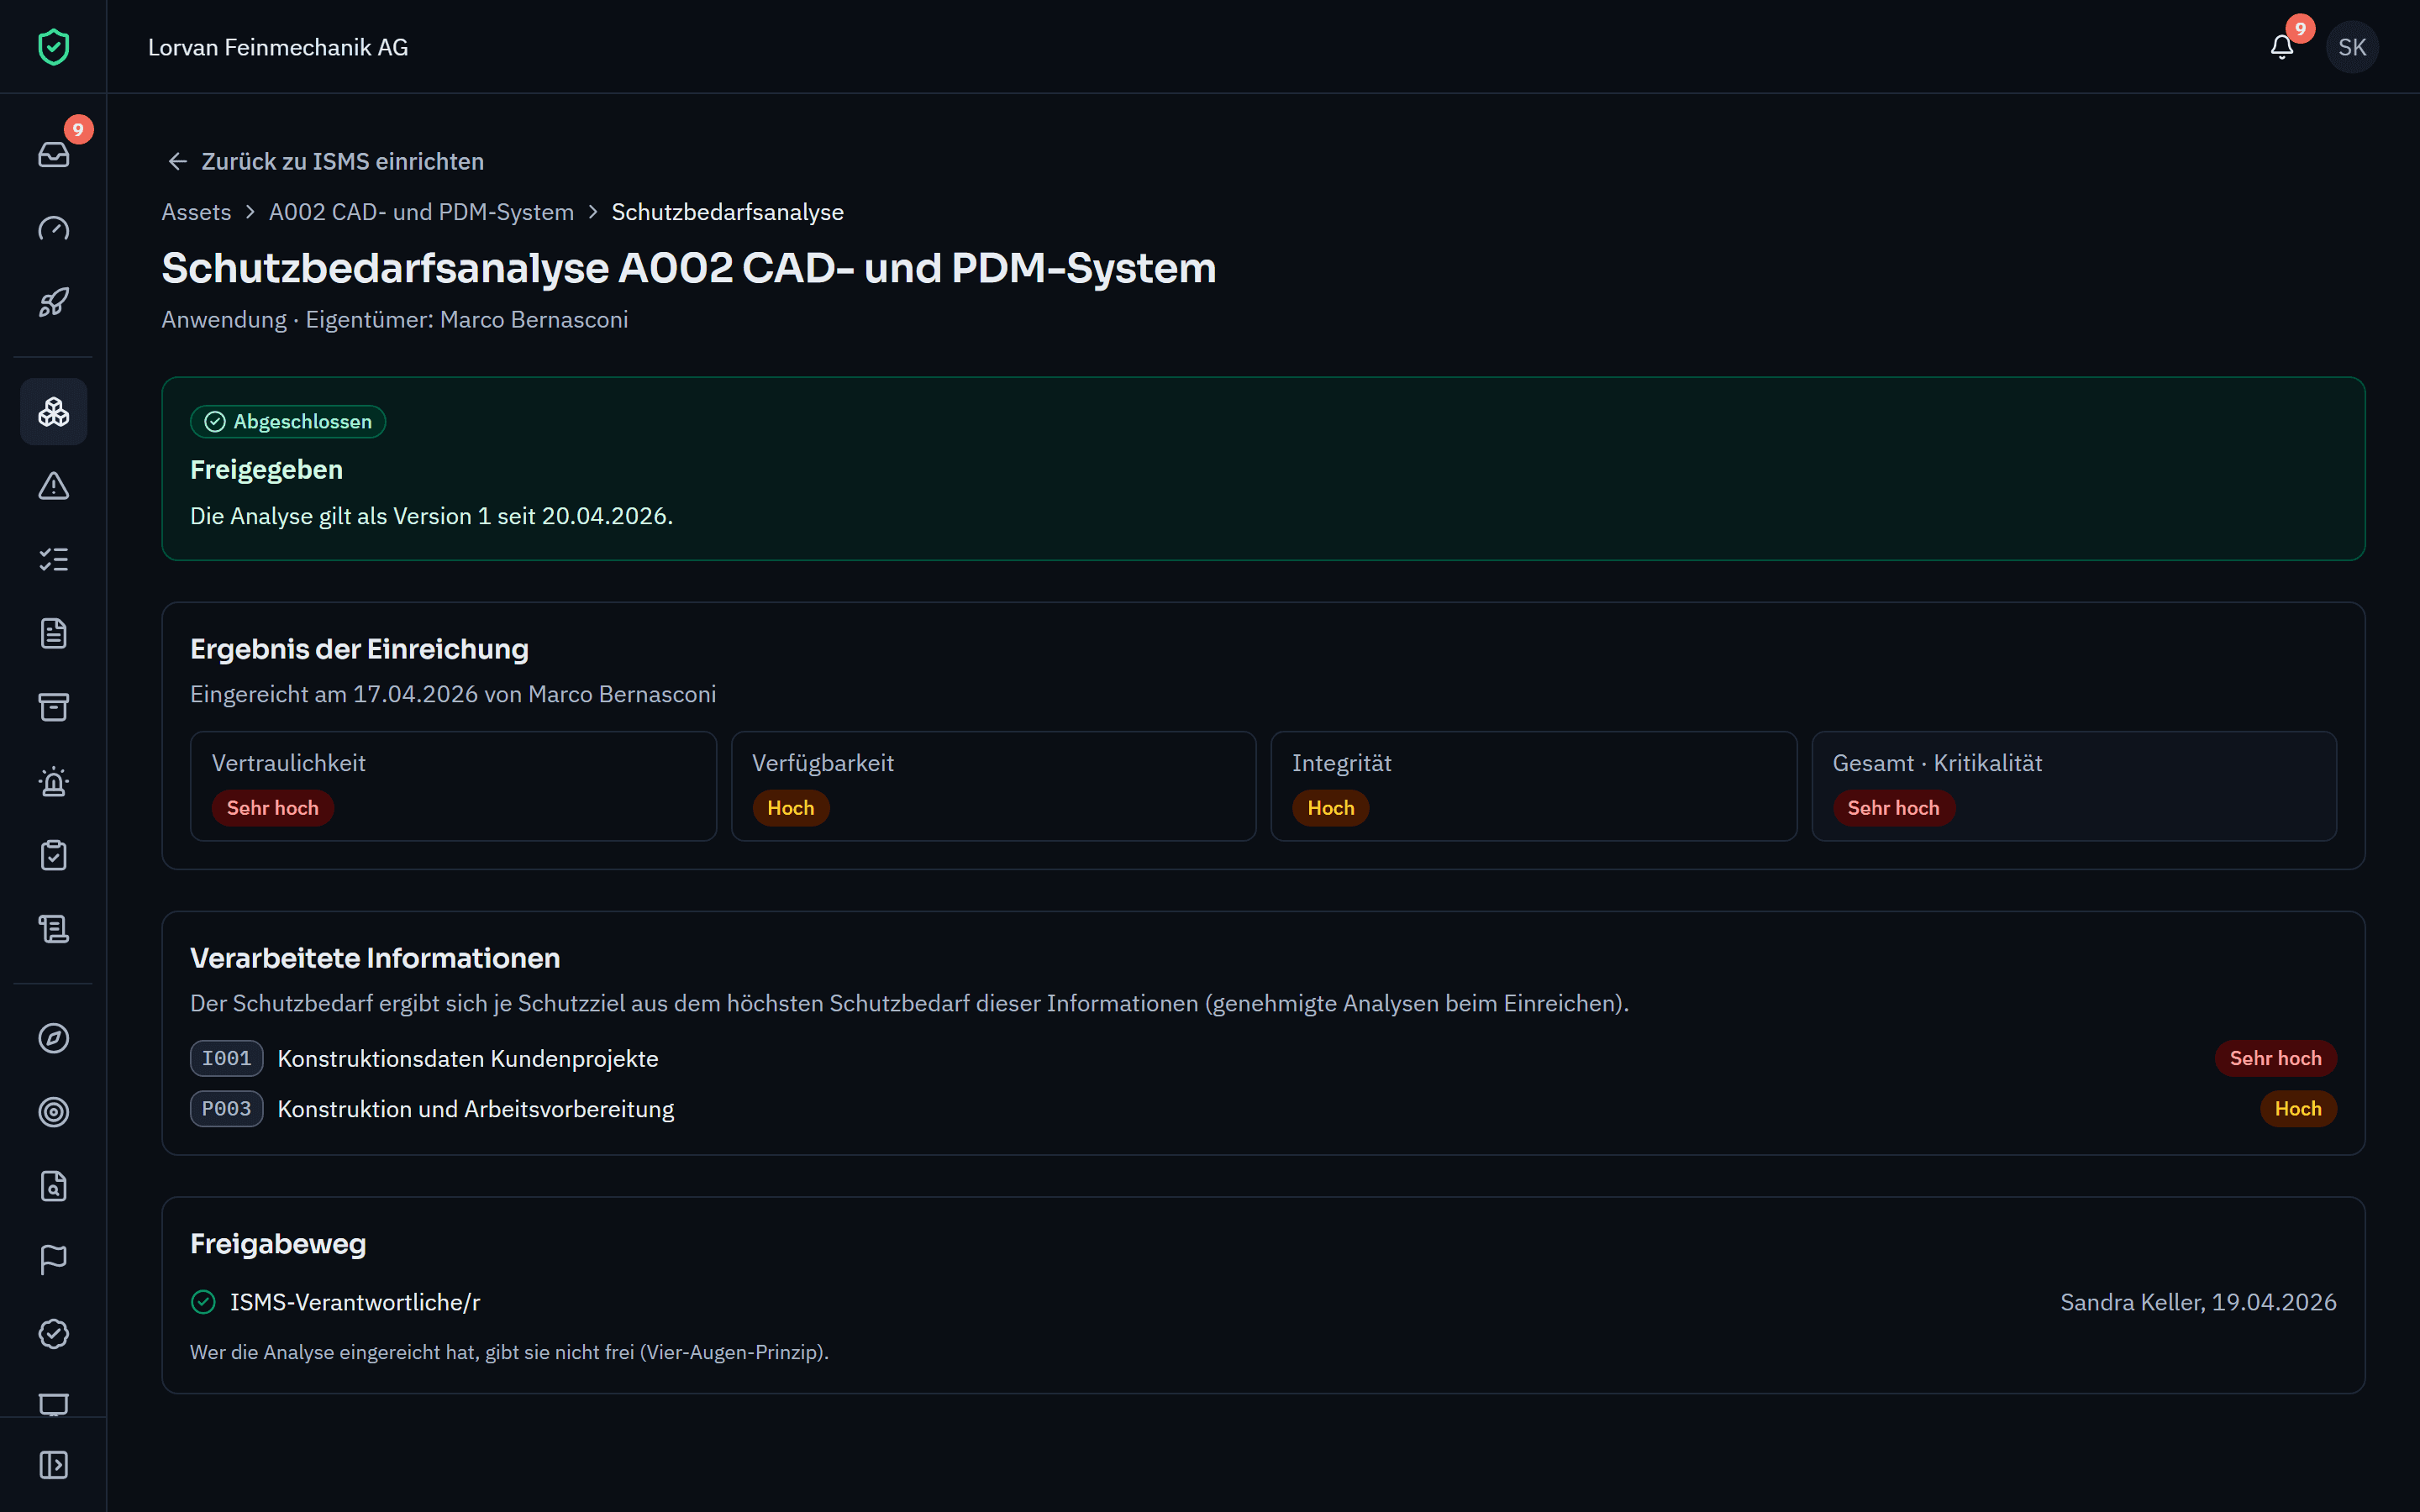
Für Informationen und Prozesse wird der Schutzbedarf je Schutzziel mit Kontrollfragen bestimmt und begründet. Die Analyse wird eingereicht und über einen festgelegten Freigabeweg genehmigt, nie durch die einreichende Person.
Systeme erhalten ihren Schutzbedarf aus den Informationen, die sie verarbeiten. Ändert sich eine Information, sieht der Eigentümer des Systems, dass er seine Analyse überprüfen muss.
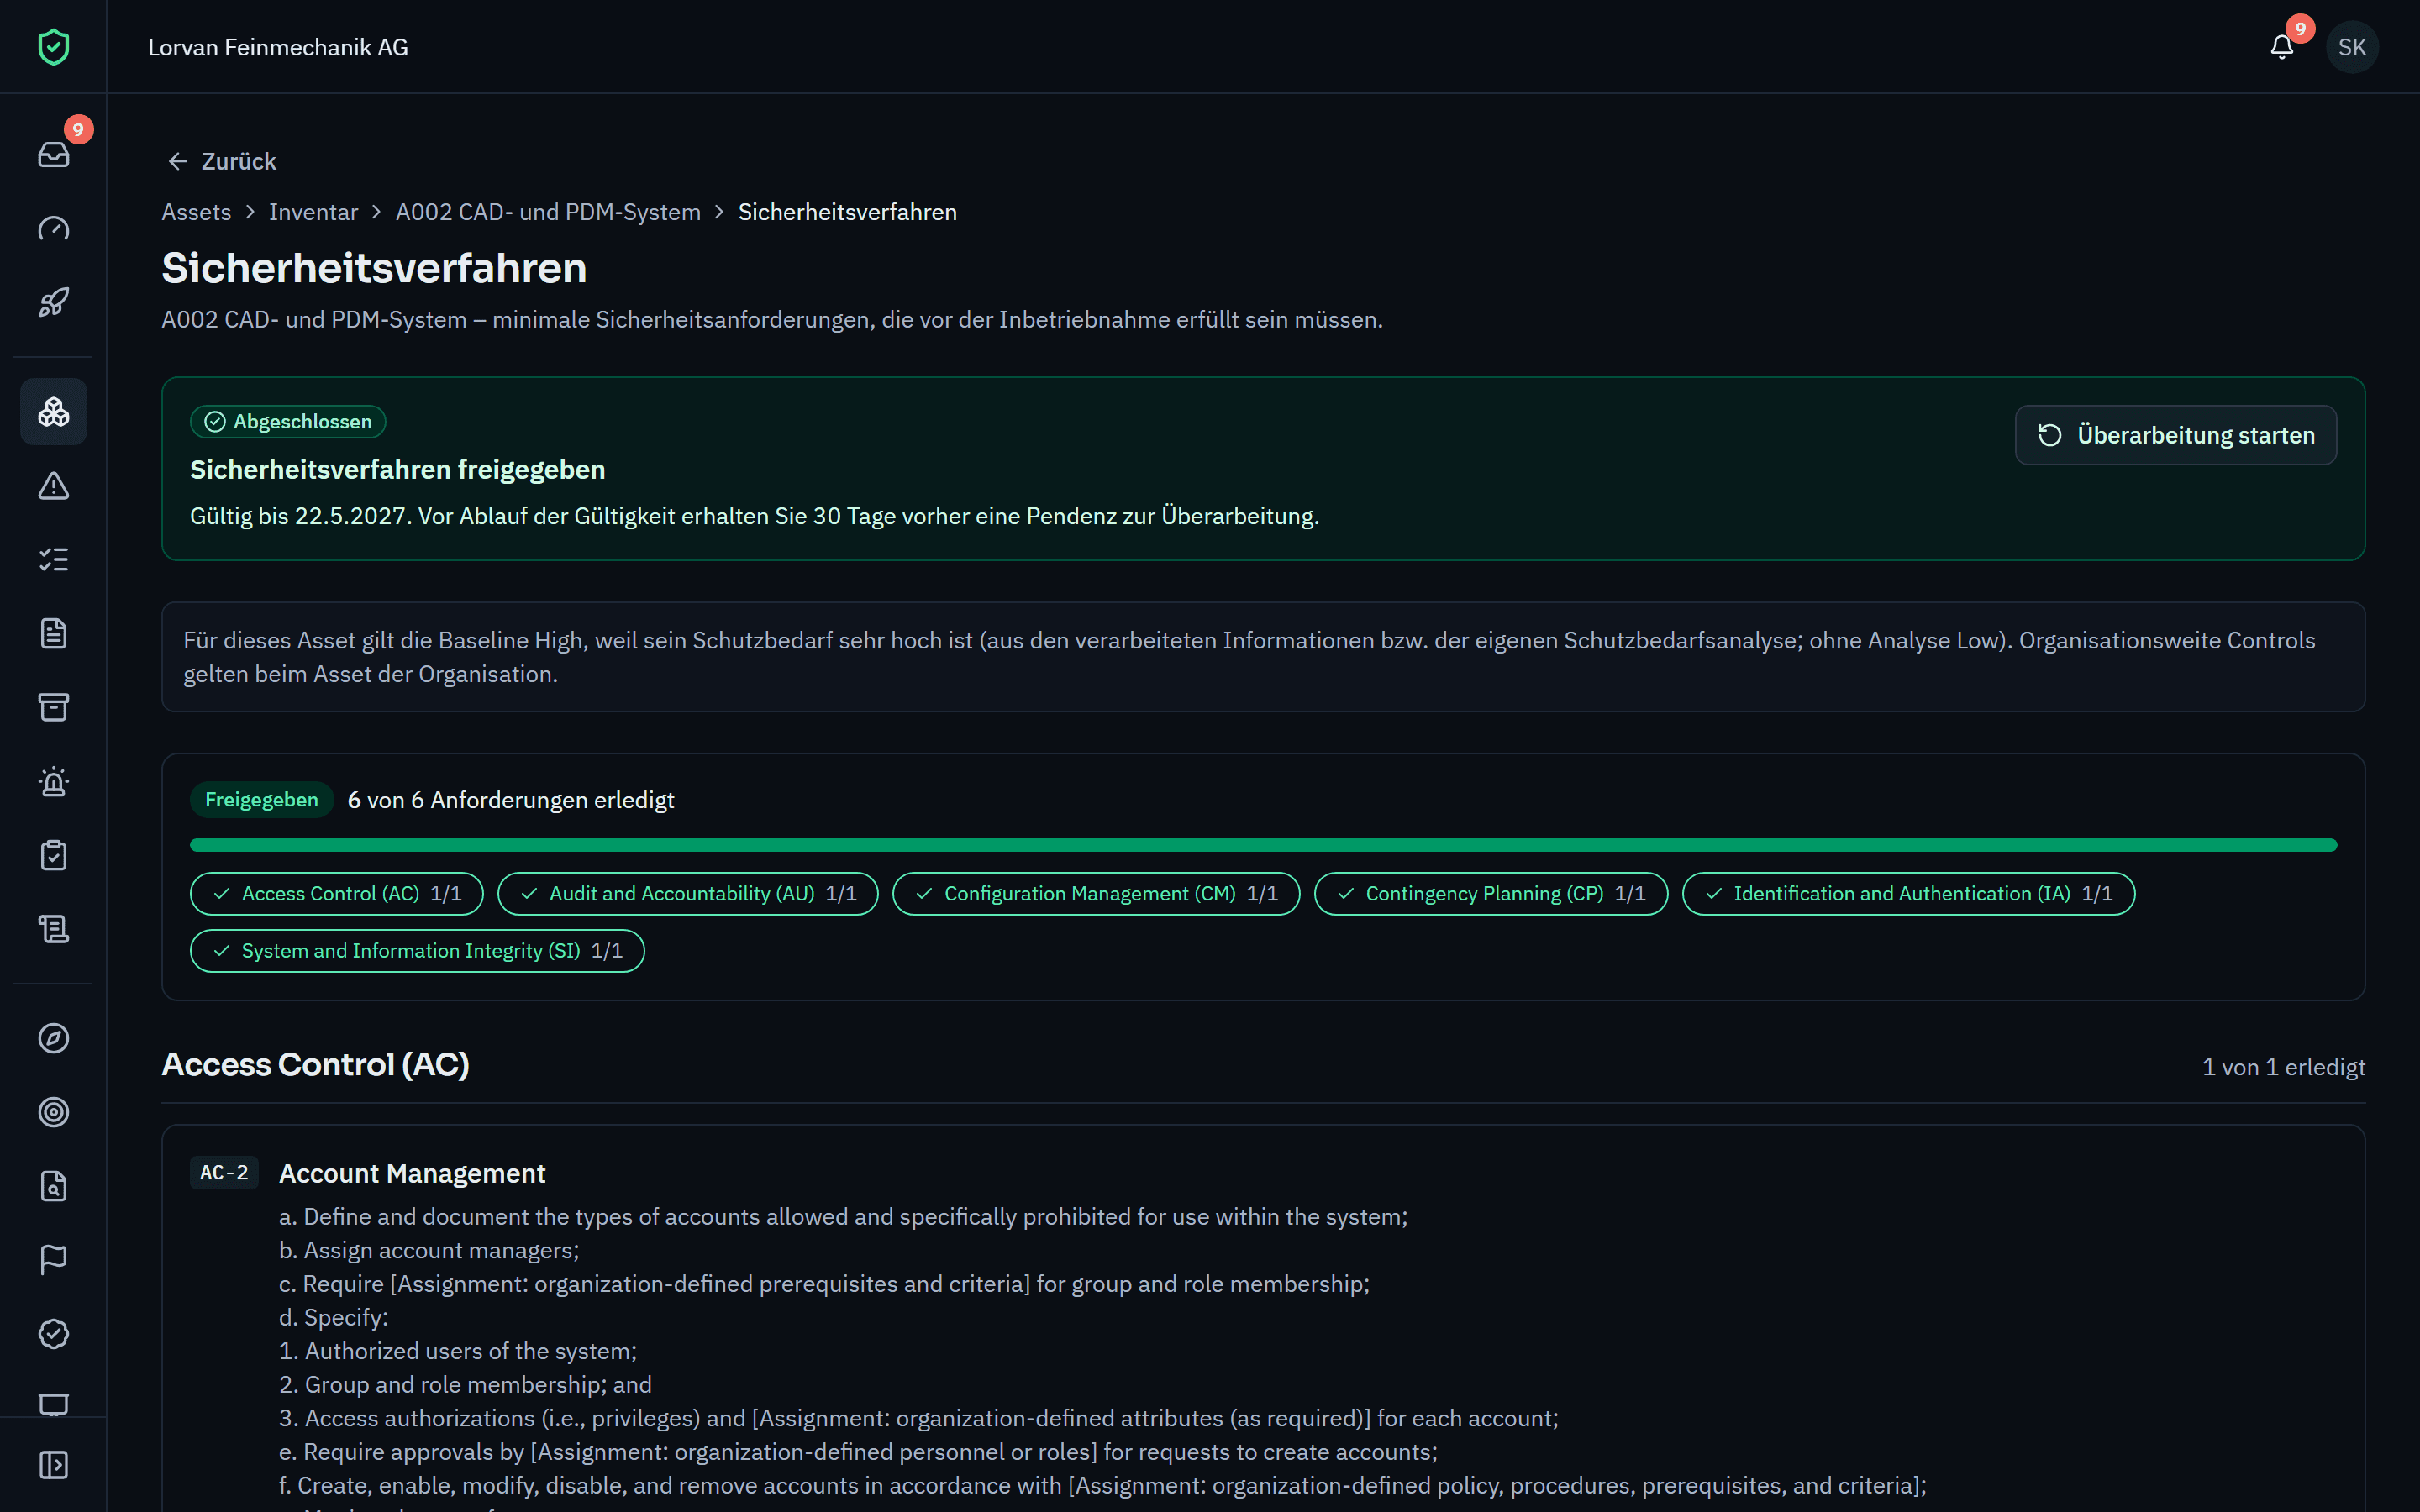
Je Asset-Kategorie legen Sie fest, welche Anforderungen gelten, zum Beispiel die Baseline aus NIST SP 800-53 passend zum Schutzbedarf. Der Eigentümer beantwortet sie, belegt die Umsetzung mit Nachweisen und reicht das Ergebnis zur Freigabe ein.
Risiken zu den Assets bewerten und behandeln.
Personendaten je System und die Datenschutz-Folgenabschätzung.
Controls nach Schutzbedarf.
Nein. Das Vorgehen ist an den IT-Grundschutz angelehnt, die Anforderungen je Asset-Kategorie stammen aber aus den Katalogen, die Sie wählen, zum Beispiel NIST SP 800-53 oder eigene Vorgaben.
Die Stellen im Freigabeweg, den Ihre Organisation festlegt. Die Person, die die Analyse eingereicht hat, kann sie nicht selbst freigeben.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.