Finanzinstitute
FINMA, DORA und Meldepflichten in einem ISMS.
Das Rundschreiben 2023/1 der FINMA verlangt von Banken und Wertpapierhäusern ein Management der operationellen Risiken, der IKT- und Cyberrisiken, der kritischen Daten und der operationellen Resilienz. Varmo enthält es als Katalog, aufgeteilt so, dass jede Pflicht einzeln belegt werden kann.
Plattform-Katalog ab Paket Pro
100 Anforderungen aus den Randziffern zu operationellen Risiken, IKT- und Cyberrisiken, kritischen Daten, Business Continuity Management und operationeller Resilienz. Randziffern, die Pflichten der Organisation und Pflichten je System verbinden, sind in Teil-Anforderungen zerlegt.
Pflichten von Verwaltungsrat und Geschäftsleitung, Strategie, Testprogramm und Berichte belegen Sie einmal für die ganze Organisation. Zugriffe, Härtung, Schwachstellen, Protokollierung und Sicherung prüft der Eigentümer je System, Vertragspflichten je Dienstleister. Varmo schlägt die passenden Kapitel je Asset-Kategorie vor.
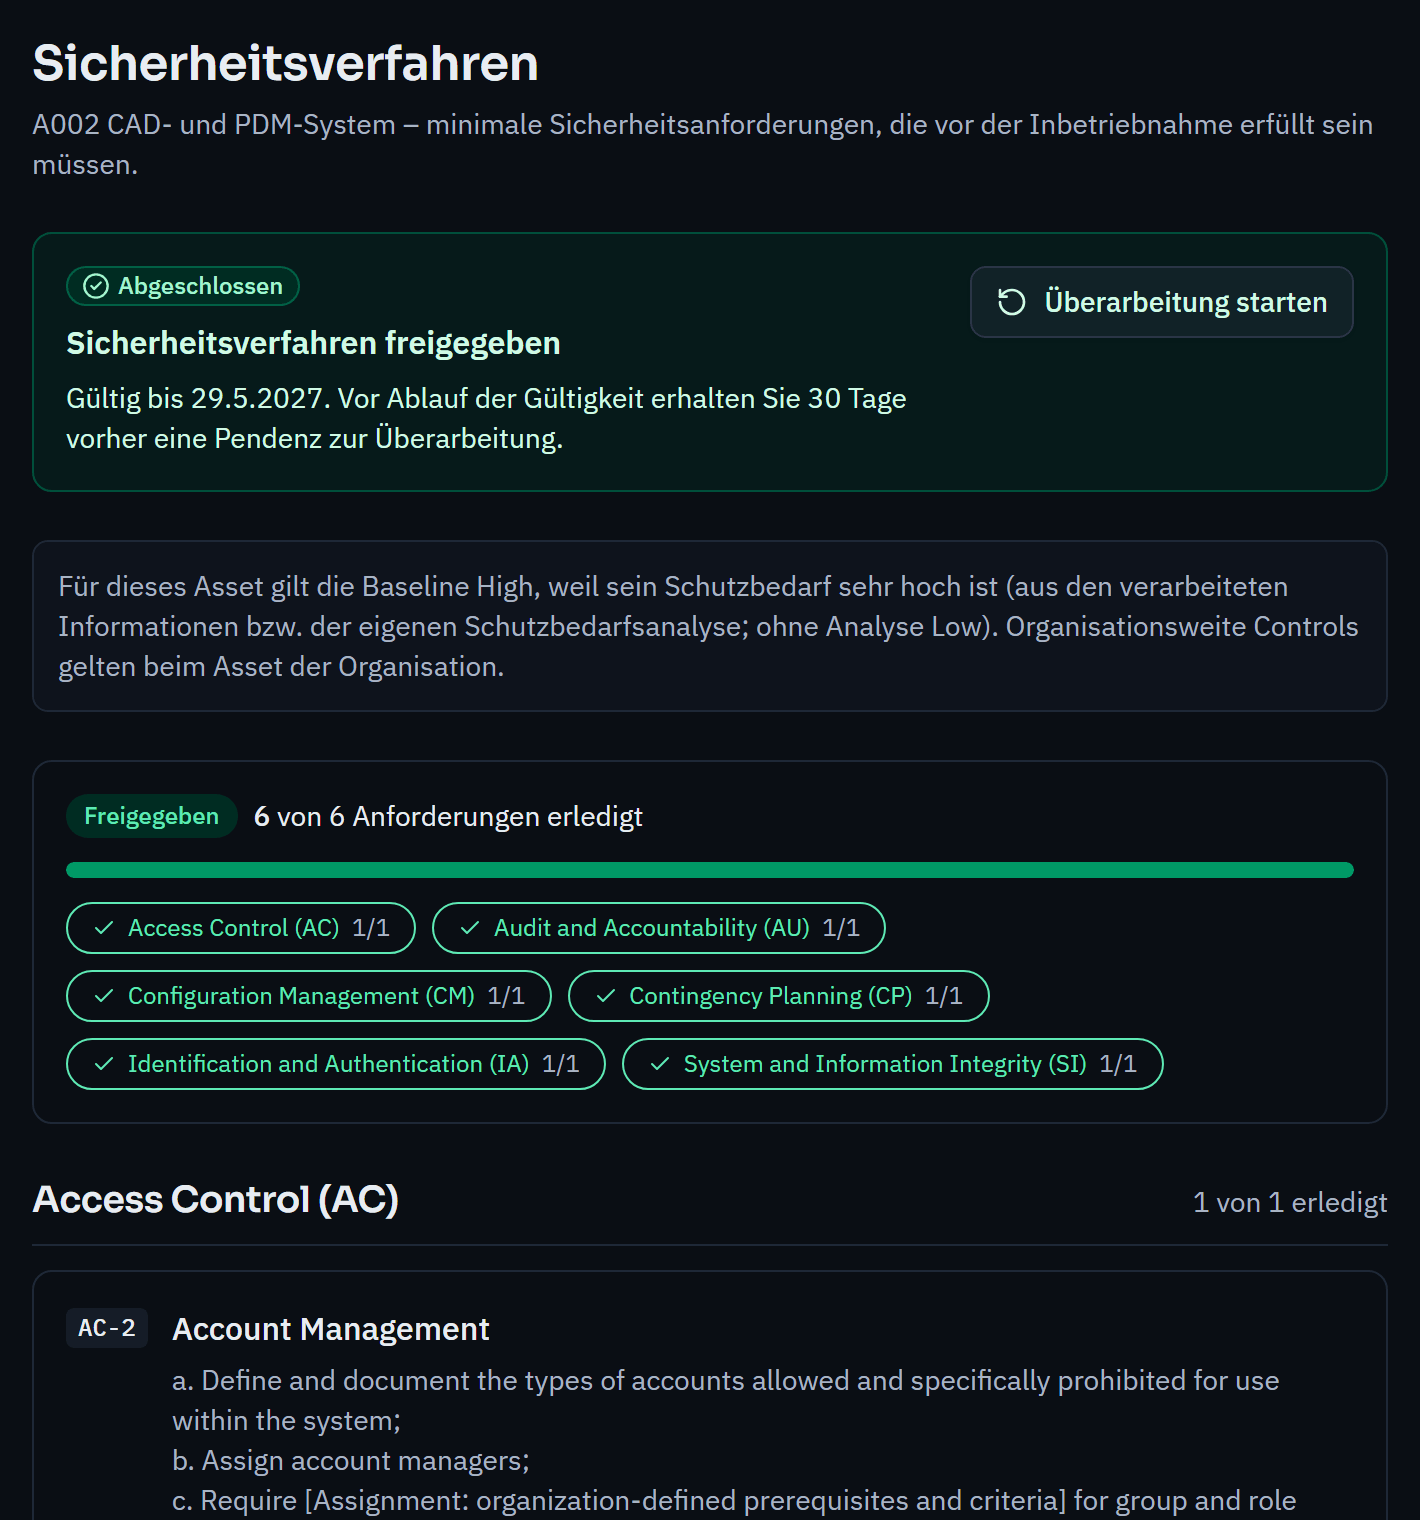
Für Cyber-Attacken auf kritische Funktionen verlangt die FINMA eine Vororientierung innert 24 Stunden und die Meldung über die Erhebungs- und Gesuchsplattform innert 72 Stunden. Legen Sie die Meldepflicht für Ihre Organisation fest, entscheidet die verantwortliche Person je Vorfall und erhält Pendenzen mit den Fristen.
Das Rundschreiben ist dem NIST CSF 2.0, ISO/IEC 27001 Anhang A und DORA zugeordnet. So sehen Sie, wo eine bestehende Umsetzung bereits greift, etwa für Gruppen mit Tätigkeit in der Schweiz und in der EU. Zuordnungen und Abdeckung sind ab dem Paket Pro enthalten.
FINMA, DORA und Meldepflichten in einem ISMS.
Die digitale operationale Resilienz in der EU.
Für Banken und Wertpapierhäuser in der Schweiz, abgestuft nach Aufsichtskategorie. IT-Dienstleister von Banken betrifft es mittelbar über Verträge und Prüfungen. Varmo hilft bei der Umsetzung, ersetzt aber keine Prüfung durch die Prüfgesellschaft.
Nein. Gemeldet wird über die Kanäle der FINMA. Im Vorfall halten Sie Fristen, Zeitpunkt und Referenz jeder Meldung fest.
Wie nah sind Sie an ISO/IEC 27001?
In einer persönlichen Demo zeigen wir Ihnen den Weg bis zum Readiness-Bericht, unverbindlich. Oder Sie starten sofort mit dem Paket Free.