Kataloge
ISO/IEC 27001, NIST CSF 2.0, NIST SP 800-53 und NIS2 im Detail.
Übernehmen Sie zentral gepflegte Kataloge oder erfassen Sie eigene. Je Anforderung halten Sie fest, ob sie gilt, wie sie erfüllt wird und womit das belegt ist, bis zur freigegebenen Erklärung zur Anwendbarkeit.
Eigene Kataloge in allen Paketen · Plattform-Kataloge ab Starter · Abgleich und Abdeckung ab Pro
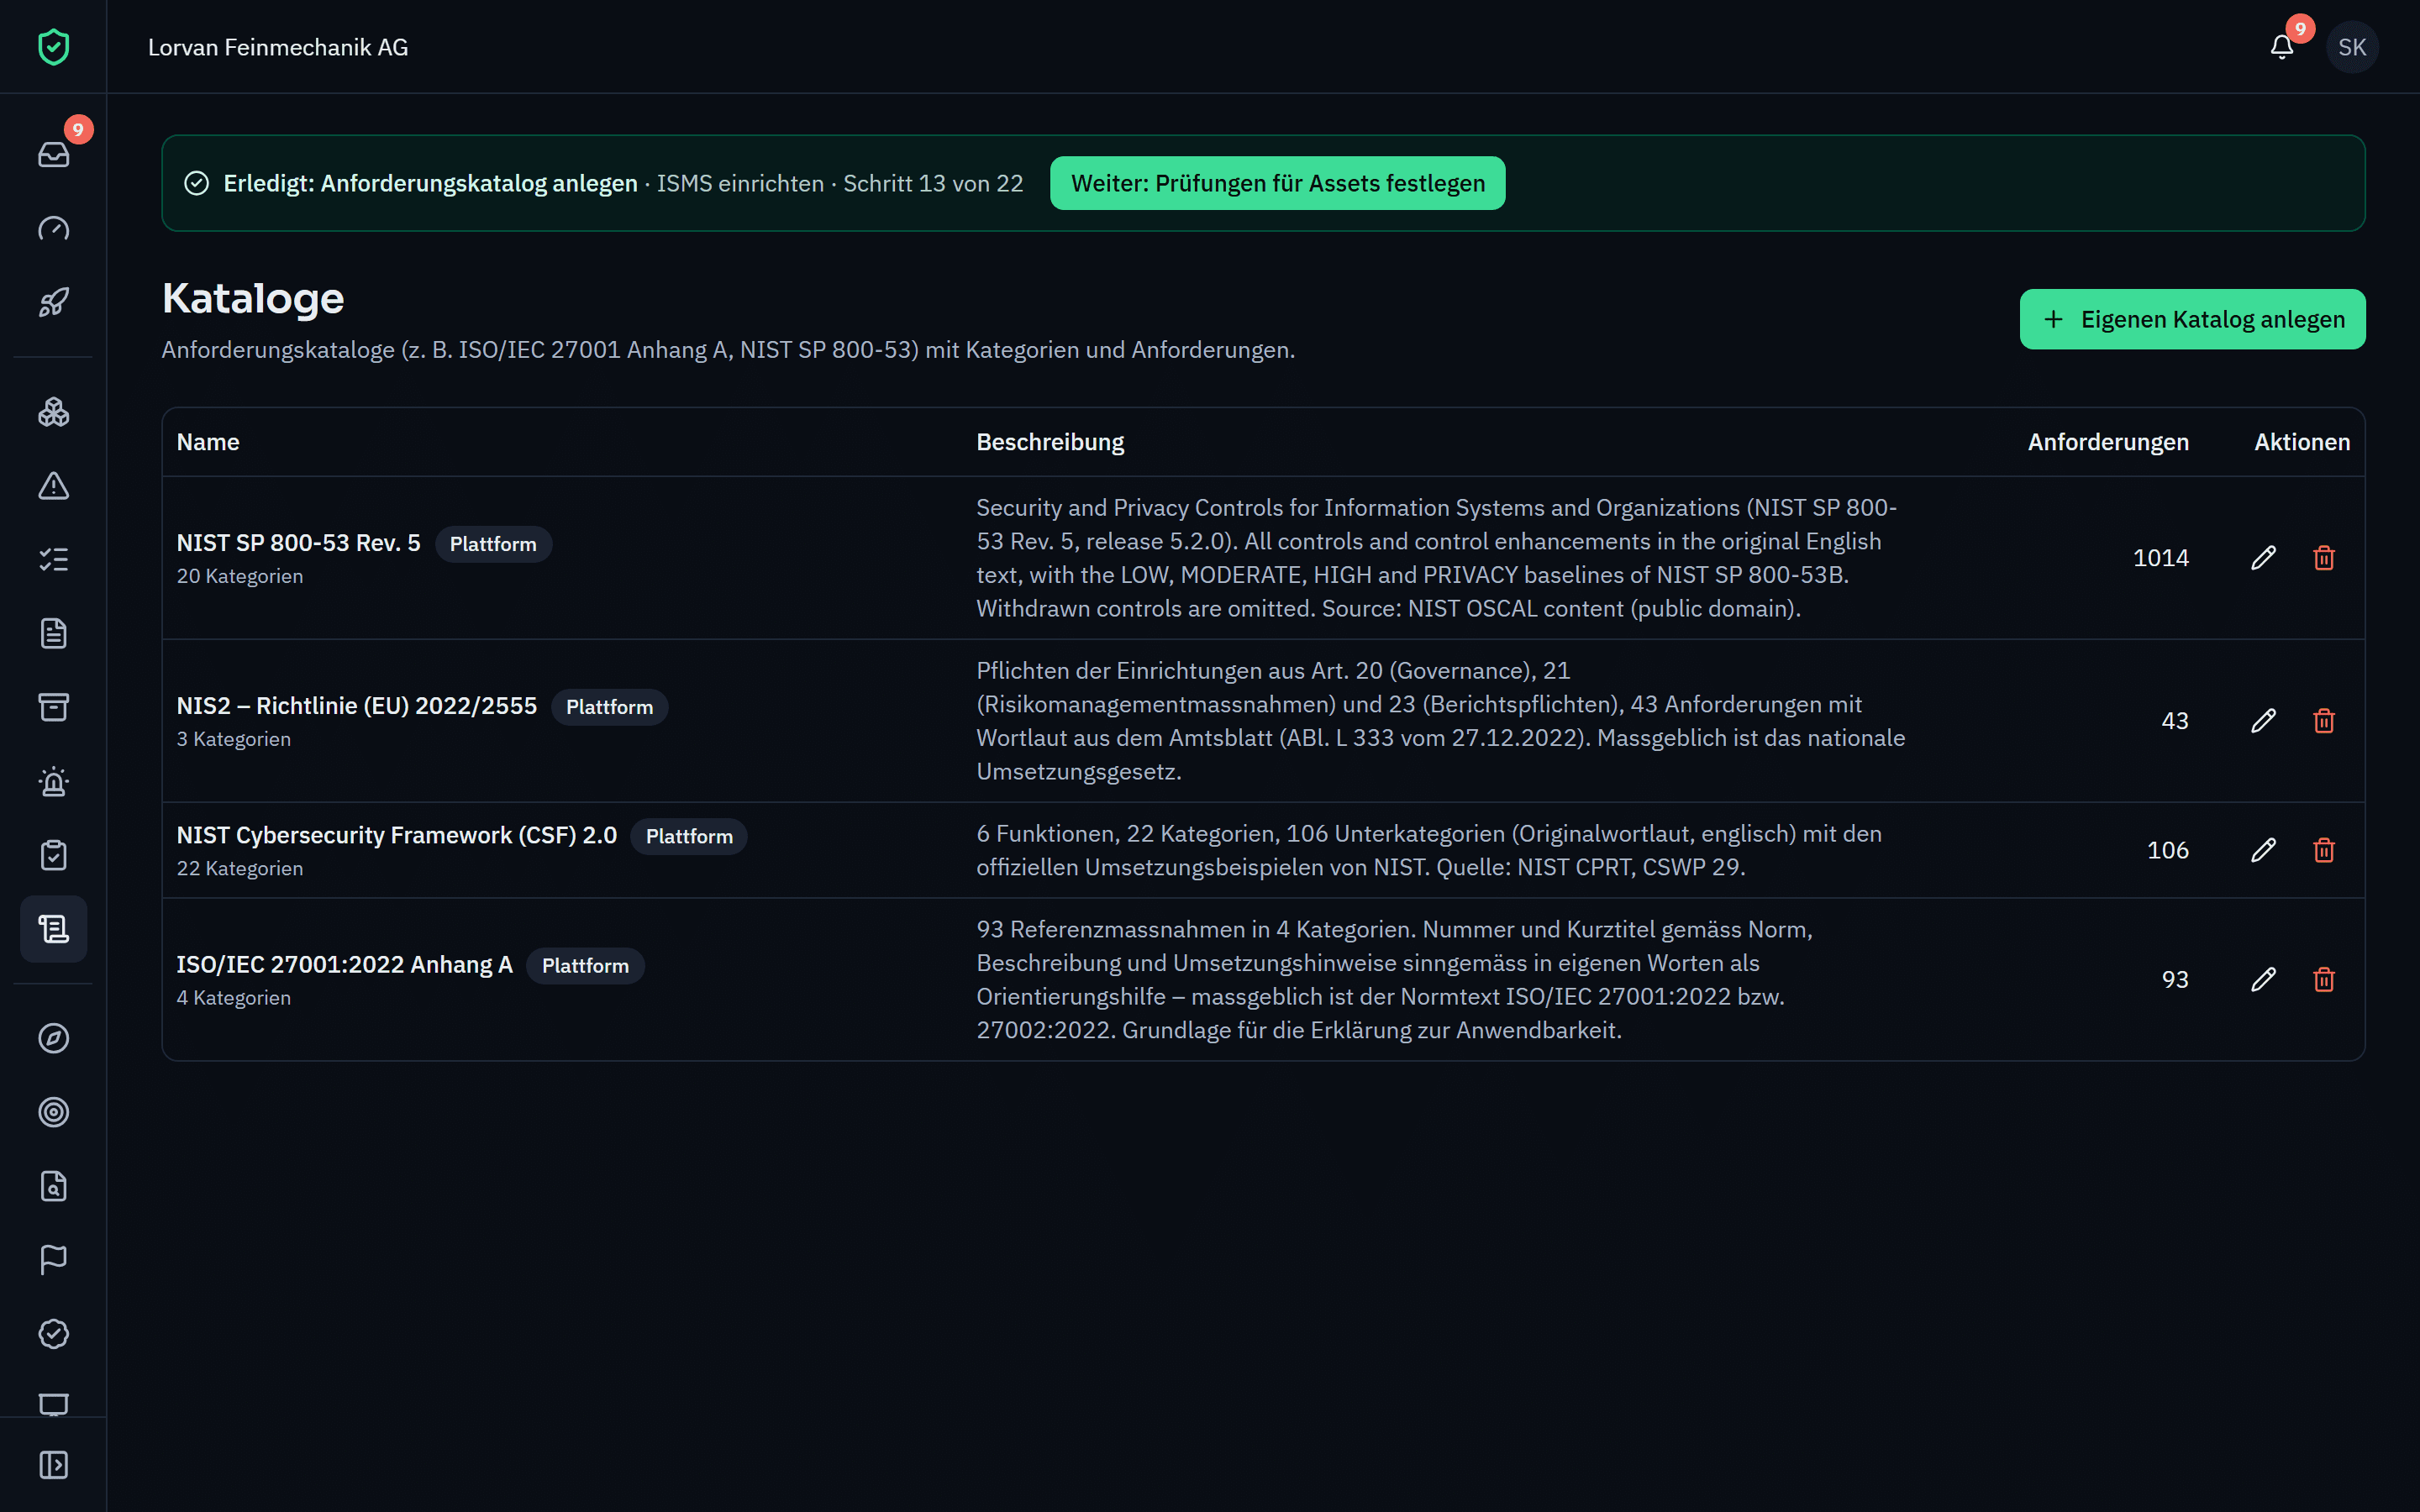
ISO/IEC 27001:2022, NIST CSF 2.0, NIST SP 800-53 und NIS2 stehen als zentral gepflegte Kataloge bereit. Eigene Kataloge und interne Vorgaben erfassen Sie von Hand oder per CSV-Import.
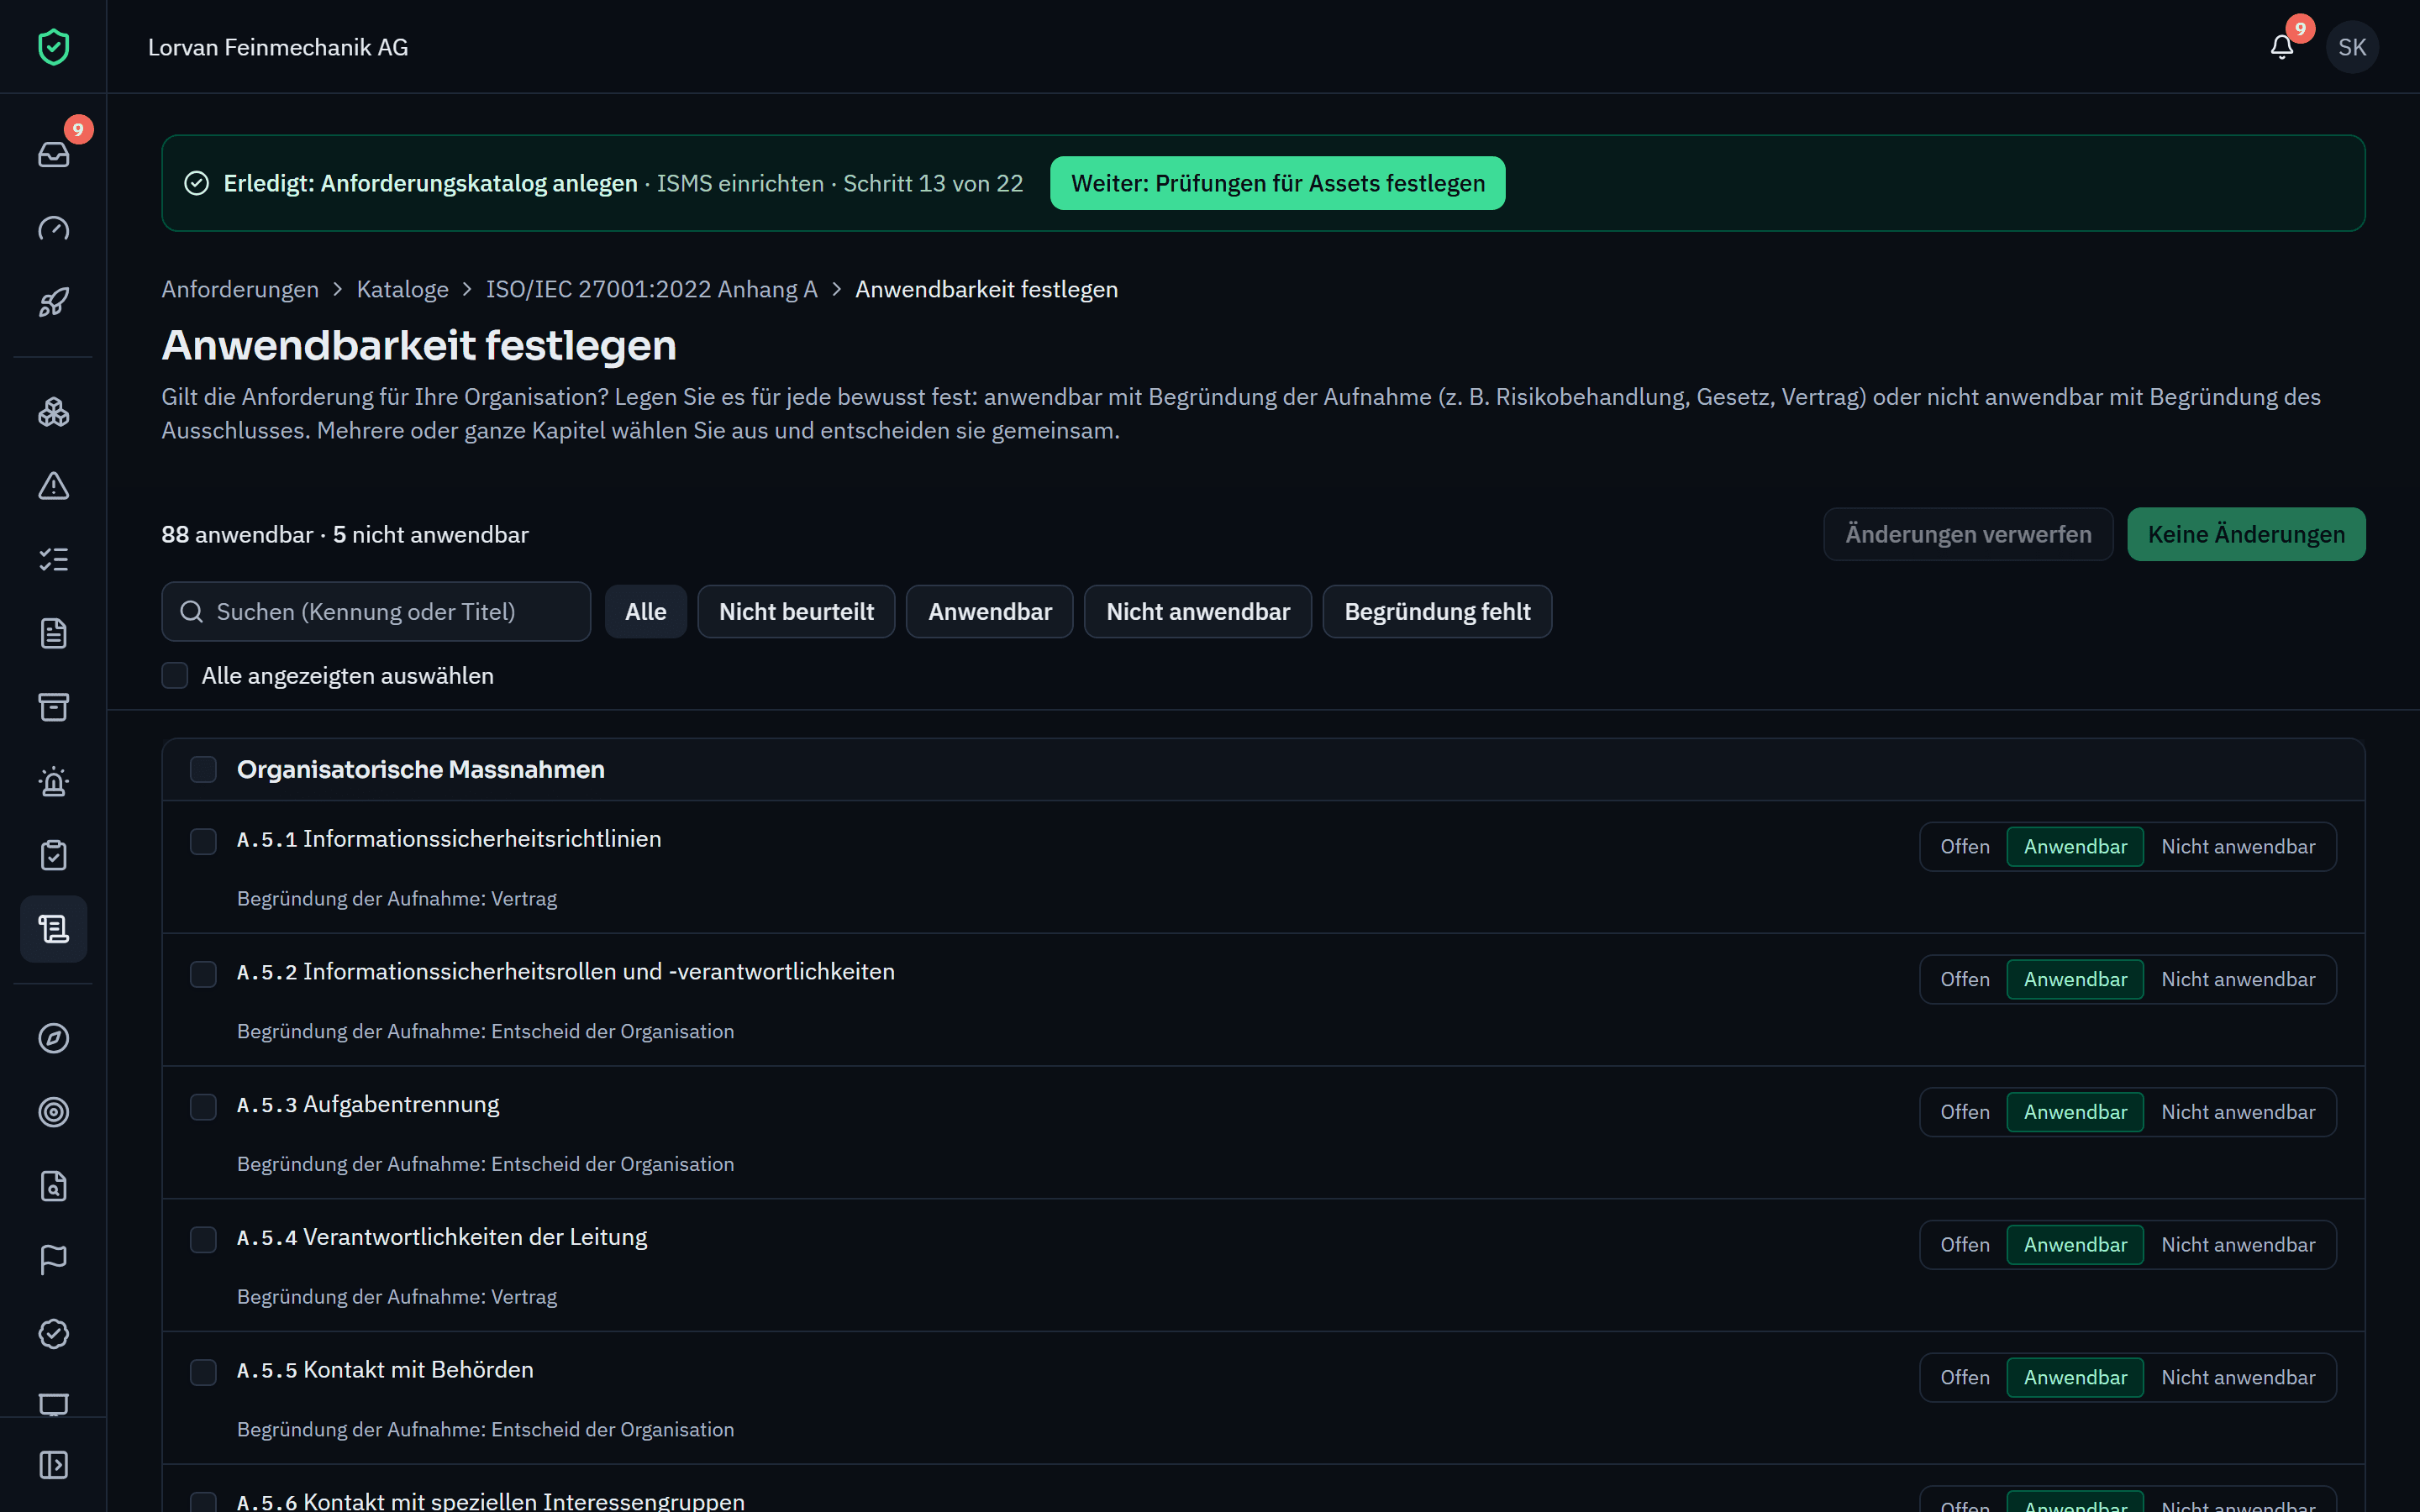
Legen Sie für alle Anforderungen eines Katalogs fest, ob sie gelten. Wer eine Anforderung ausschliesst, begründet das, auch für mehrere auf einmal.
Je Anforderung wird der Stand festgehalten: offen, geplant, teilweise oder umgesetzt, mit Beschreibung. Als umgesetzt gilt eine Anforderung erst mit wirksamem Nachweis.
ISO/IEC 27001 verlangt in 6.1.3 c, die gewählten Massnahmen mit Anhang A zu vergleichen. Varmo zeigt je Katalog, wo eine Begründung der Aufnahme fehlt, wo eine ausgeschlossene Anforderung trotzdem in einer Risikobehandlung steckt und welche behandelten Risiken keiner Anforderung zugeordnet sind. Eine neue SoA-Fassung entsteht erst, wenn die blockierenden Punkte geklärt sind.
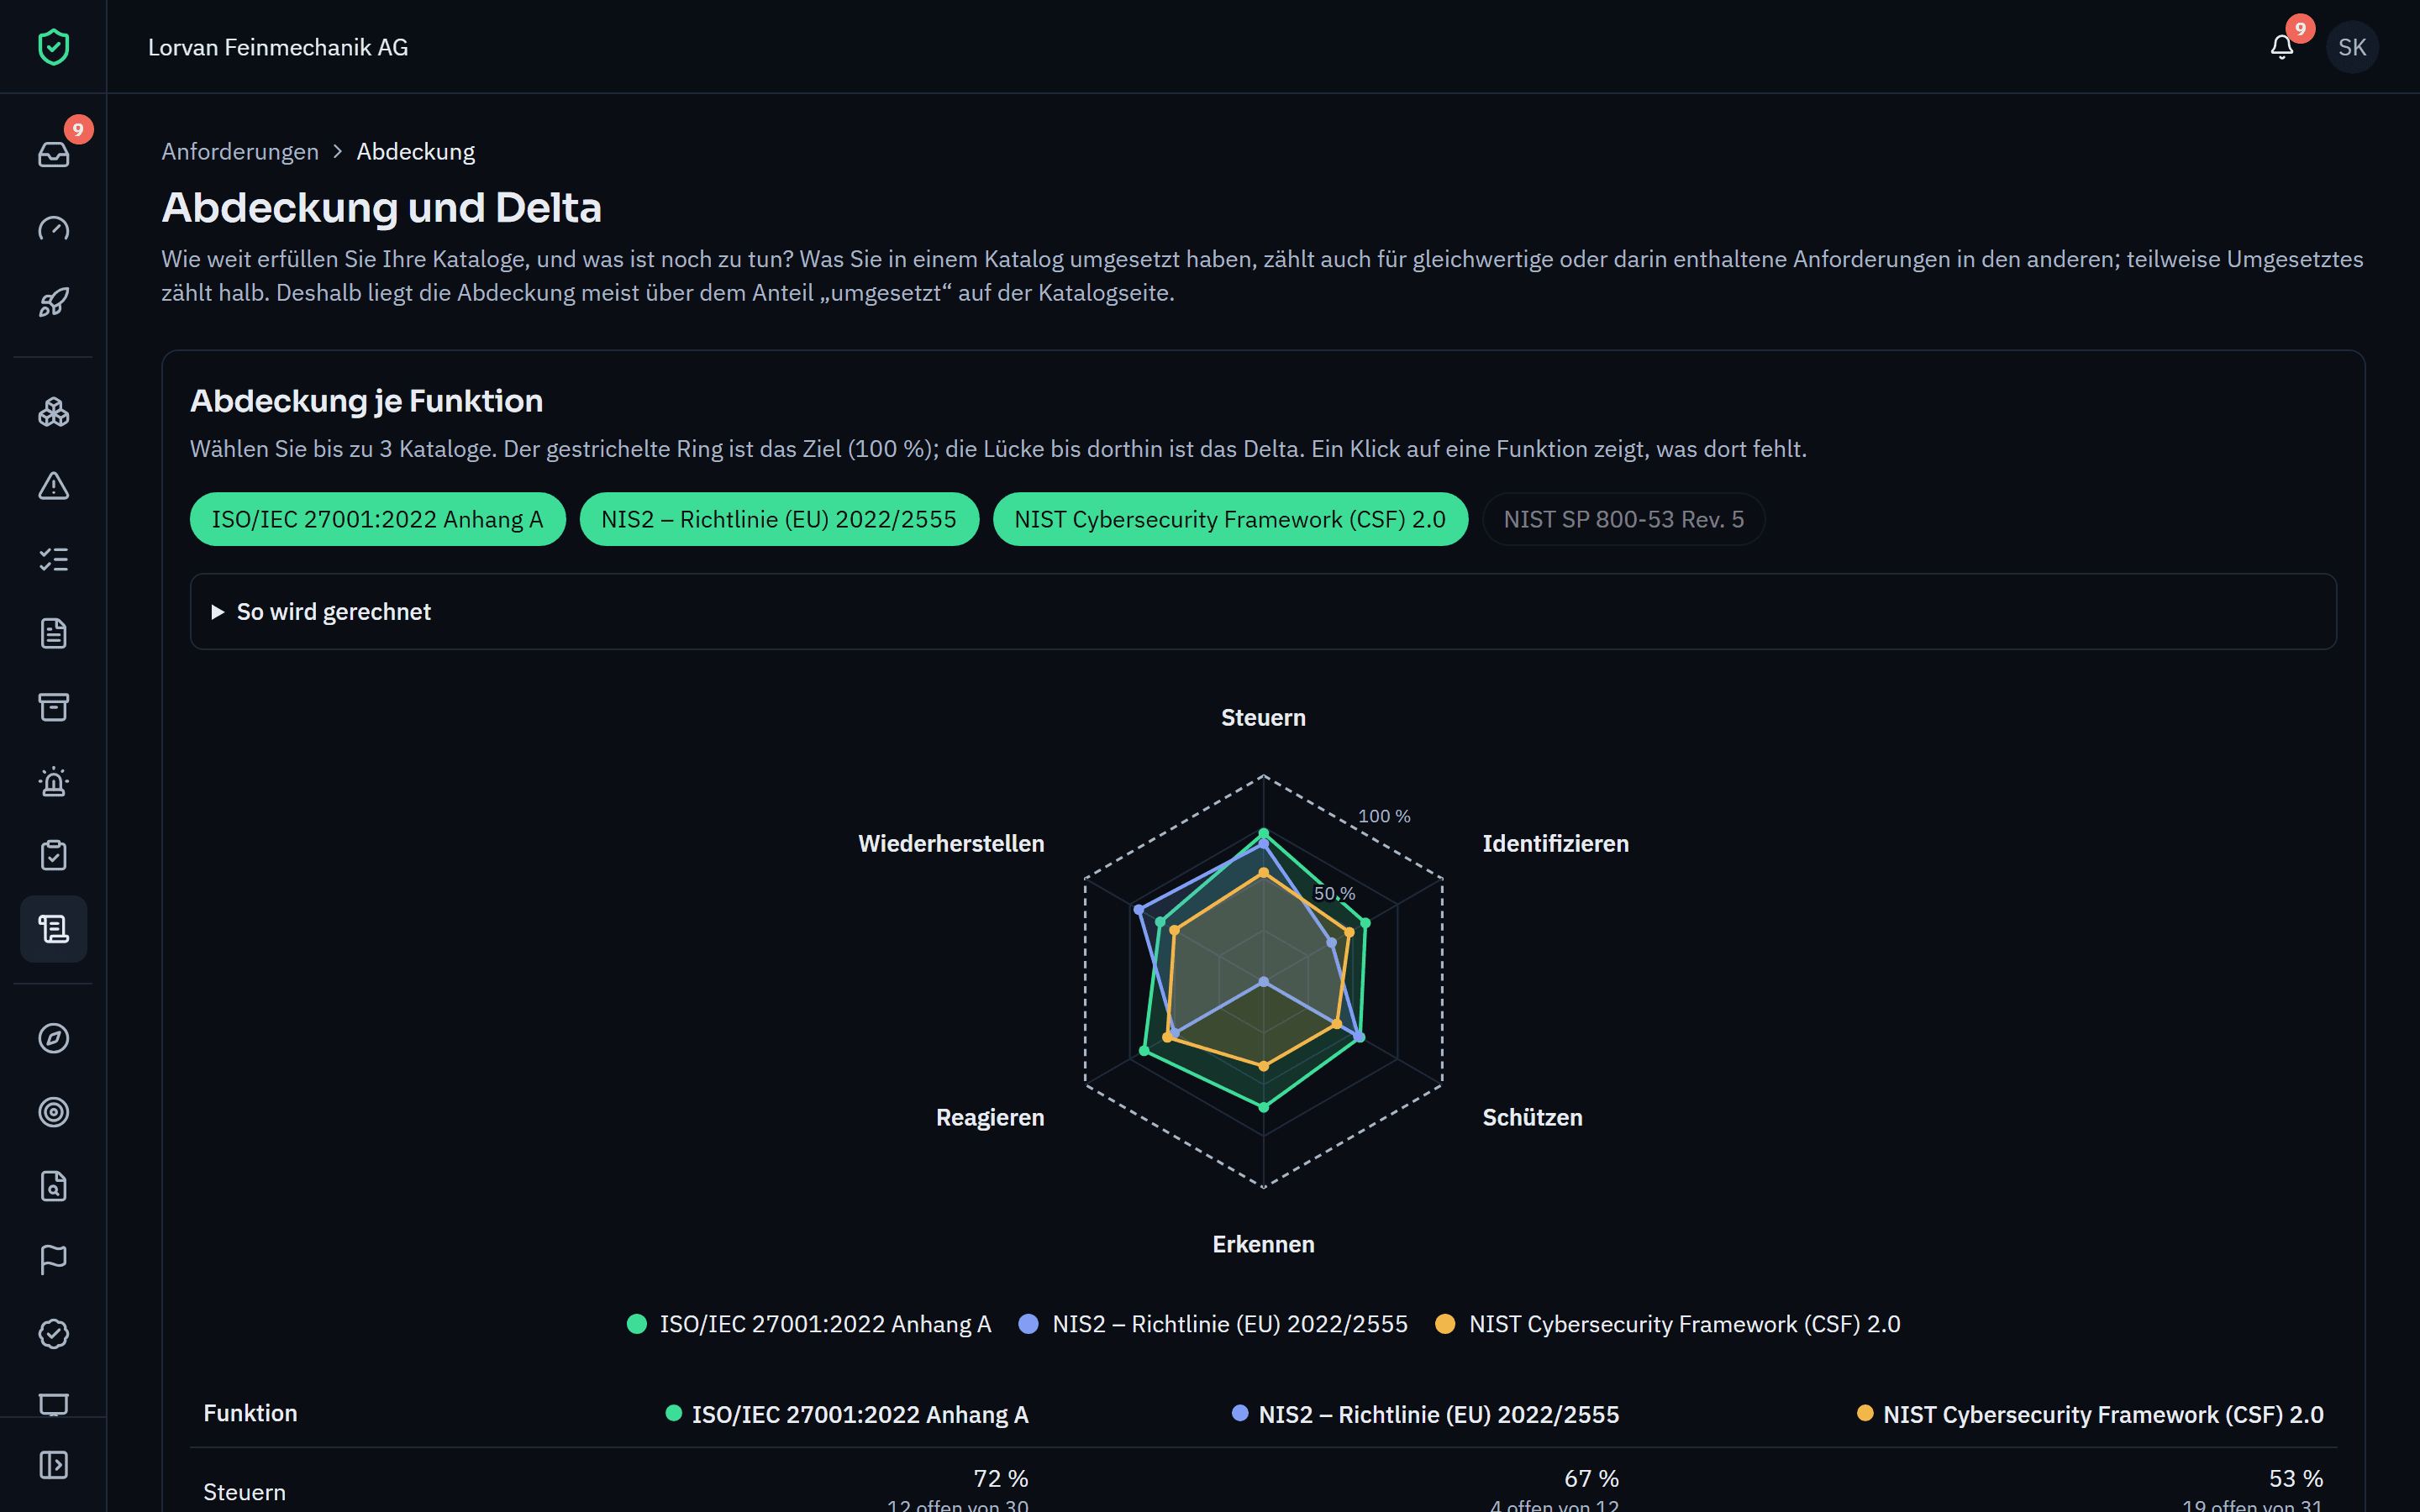
Zuordnungen zwischen ISO/IEC 27001, NIST CSF 2.0 und NIS2 zeigen, wo eine Umsetzung mehrere Anforderungen betrifft. Bei identischen Anforderungen wird die Erfüllung übernommen. Die Abdeckung vergleicht Kataloge nach den sechs Funktionen des NIST CSF. Beides ist ab dem Paket Pro enthalten.
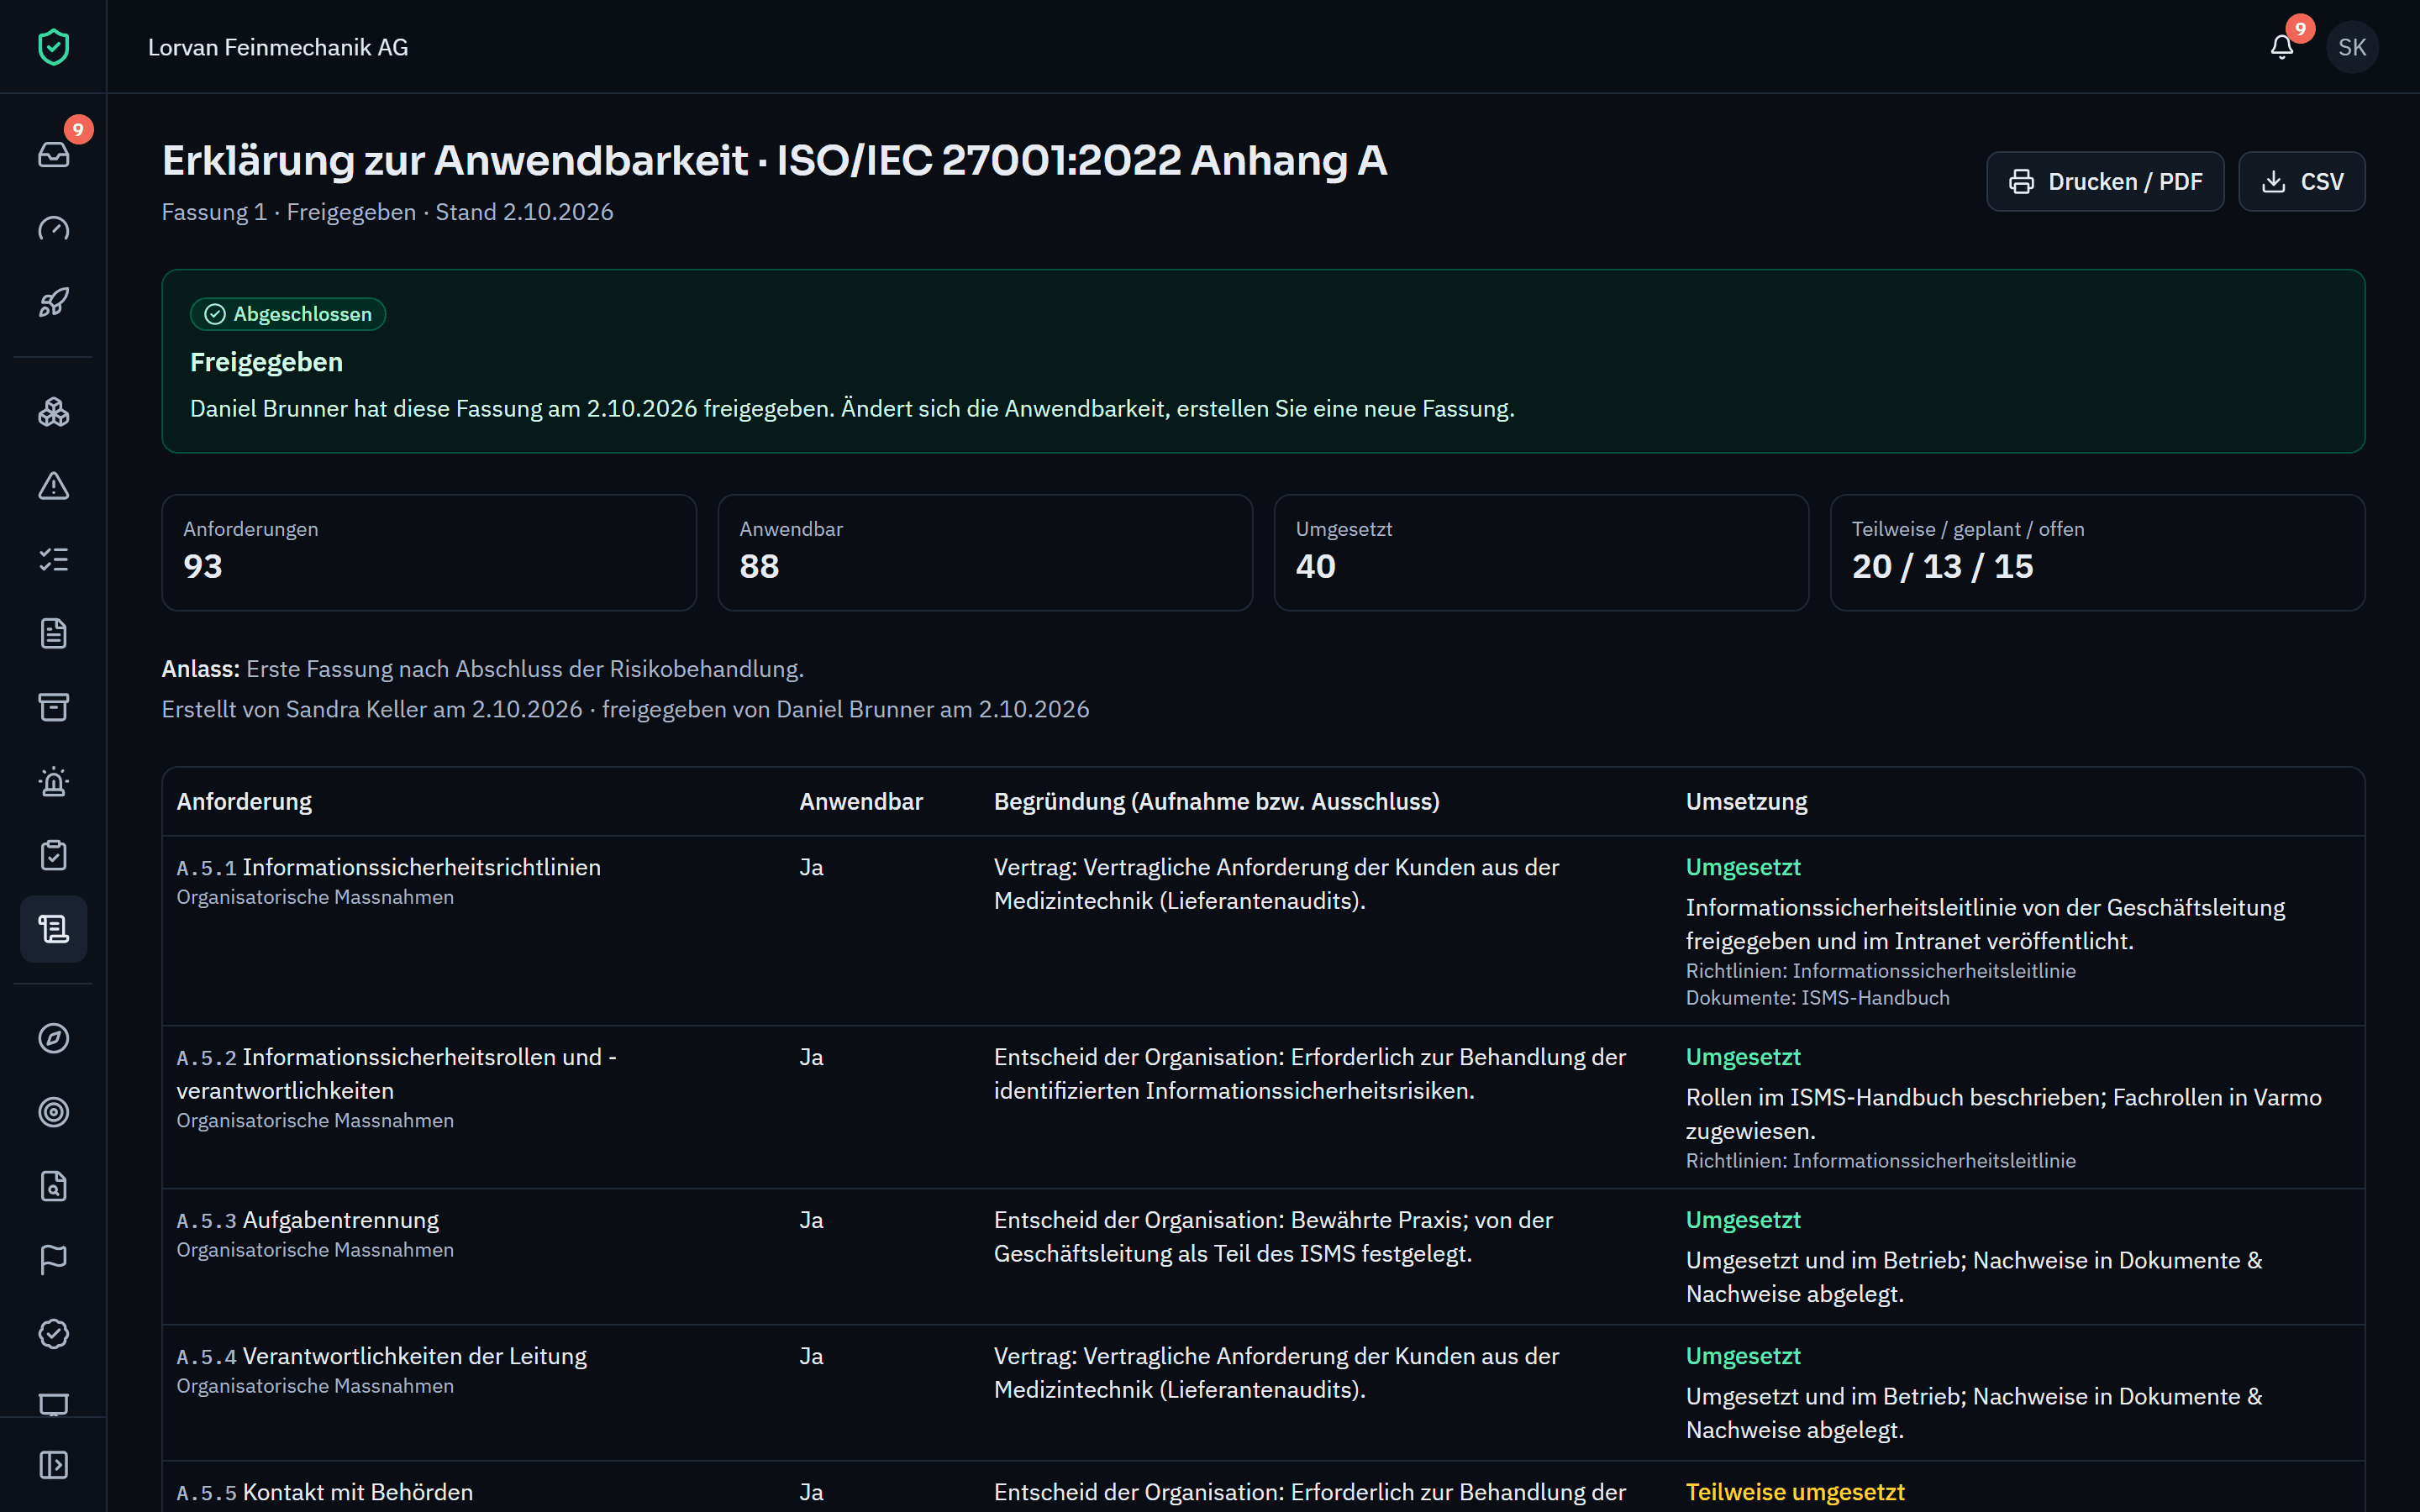
Eine Fassung friert Anwendbarkeit, Begründungen, Umsetzung und Nachweise eines Katalogs ein. Sie wird nach dem Vier-Augen-Prinzip freigegeben oder begründet zurückgewiesen. Ändert sich danach etwas Wesentliches, zeigt Varmo, dass die SoA veraltet ist.
ISO/IEC 27001, NIST CSF 2.0, NIST SP 800-53 und NIS2 im Detail.
Welche Kataloge in welchem Paket enthalten sind.
Die Erklärung zur Anwendbarkeit (englisch Statement of Applicability) ist ein Pflichtdokument nach ISO/IEC 27001 6.1.3 d. Sie nennt alle Massnahmen aus Anhang A, ob sie angewendet werden, warum, und ob sie umgesetzt sind.
Die Zuordnungen zwischen ISO/IEC 27001 und NIST CSF 2.0 stammen aus dem öffentlichen NIST-Katalog der Online Informative References. Als identisch gelten nur fachlich geprüfte Zuordnungen, die übrigen als überschneidend. Sie können jede Zuordnung mit Begründung anders bewerten. Für NIST SP 800-53 gibt es noch keine Zuordnungen.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.