Entwurf: Diese Angaben werden noch ergänzt und rechtlich geprüft.
Sicherheit
Varmo enthält, wie Ihre Organisation Informationssicherheit betreibt – Risiken, Schwachstellen, Vorfälle. Diese Daten schützen wir so, wie wir es von einem ISMS erwarten. Hier steht, was wir konkret tun.
Strikte Trennung der Organisationen
Jede Organisation sieht ausschliesslich ihre eigenen Daten. Die Trennung setzt die Datenbank selbst durch (Zugriffsregeln auf Zeilenebene für jede Tabelle), die Anwendung prüft zusätzlich. Bei jeder Änderung am Produkt laufen mehrere hundert automatisierte Sicherheitstests, die unter anderem versuchen, auf Daten einer anderen Organisation zuzugreifen. Ein Strukturtest prüft dabei jede Tabelle und jede Datenbankfunktion darauf, dass sie die Trennung durchsetzt.
Kein Zugriff durch uns ohne Ihre Freigabe
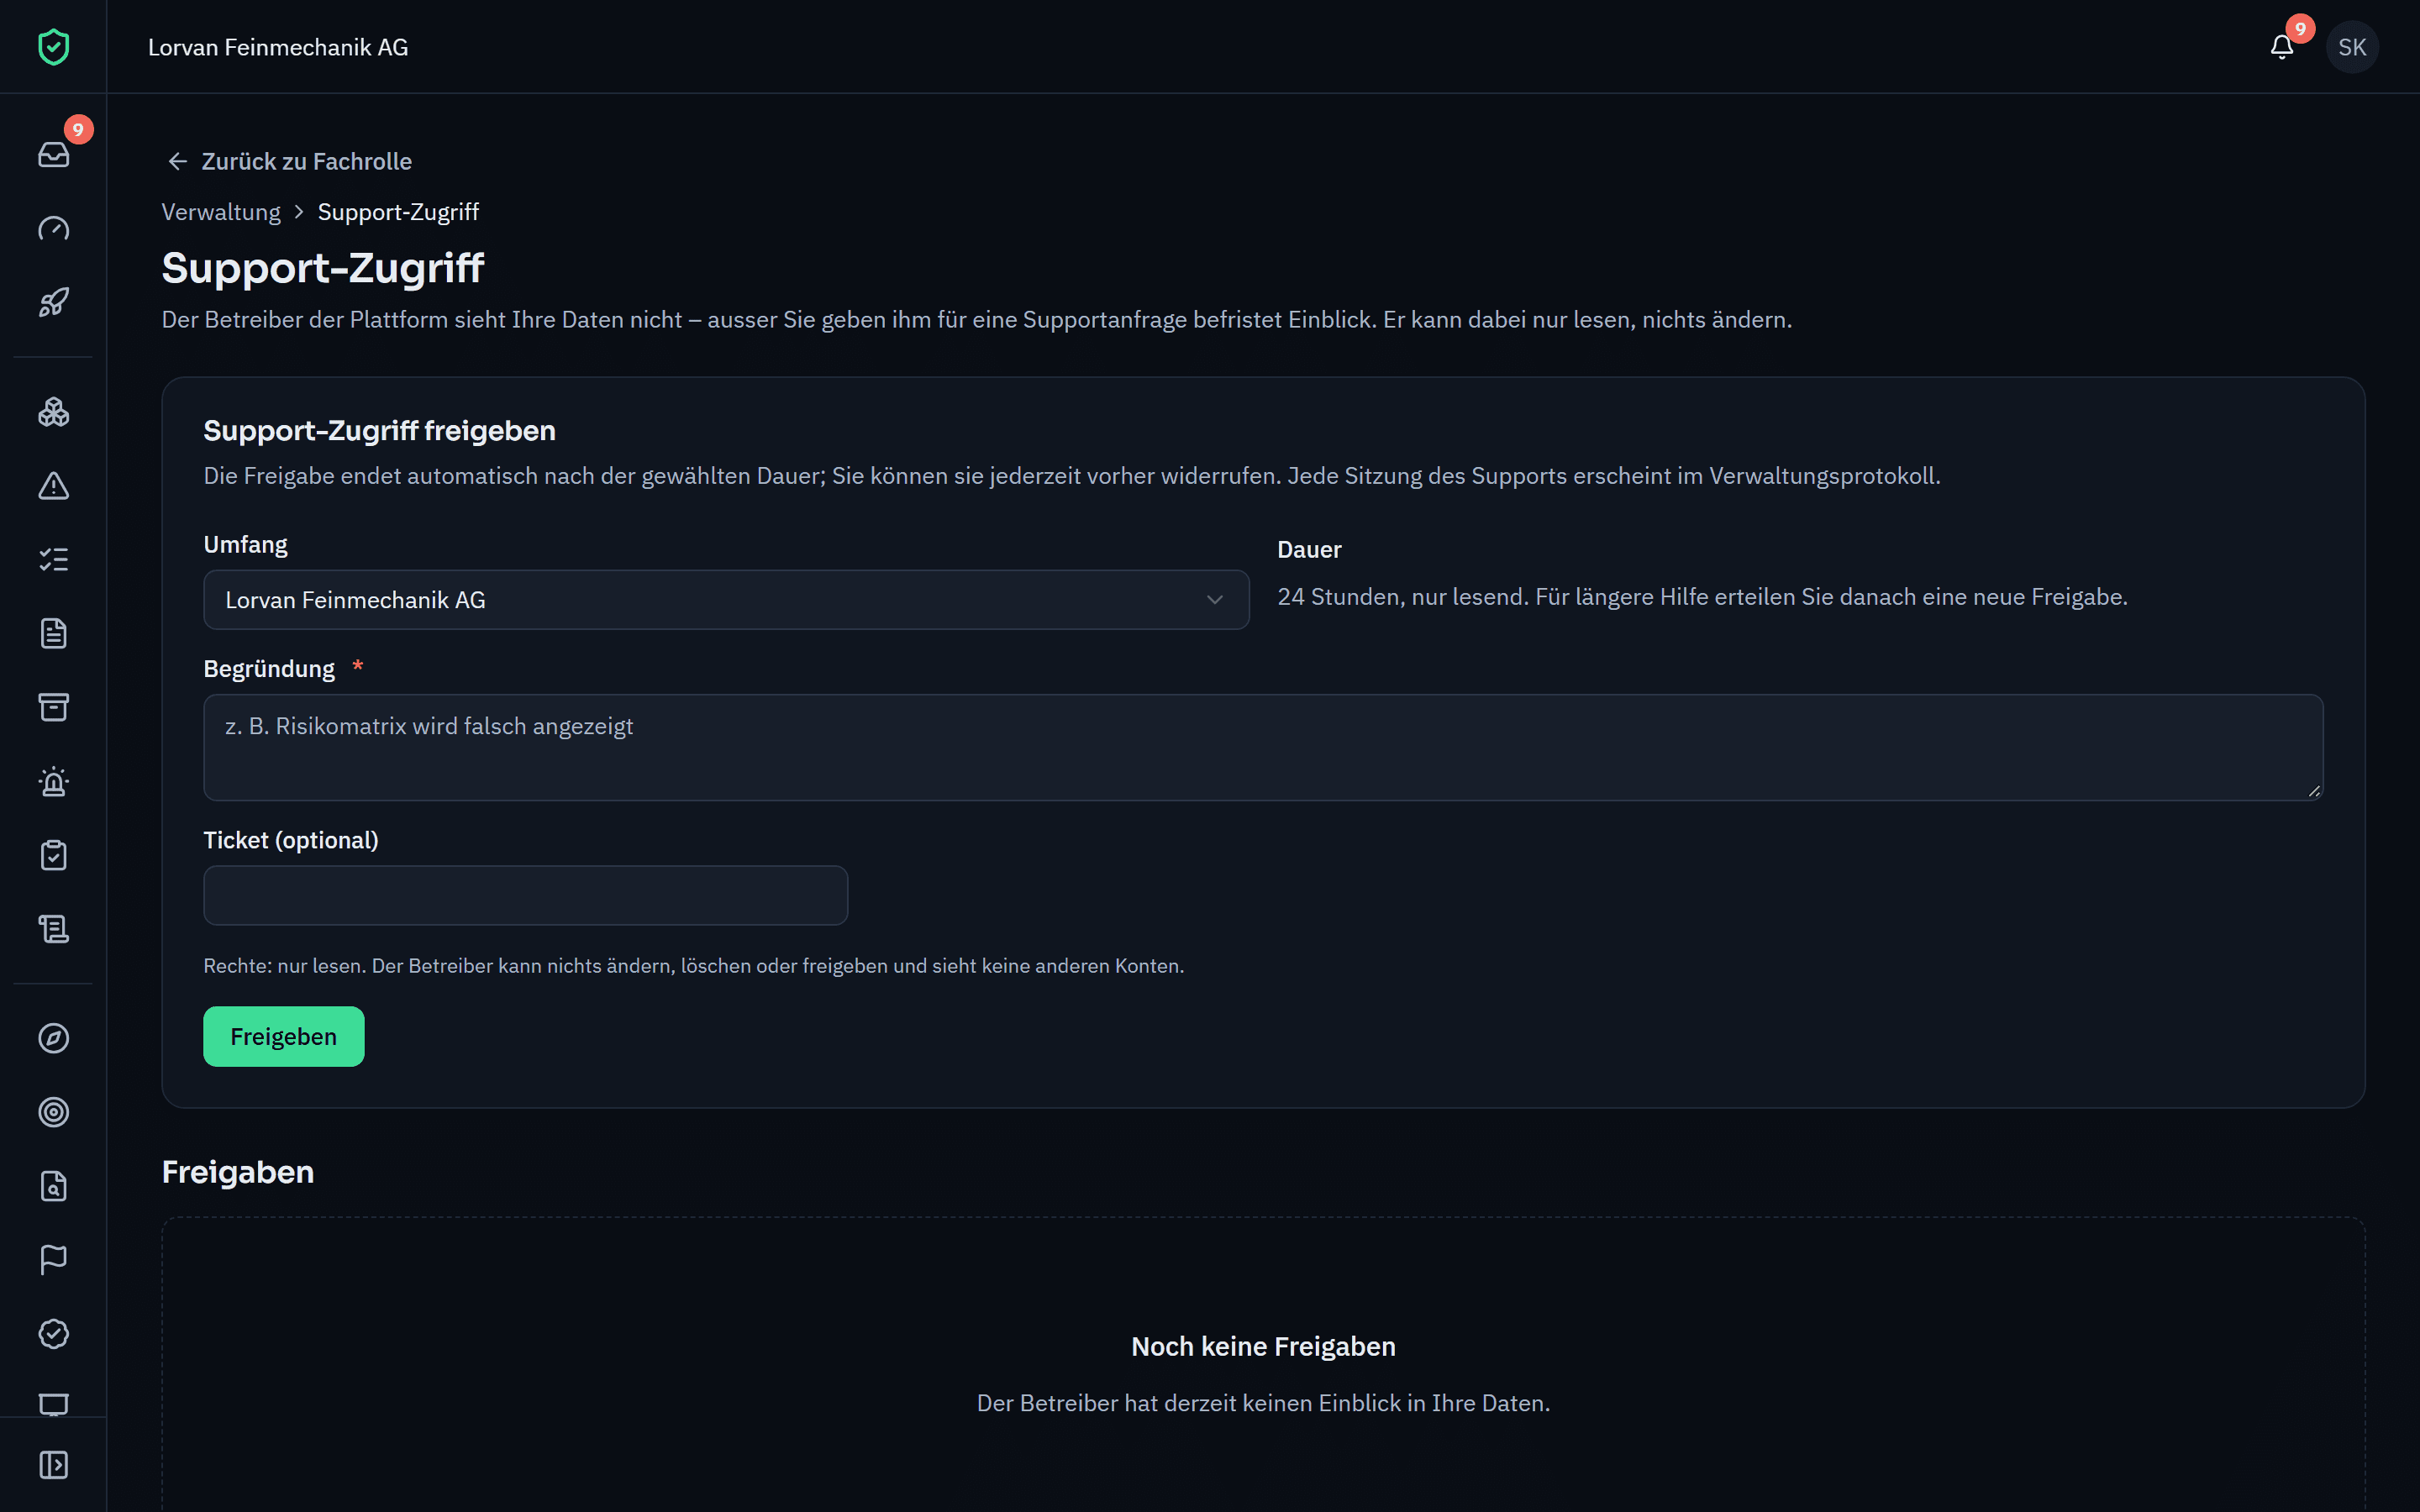
Als Betreiber haben wir keinen Zugriff auf die Inhalte Ihrer Organisation. Brauchen wir für den Support Einsicht, gibt eine Administratorin bzw. ein Administrator Ihrer Organisation diese ausdrücklich frei – befristet auf höchstens 24 Stunden und nur lesend; jeder Zugriff steht im Protokoll der Organisation. Die Datenbank verhindert in dieser Zeit jede Änderung. Freigabe, Beginn und Ende stehen in Ihrem Verwaltungsprotokoll.
Rechte nach dem Need-to-know-Prinzip
Personen erhalten nur die Rechte ihrer Fachrollen und sehen darüber hinaus nur, wofür sie zuständig sind. Administratoren Ihrer Organisation verwalten Personen und Zugänge und führen das ISMS; das Änderungsprotokoll sehen sie nur mit eigenem Recht. Aufgabentrennung und das Vier-Augen-Prinzip bei Freigaben (z. B. Risikoakzeptanz, Richtlinien) sind in der Datenbank verankert.
Sichere Anmeldung
- Passwörter mit mindestens 12 Zeichen; neue Konten im Paket Free erst nach Bestätigung der E-Mail-Adresse.
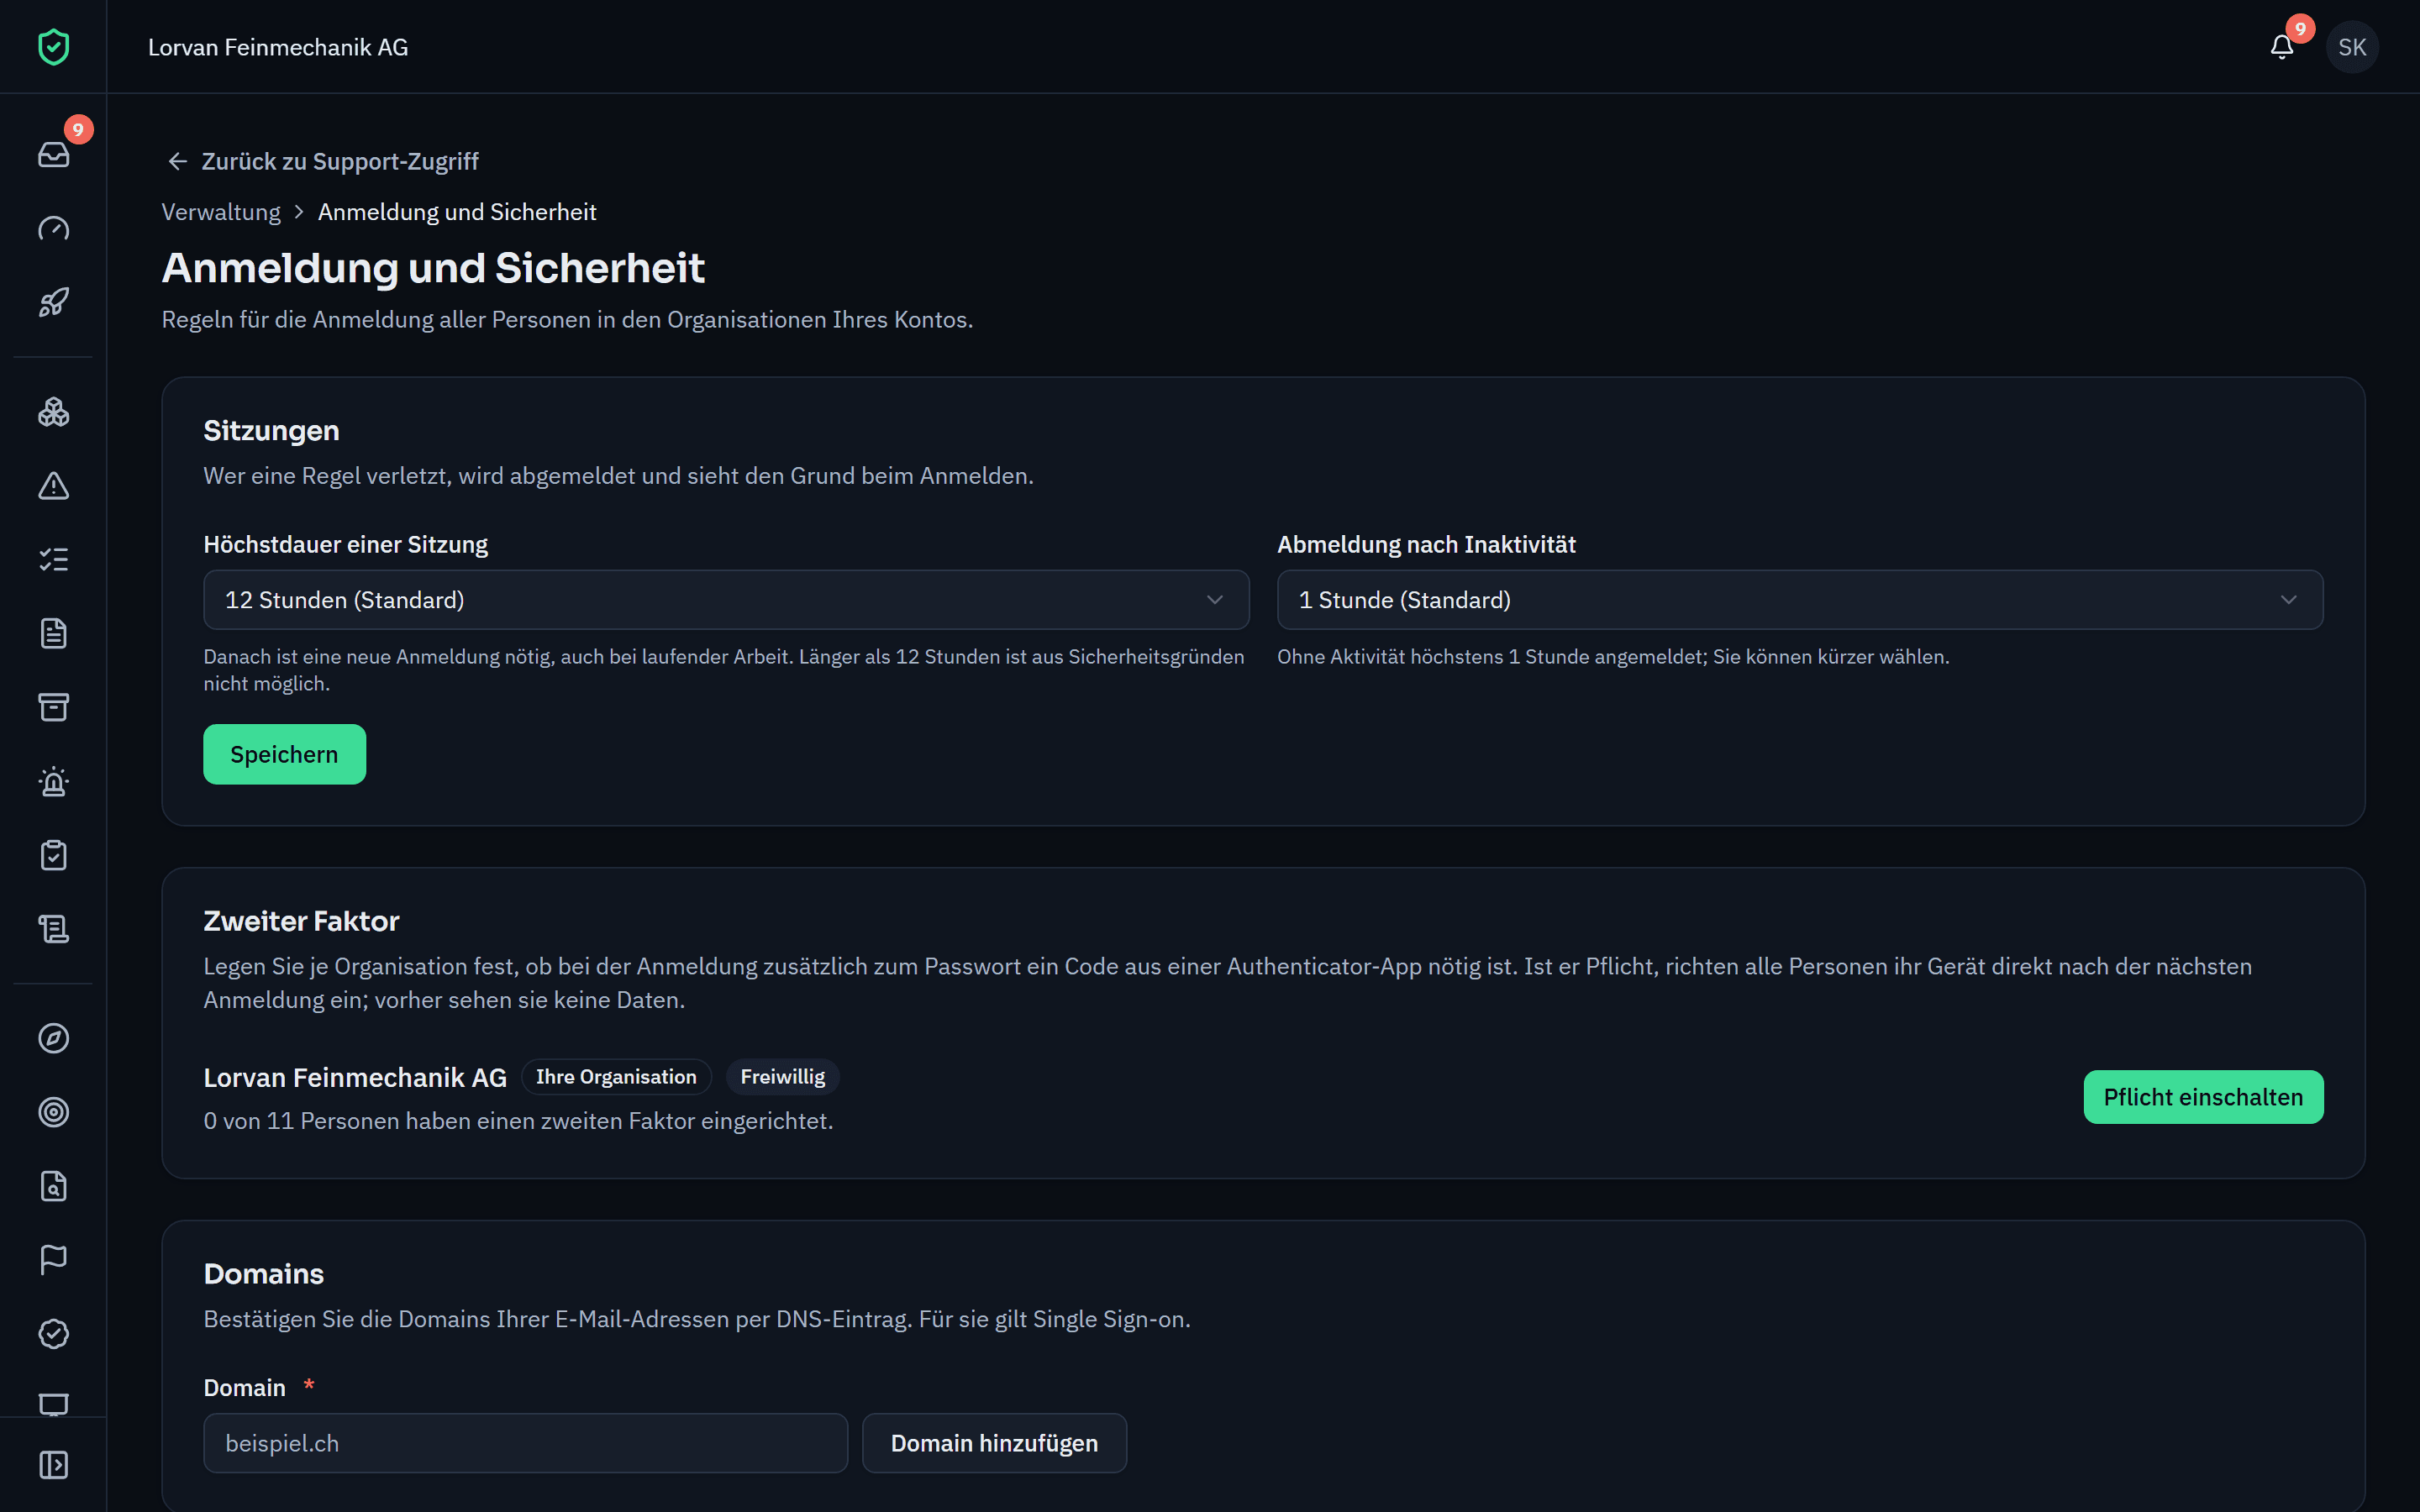
- Zweiter Faktor mit Code-App oder Sicherheitsschlüssel, oder Anmeldung mit Passkey – in allen Paketen.
- Ihre Organisation kann den zweiten Faktor für alle Personen zur Pflicht machen; die Pflicht gilt ab der nächsten Anmeldung.
- Single Sign-on über den Anmeldedienst Ihrer Firma, z. B. Microsoft Entra ID, ab dem Paket Pro.
- Sperre nach wiederholten Fehlanmeldungen.
- Höchstdauer der Sitzung und Abmeldung nach Inaktivität, je Konto einstellbar; Zugänge lassen sich sofort deaktivieren oder befristen.
Nachvollziehbarkeit
Änderungen an Daten werden mit Person, Zeitpunkt sowie altem und neuem Wert in einem unveränderlichen Protokoll festgehalten – auch wir als Betreiber können es nicht nachträglich ändern. Anmeldungen und Verwaltungsaktionen sieht Ihre Administration im Verwaltungsprotokoll.
Übertragung, Dateien und Betrieb
- Verschlüsselte Übertragung (TLS), strenge Sicherheits-Header und eine Content-Security-Policy im Browser.
- Hochgeladene Dateien werden auf dem Server geprüft (Typ, Grösse); Dateitypen, die der Browser als Seite ausführen würde, sind nicht zugelassen.
- Speicherort der Daten: Infomaniak Network SA, Genf (Rechenzentrum in der Schweiz).
- Regelmässige Backups der Datenbank und der Dateien; Aufbewahrung 7 Tage (tägliche Sicherung auf dem Server und tägliche Kopie des Datenspeichers beim Hosting-Anbieter, beide in der Schweiz).
- Fehlererfassung auf eigenen Systemen, ohne Cookies, Anfrageinhalte und Angaben zur Person.
- Abhängigkeiten werden automatisch auf bekannte Schwachstellen geprüft.
Ihre Daten bleiben Ihre Daten
Sie können die Daten jeder Organisation jederzeit vollständig als ZIP-Datei exportieren, inklusive hochgeladener Dateien. Ein Export braucht die Bestätigung der ISMS-Verantwortlichen Ihrer Organisation; gibt es mehrere, bestätigt nie die Person, die ihn beantragt hat. Nach einer Kündigung werden alle Daten nach Ablauf der vereinbarten Löschfrist endgültig gelöscht, einschliesslich der hochgeladenen Dateien. Wie wir Personendaten bearbeiten, steht in der Datenschutzerklärung.
Schwachstelle gefunden?
Bitte melden Sie sie vertraulich an info@varmo.ch und nicht öffentlich. Wir bestätigen den Eingang und informieren Sie über die Behebung.
Stand: 2. Oktober 2026