ISO/IEC 27001:2022
Die internationale Norm für ein ISMS.
Die Special Publication 800-53 des National Institute of Standards and Technology beschreibt Security and Privacy Controls für Informationssysteme. Varmo enthält den vollständigen Katalog und wendet ihn je Asset passend zum Schutzbedarf an.
Plattform-Katalog ab Paket Pro
Alle gültigen Controls und Control Enhancements von Revision 5 (Release 5.2.0), ohne zurückgezogene, im englischen Originalwortlaut. Quelle sind die öffentlichen OSCAL-Daten des NIST.
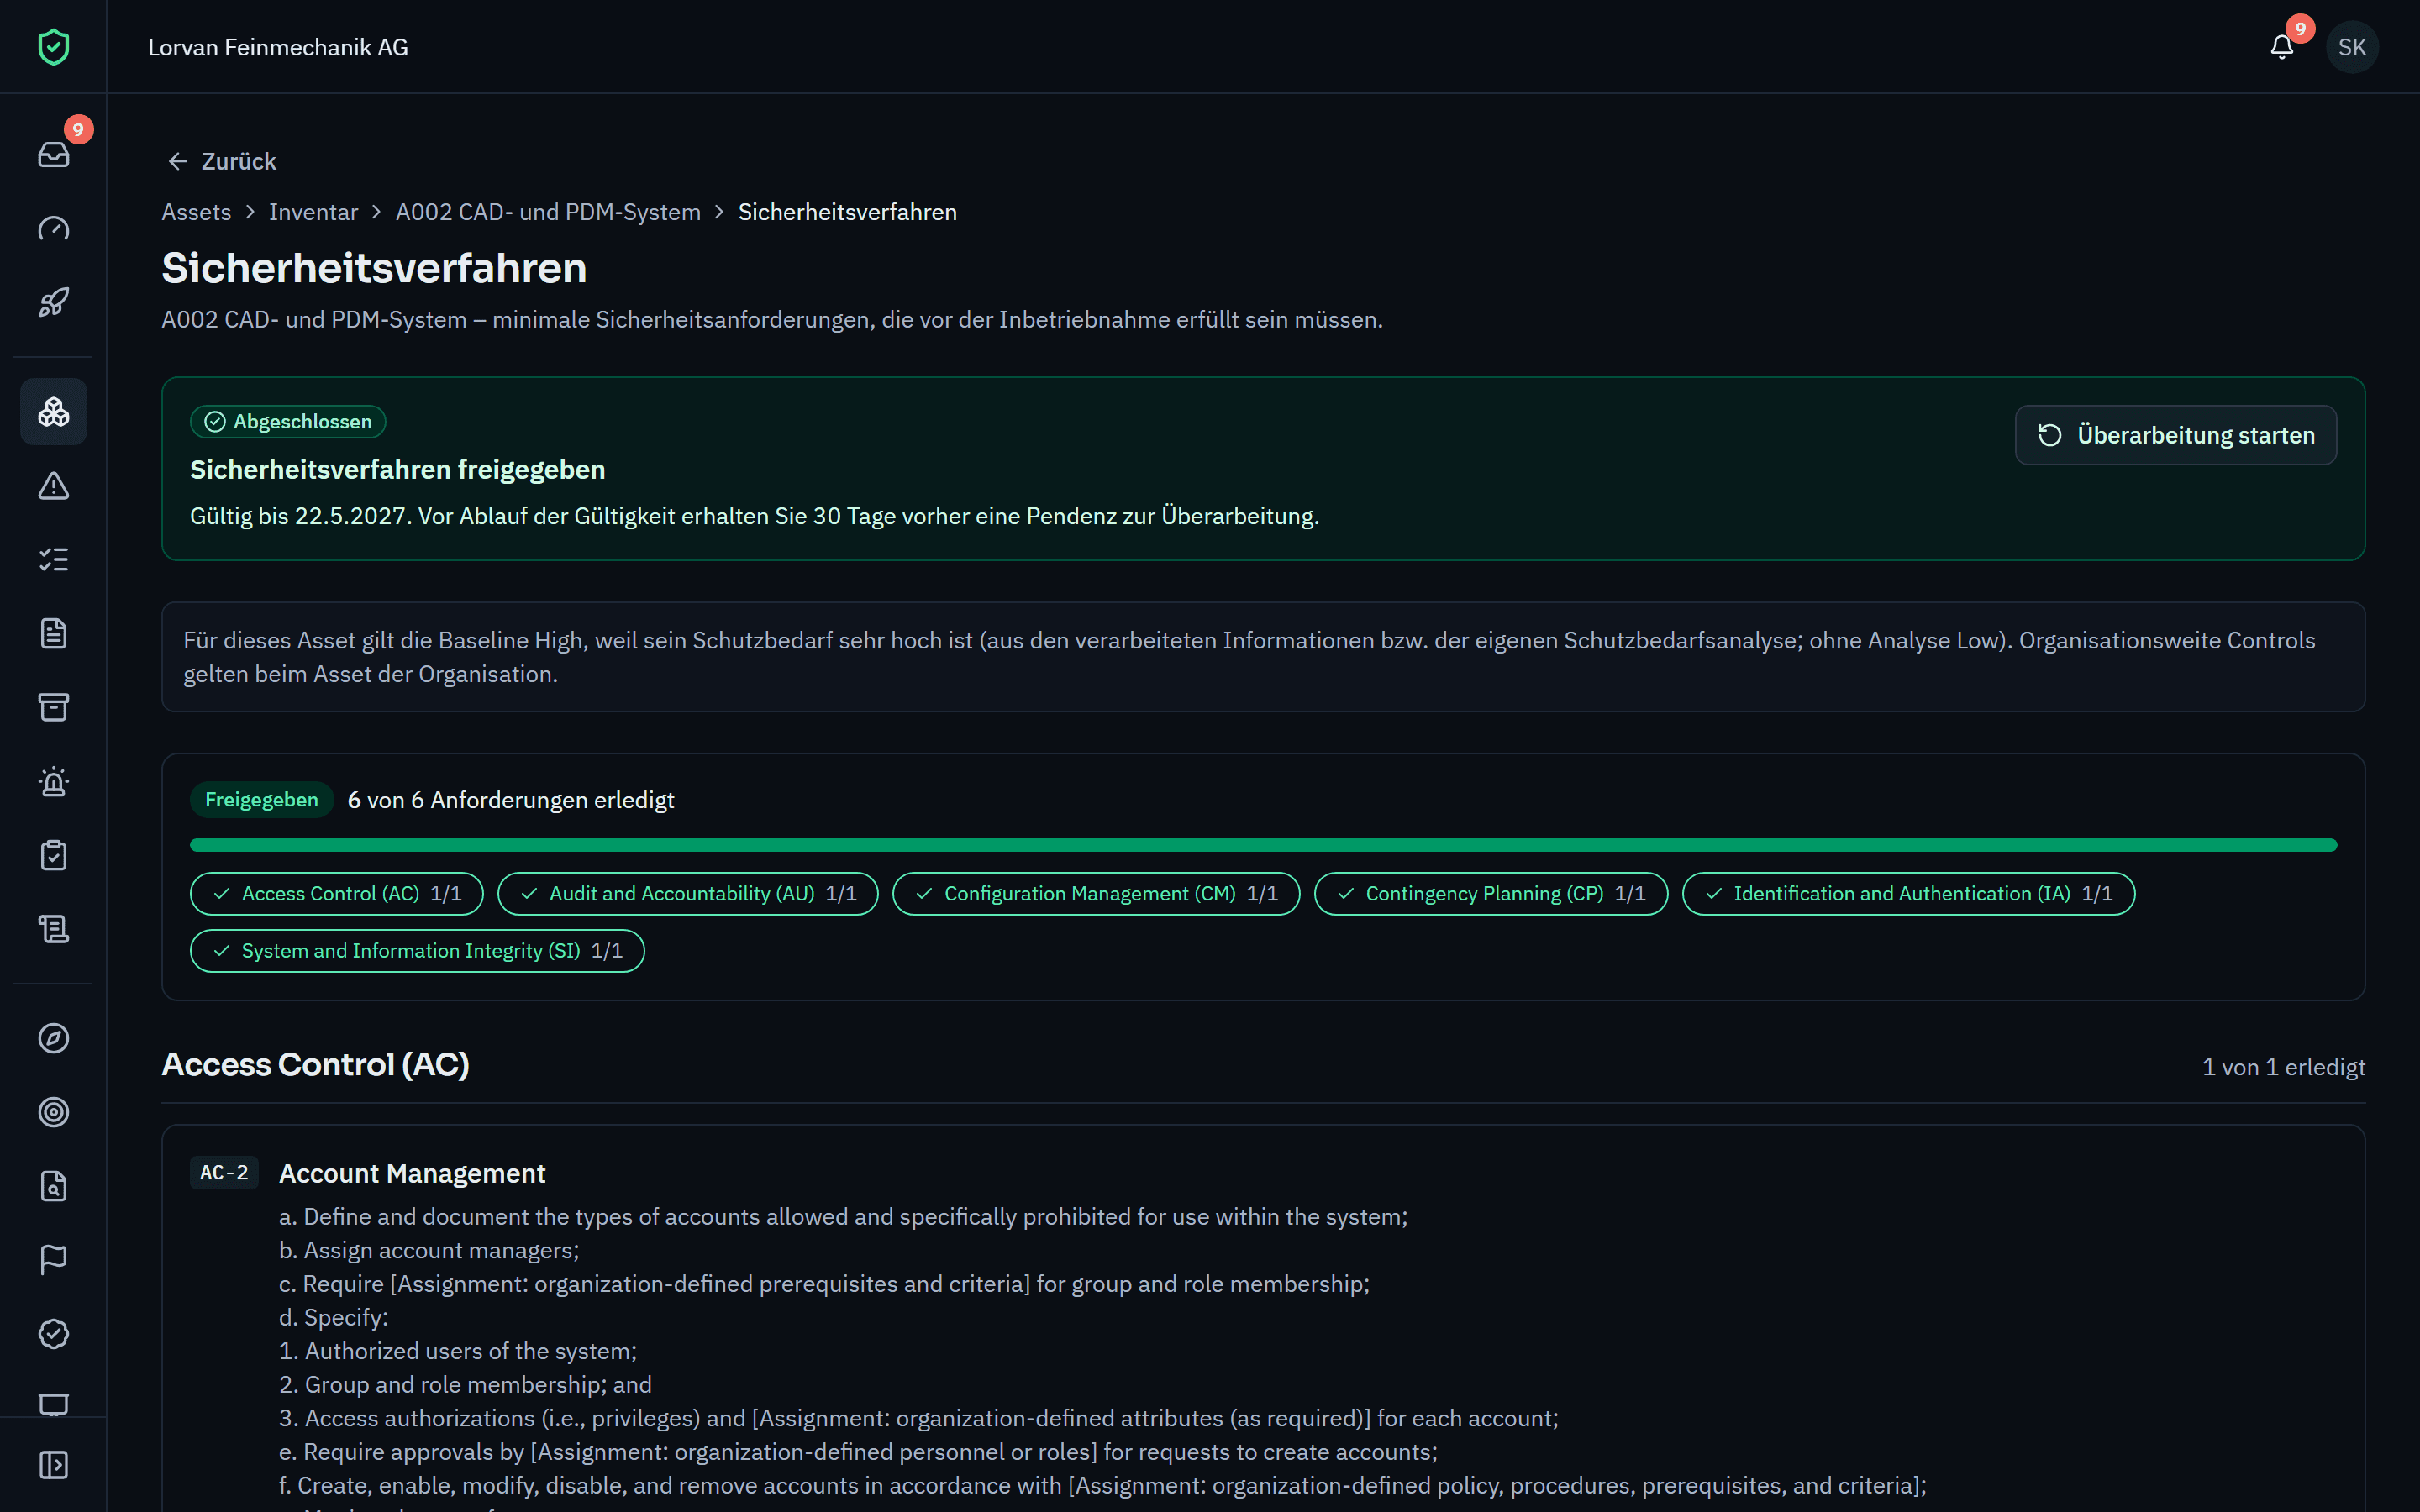
Im Sicherheitsverfahren gilt für jedes Asset die Baseline, die zu seinem Schutzbedarf passt: normal LOW, hoch MODERATE, sehr hoch HIGH, dazu PRIVACY, wenn Personendaten bearbeitet werden. Einzelne Controls lassen sich zusätzlich zuordnen.
Die internationale Norm für ein ISMS.
Das Cybersecurity Framework des NIST.
Nein. Je Asset gilt nur die Baseline, die zum Schutzbedarf passt; ein System mit normalem Schutzbedarf erhält die Baseline LOW. Weitere Controls ordnen Sie bei Bedarf einzeln zu.
Noch nicht. NIST SP 800-53 wird im Sicherheitsverfahren je Asset angewendet; Zuordnungen zu ISO/IEC 27001 und zum NIST CSF sind für diesen Katalog nicht hinterlegt.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.