Anforderungen & SoA
Wie Anwendbarkeit, Umsetzung und Nachweise zusammenhängen.
ISO/IEC 27001 legt fest, was ein Informationssicherheits-Managementsystem leisten muss. Varmo bildet die Anforderungen des Managementsystems in den Modulen ab und enthält Anhang A als zentral gepflegten Katalog.
Anhang A als Plattform-Katalog ab Paket Starter
Alle 93 Massnahmen aus Anhang A, gegliedert in organisatorische, personenbezogene, physische und technologische Massnahmen. Zu jeder Anforderung gibt es eine eigene, sinngemässe Erläuterung und Umsetzungshinweise mit möglichen Nachweisen.
Die Anforderungen an das Managementsystem selbst sind keine Liste zum Abhaken, sondern Abläufe. Dafür gibt es eigene Module.
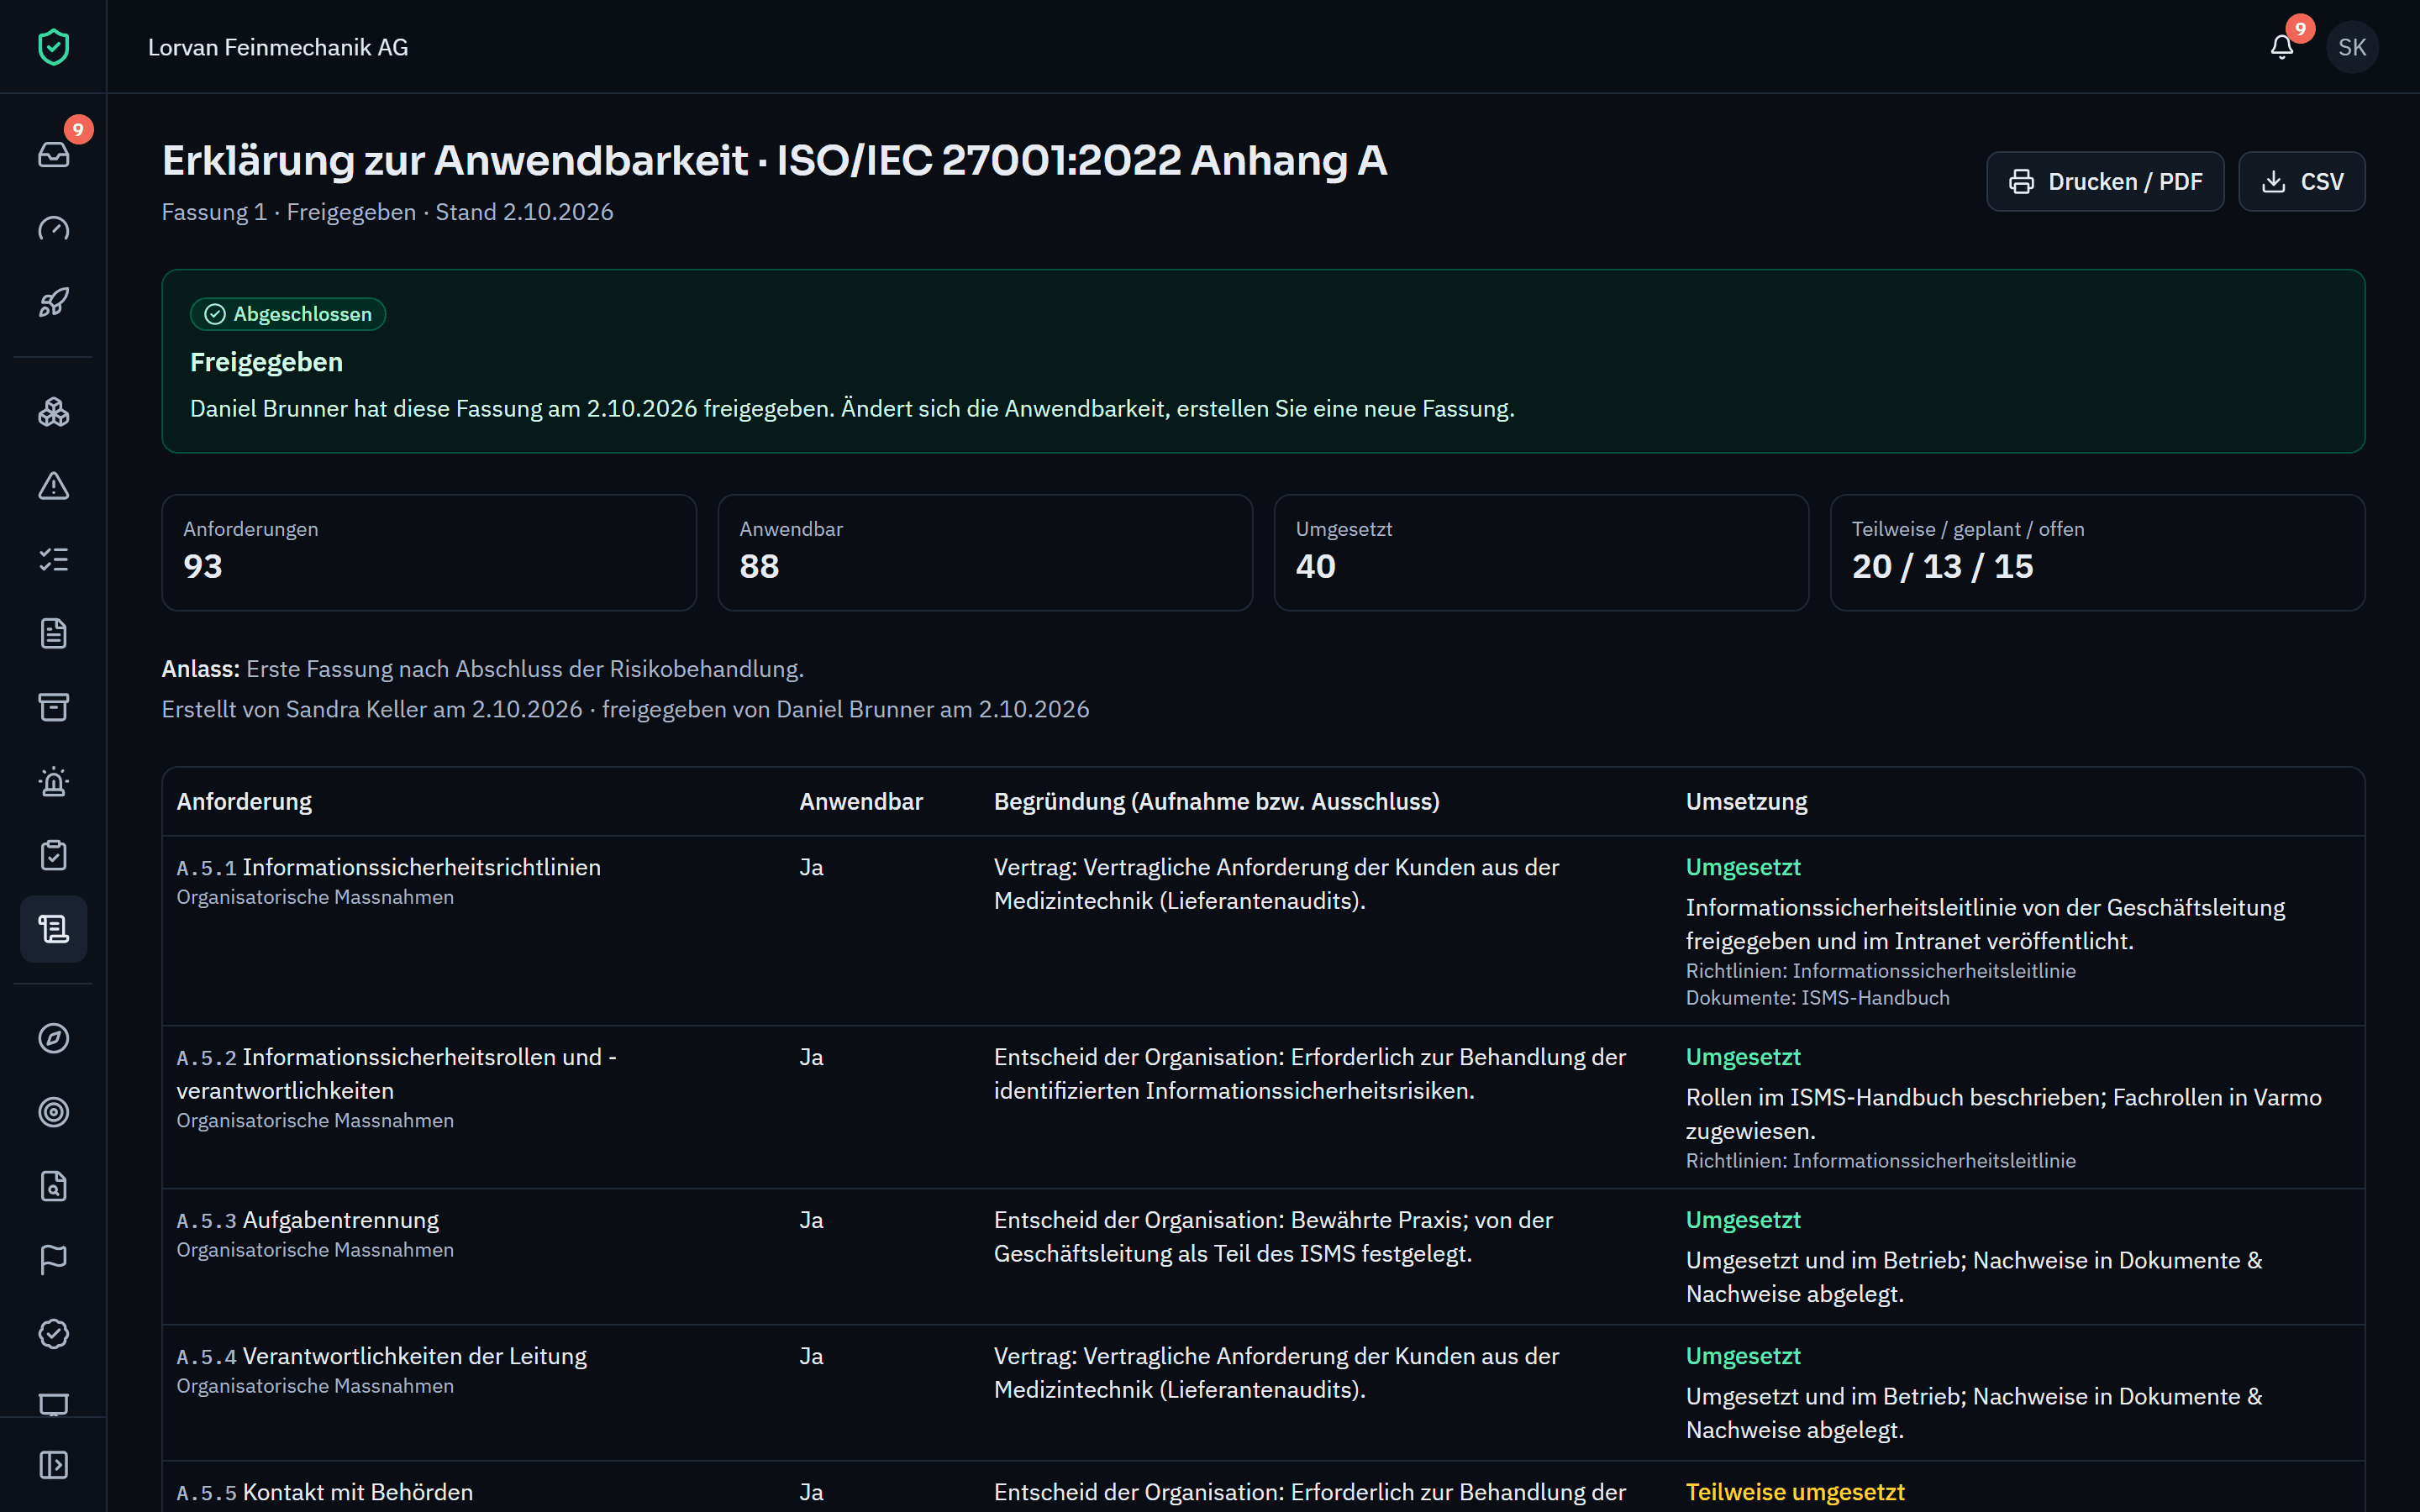
Die SoA entsteht aus Anwendbarkeit, Begründungen, Umsetzung und Nachweisen. Jede Fassung wird eingefroren und nach dem Vier-Augen-Prinzip freigegeben.
Zuordnungen zu NIST CSF 2.0 zeigen, wo eine Umsetzung auch Anforderungen anderer Kataloge betrifft; identische Anforderungen gelten als erfüllt. Die Abdeckung vergleicht die Kataloge nach den Funktionen des CSF. Beides ist ab dem Paket Pro enthalten.
Der ISO-27001-Readiness-Check prüft Kapitel 4 bis 10 und Anhang A anhand Ihrer Daten und zeigt die Lücken mit Ampel je Kapitel. Er ist eine Selbsteinschätzung und ab dem Paket Pro enthalten.
Wie Anwendbarkeit, Umsetzung und Nachweise zusammenhängen.
Wie weit Sie für die Zertifizierung sind.
Nein. Nummer und Kurztitel entsprechen der Norm, Erläuterungen und Umsetzungshinweise sind eigene, sinngemässe Formulierungen. Für die Zertifizierung brauchen Sie die Norm selbst.
Der Katalog bildet die Fassung ISO/IEC 27001:2022 ab. Die Übergangsfrist für Zertifikate nach der Fassung 2013 ist am 31. Oktober 2025 abgelaufen.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.