Finanzinstitute
FINMA, DORA und Meldepflichten in einem ISMS.
Die Verordnung (EU) 2022/2554 gilt seit dem 17. Januar 2025 für Finanzunternehmen in der EU. Varmo enthält ihre Pflichten als Katalog, aufgeteilt so, dass jede Pflicht einzeln belegt werden kann.
Plattform-Katalog ab Paket Pro
IKT-Risikomanagement (Art. 5–16), Behandlung, Klassifizierung und Meldung IKT-bezogener Vorfälle (Art. 17–23), Tests der digitalen operationalen Resilienz (Art. 24–27), IKT-Drittparteienrisiko (Art. 28–30) und Informationsaustausch (Art. 45). Absätze mit mehreren Pflichten sind in Teil-Anforderungen zerlegt.
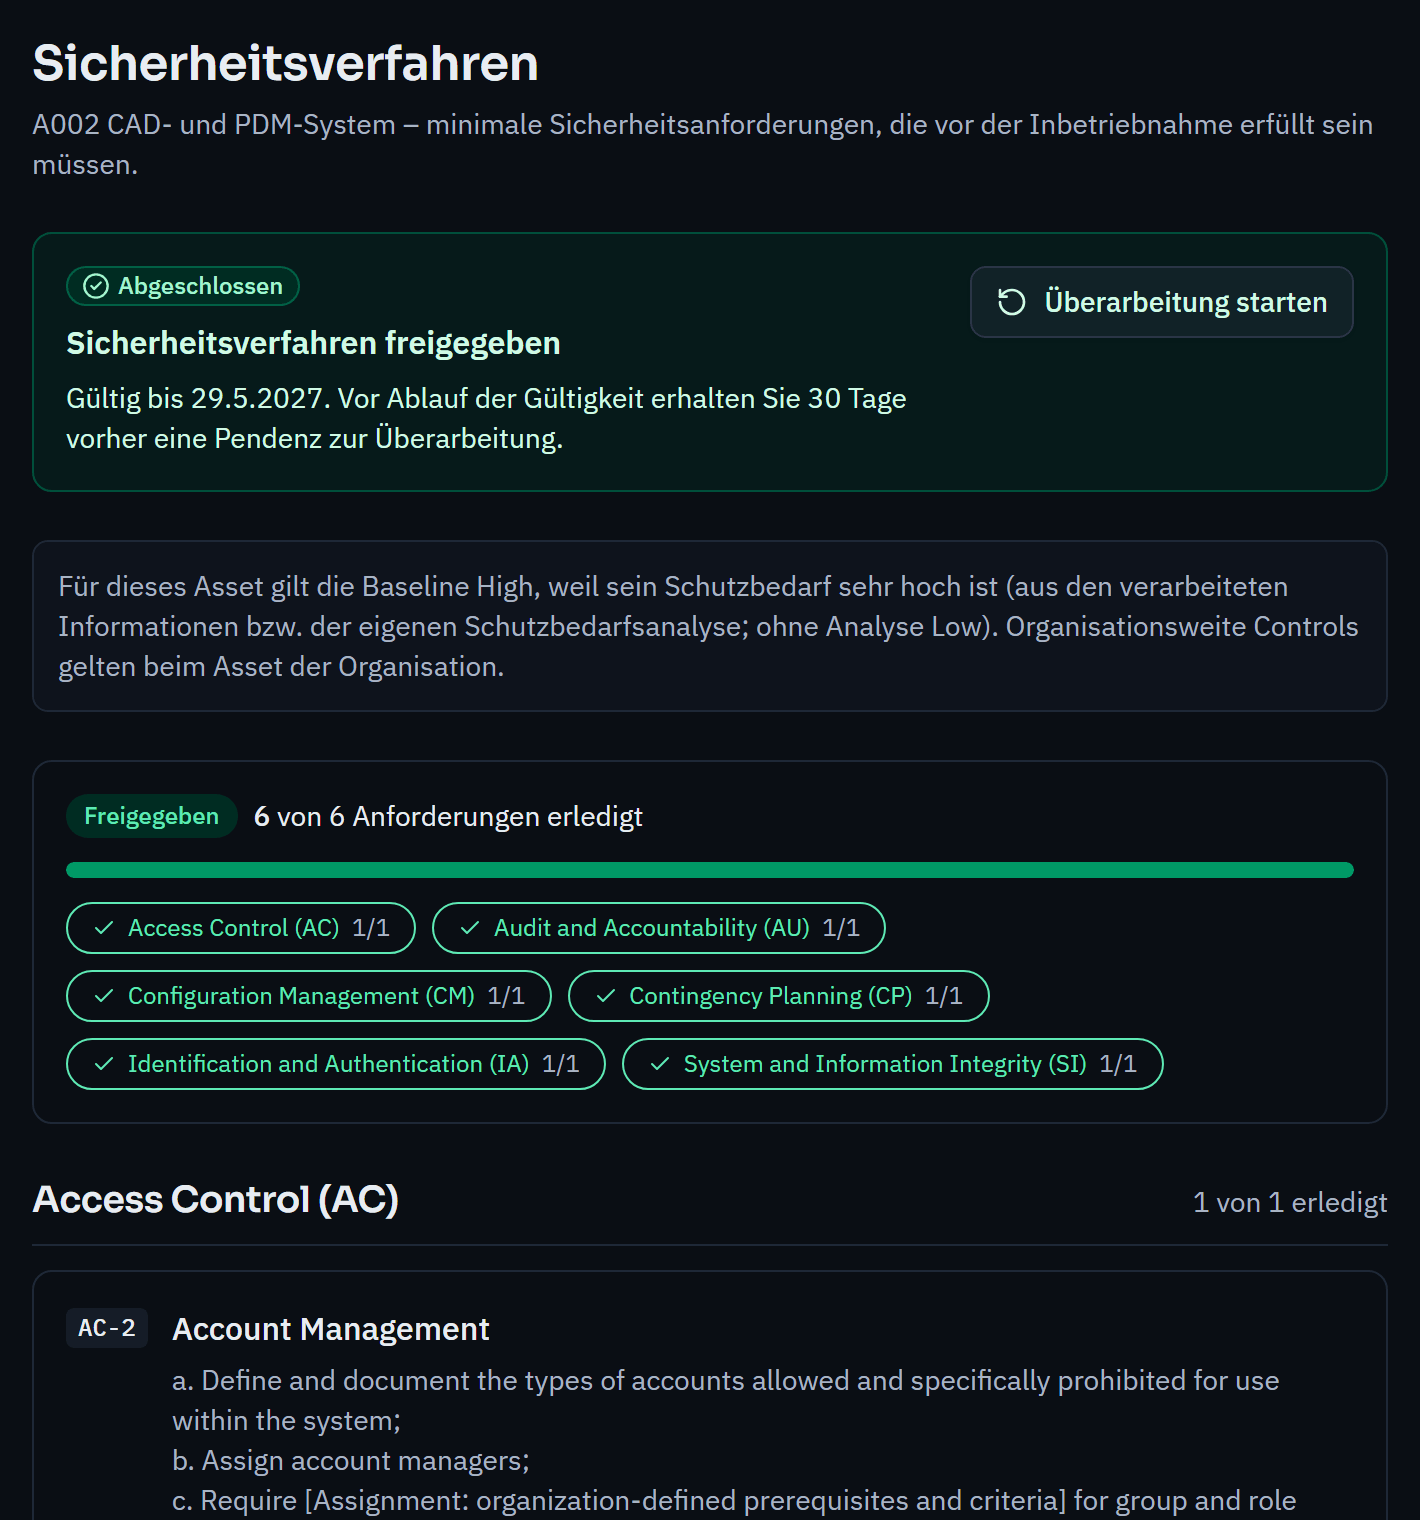
Pflichten der Leitung, Strategie, Vorfallmanagement und Testprogramm gelten für die Organisation. Schutz, Erkennung und Sicherung prüft der Eigentümer je System, Vertragsinhalte nach Art. 30 je IKT-Dienstleister. Varmo schlägt die passenden Kapitel je Asset-Kategorie vor.
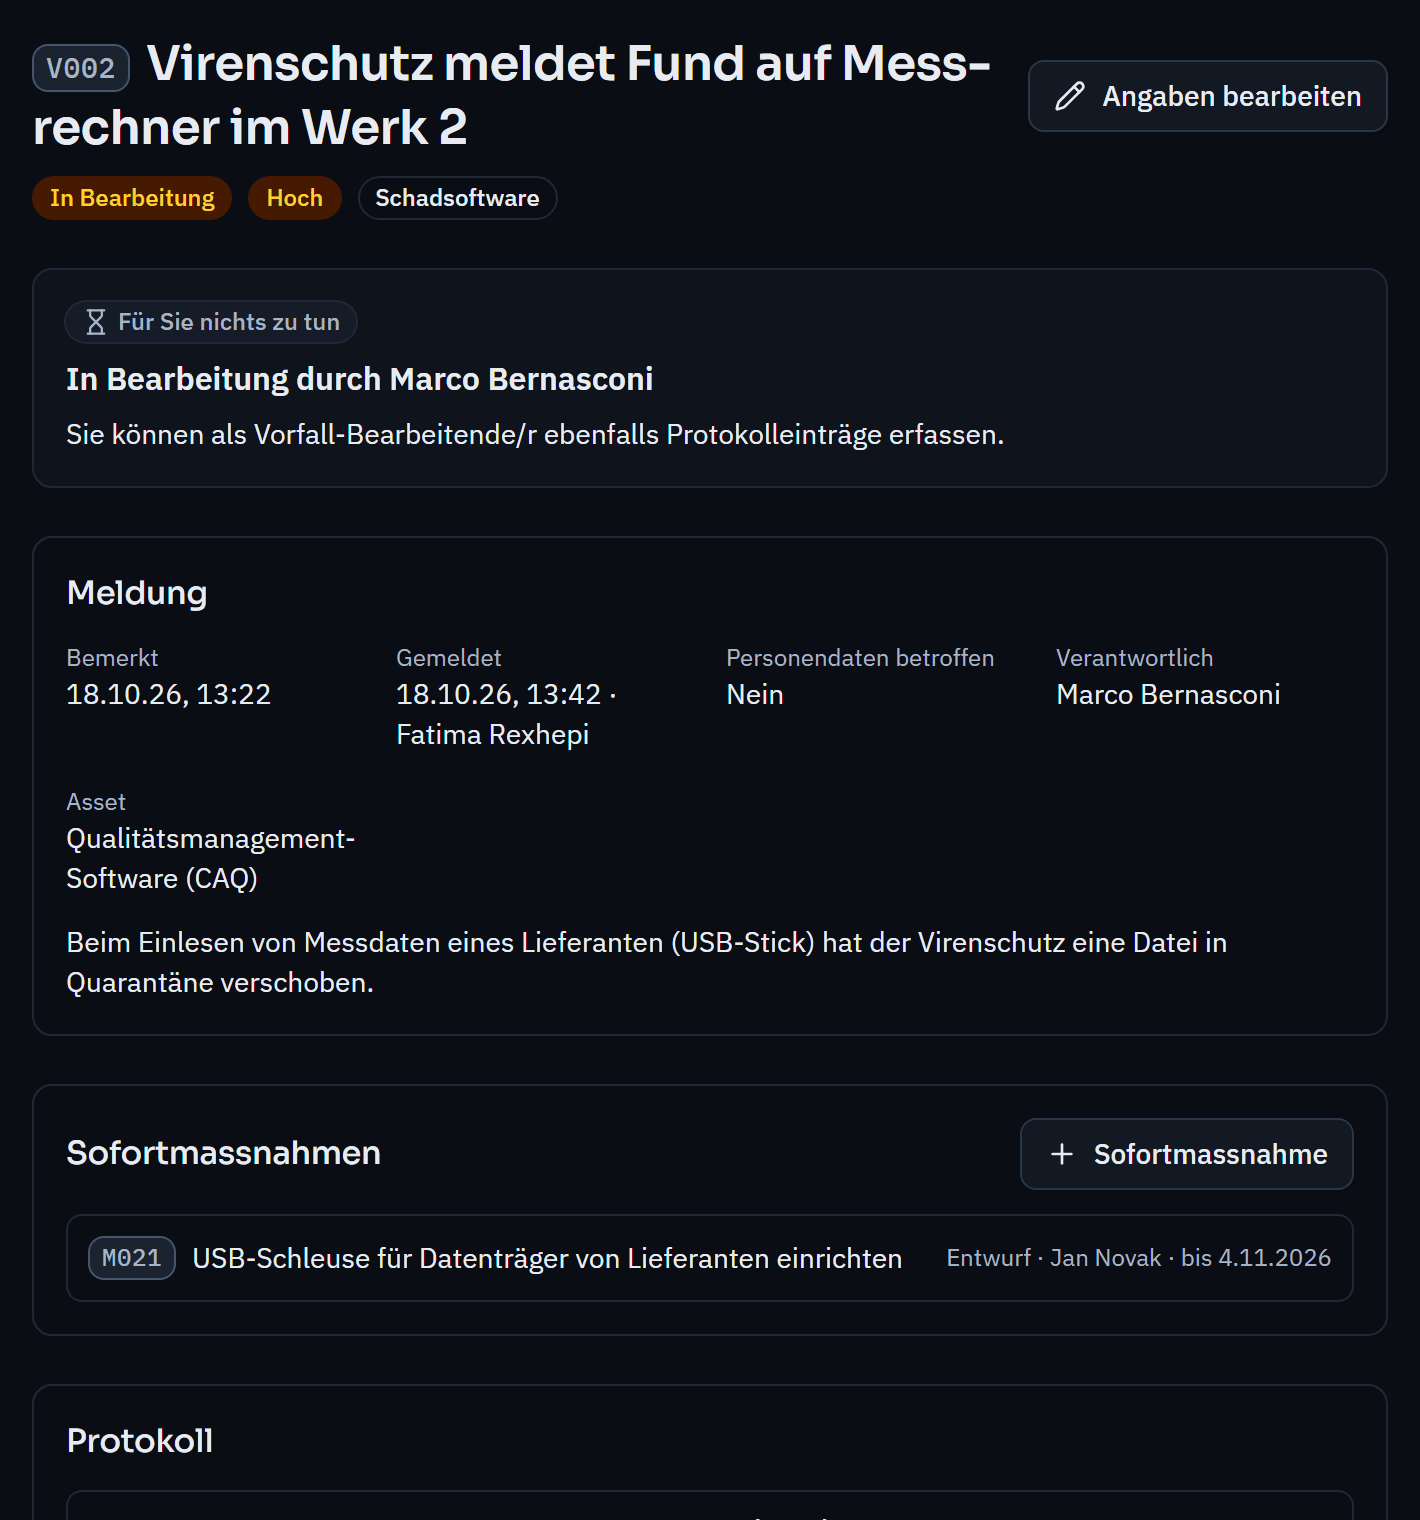
Für schwerwiegende IKT-Vorfälle verlangt DORA eine Erstmeldung, eine Zwischenmeldung und eine Abschlussmeldung mit festen Fristen. Legen Sie die Meldepflicht für Ihre Organisation fest, entscheidet die verantwortliche Person je Vorfall und erhält Pendenzen mit den Fristen.
DORA gilt für Finanzunternehmen in der EU. Schweizer Unternehmen betrifft sie, wenn sie in der EU tätig sind oder IKT-Dienstleistungen für Finanzunternehmen in der EU erbringen: Diese müssen die Vertragsinhalte nach Art. 30 mit ihren Dienstleistern vereinbaren.
FINMA, DORA und Meldepflichten in einem ISMS.
Die Pflichten der Einrichtungen in der EU.
Nein. Für Finanzunternehmen geht DORA als spezielleres Recht NIS2 vor. Viele Pflichten entsprechen sich; über die Zuordnungen sehen Sie, wo eine Umsetzung beide betrifft.
Wie nah sind Sie an ISO/IEC 27001?
In einer persönlichen Demo zeigen wir Ihnen den Weg bis zum Readiness-Bericht, unverbindlich. Oder Sie starten sofort mit dem Paket Free.