Readiness-Check
Lücken vor dem Audit aus Ihren Daten.
Die Zertifizierung nach ISO/IEC 27001 erteilt eine akkreditierte Zertifizierungsstelle nach einem externen Audit. Varmo führt Sie zu den Nachweisen, die dort verlangt werden, und zeigt vorher, wo noch Lücken sind.
Geltungsbereich, Kontext, interessierte Parteien und die Leitlinie zur Informationssicherheit legen Sie fest und geben sie frei. Der Einrichtungsassistent führt durch diese Schritte.
Sie bewerten die Risiken nach Ihrer Methodik und Ihren Akzeptanzkriterien, legen die Behandlung fest und wählen die Anforderungen aus Anhang A. Daraus entsteht die Erklärung zur Anwendbarkeit (Statement of Applicability, SoA), die Sie freigeben und als Fassung festhalten.
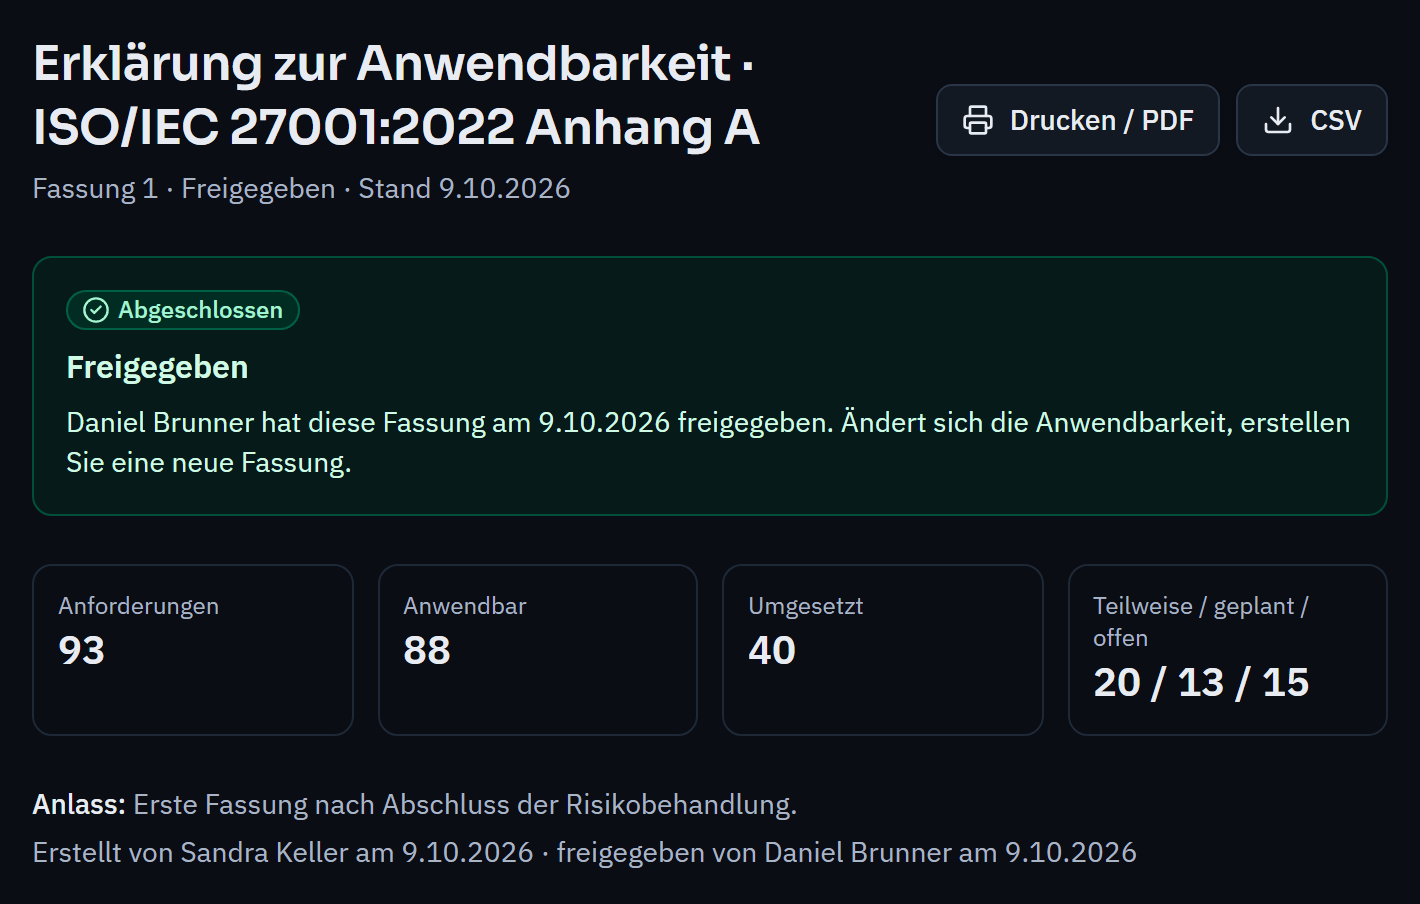
Je Anforderung halten Sie fest, wie sie umgesetzt ist und womit das belegt ist. Massnahmen, Kontrollen und Dokumente sind mit den Anforderungen verknüpft, Pendenzen erinnern an Termine.
Das interne Audit mit Feststellungen, Korrekturen und Wirksamkeitsprüfung sowie die Managementbewertung mit den Eingaben nach ISO/IEC 27001 9.3 führen Sie im selben System. Abgeschlossene Audits und Bewertungen sind unveränderlich.
Ab dem Paket Starter zeigt der Readiness-Check aus Ihren Daten, wo vor dem Zertifizierungsaudit noch Lücken bleiben, und hält jeden Stand als Bericht fest. Einen ersten Eindruck gibt der kostenlose Selbsttest auf der Website.
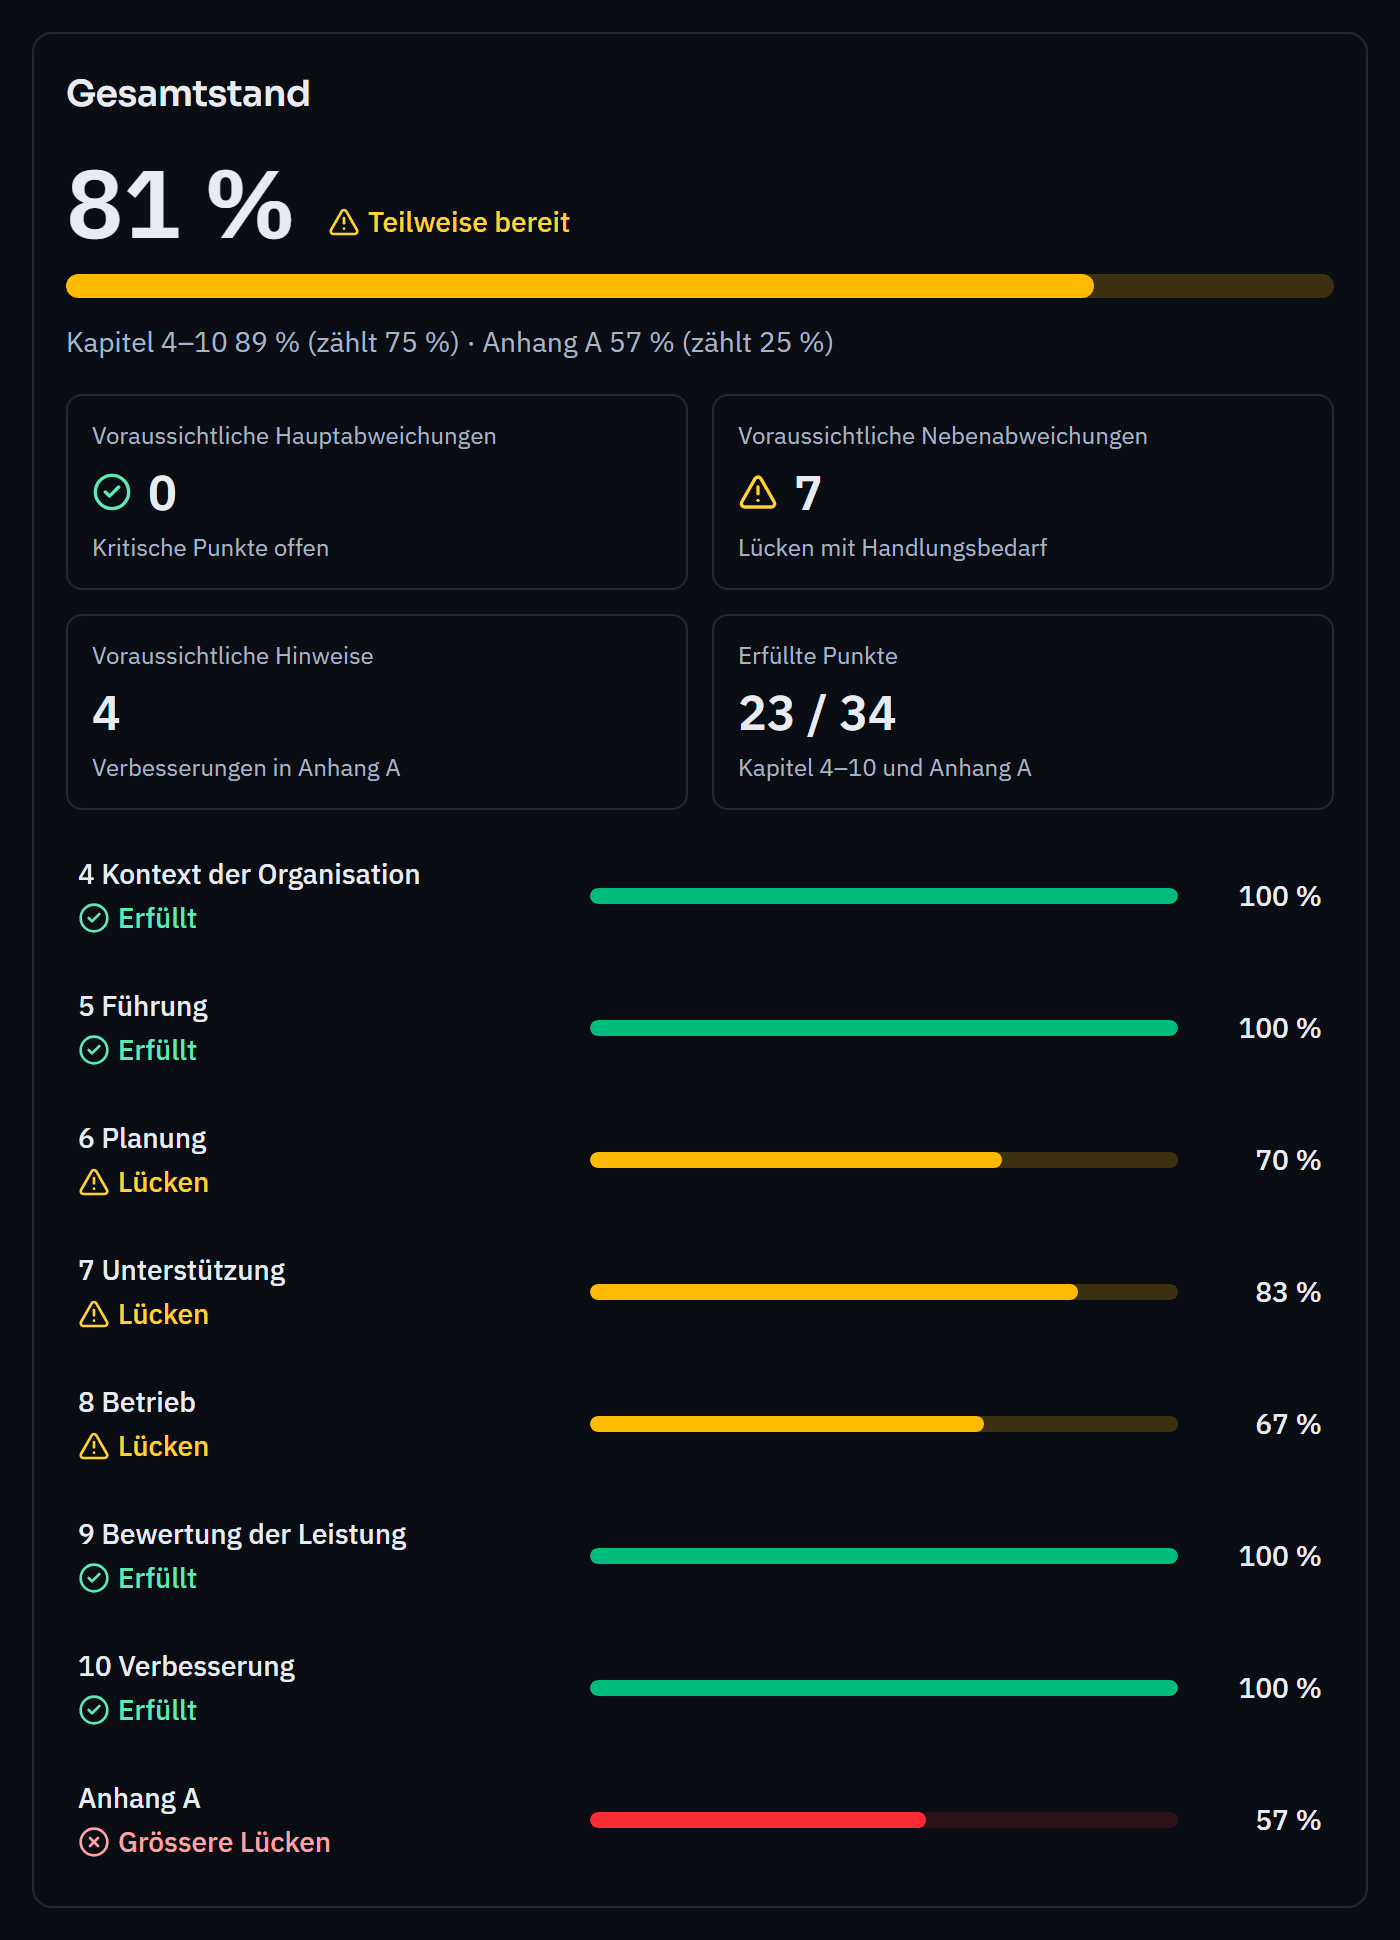
Das Zertifizierungsaudit führt die Zertifizierungsstelle durch, in zwei Stufen: zuerst die Prüfung der Dokumentation, danach die Prüfung der Umsetzung. Es folgen jährliche Überwachungsaudits und nach drei Jahren die Rezertifizierung. Für Freigaben nach dem Vier-Augen-Prinzip braucht es mindestens zwei Personen.
Lücken vor dem Audit aus Ihren Daten.
Die Erklärung zur Anwendbarkeit im Detail.
Kostenlos, in rund 5 Minuten.
Ein ISMS geführt aufbauen.
Nein. Das Zertifikat erteilt eine akkreditierte Zertifizierungsstelle nach dem Zertifizierungsaudit. Die Software hilft, das ISMS aufzubauen, zu betreiben und die Nachweise für das Audit bereitzuhalten.
Unter anderem den Geltungsbereich, die Leitlinie, die Risikobeurteilung und den Behandlungsplan, die Erklärung zur Anwendbarkeit, die Ziele, Kompetenznachweise, die Ergebnisse von Überwachung und internem Audit, die Managementbewertung und den Umgang mit Abweichungen. Diese Nachweise entstehen in der Software im Ablauf.
Ja. Der kostenlose Selbsttest auf der Website gibt einen ersten Eindruck. In der Software zeigt der Readiness-Check ab dem Paket Starter aus Ihren eigenen Daten, welche Punkte vor dem Audit noch offen sind.
Wie nah sind Sie an ISO/IEC 27001?
In einer persönlichen Demo zeigen wir Ihnen den Weg bis zum Readiness-Bericht, unverbindlich. Oder Sie testen 30 Tage kostenlos mit allen Funktionen.