Massnahmen & Kontrollen
Die Behandlung umsetzen und belegen.
Vom Hinweis einer Mitarbeiterin bis zur formellen Akzeptanz des Restrisikos: Jeder Schritt hat eine zuständige Stelle, und jede Entscheidung ist begründet und nachvollziehbar.
Alle Mitarbeitenden können Risiken melden, auf Wunsch auch anonym. Eine Prüfrolle bewertet die Meldung und weist sie einem Risikoeigentümer zu.
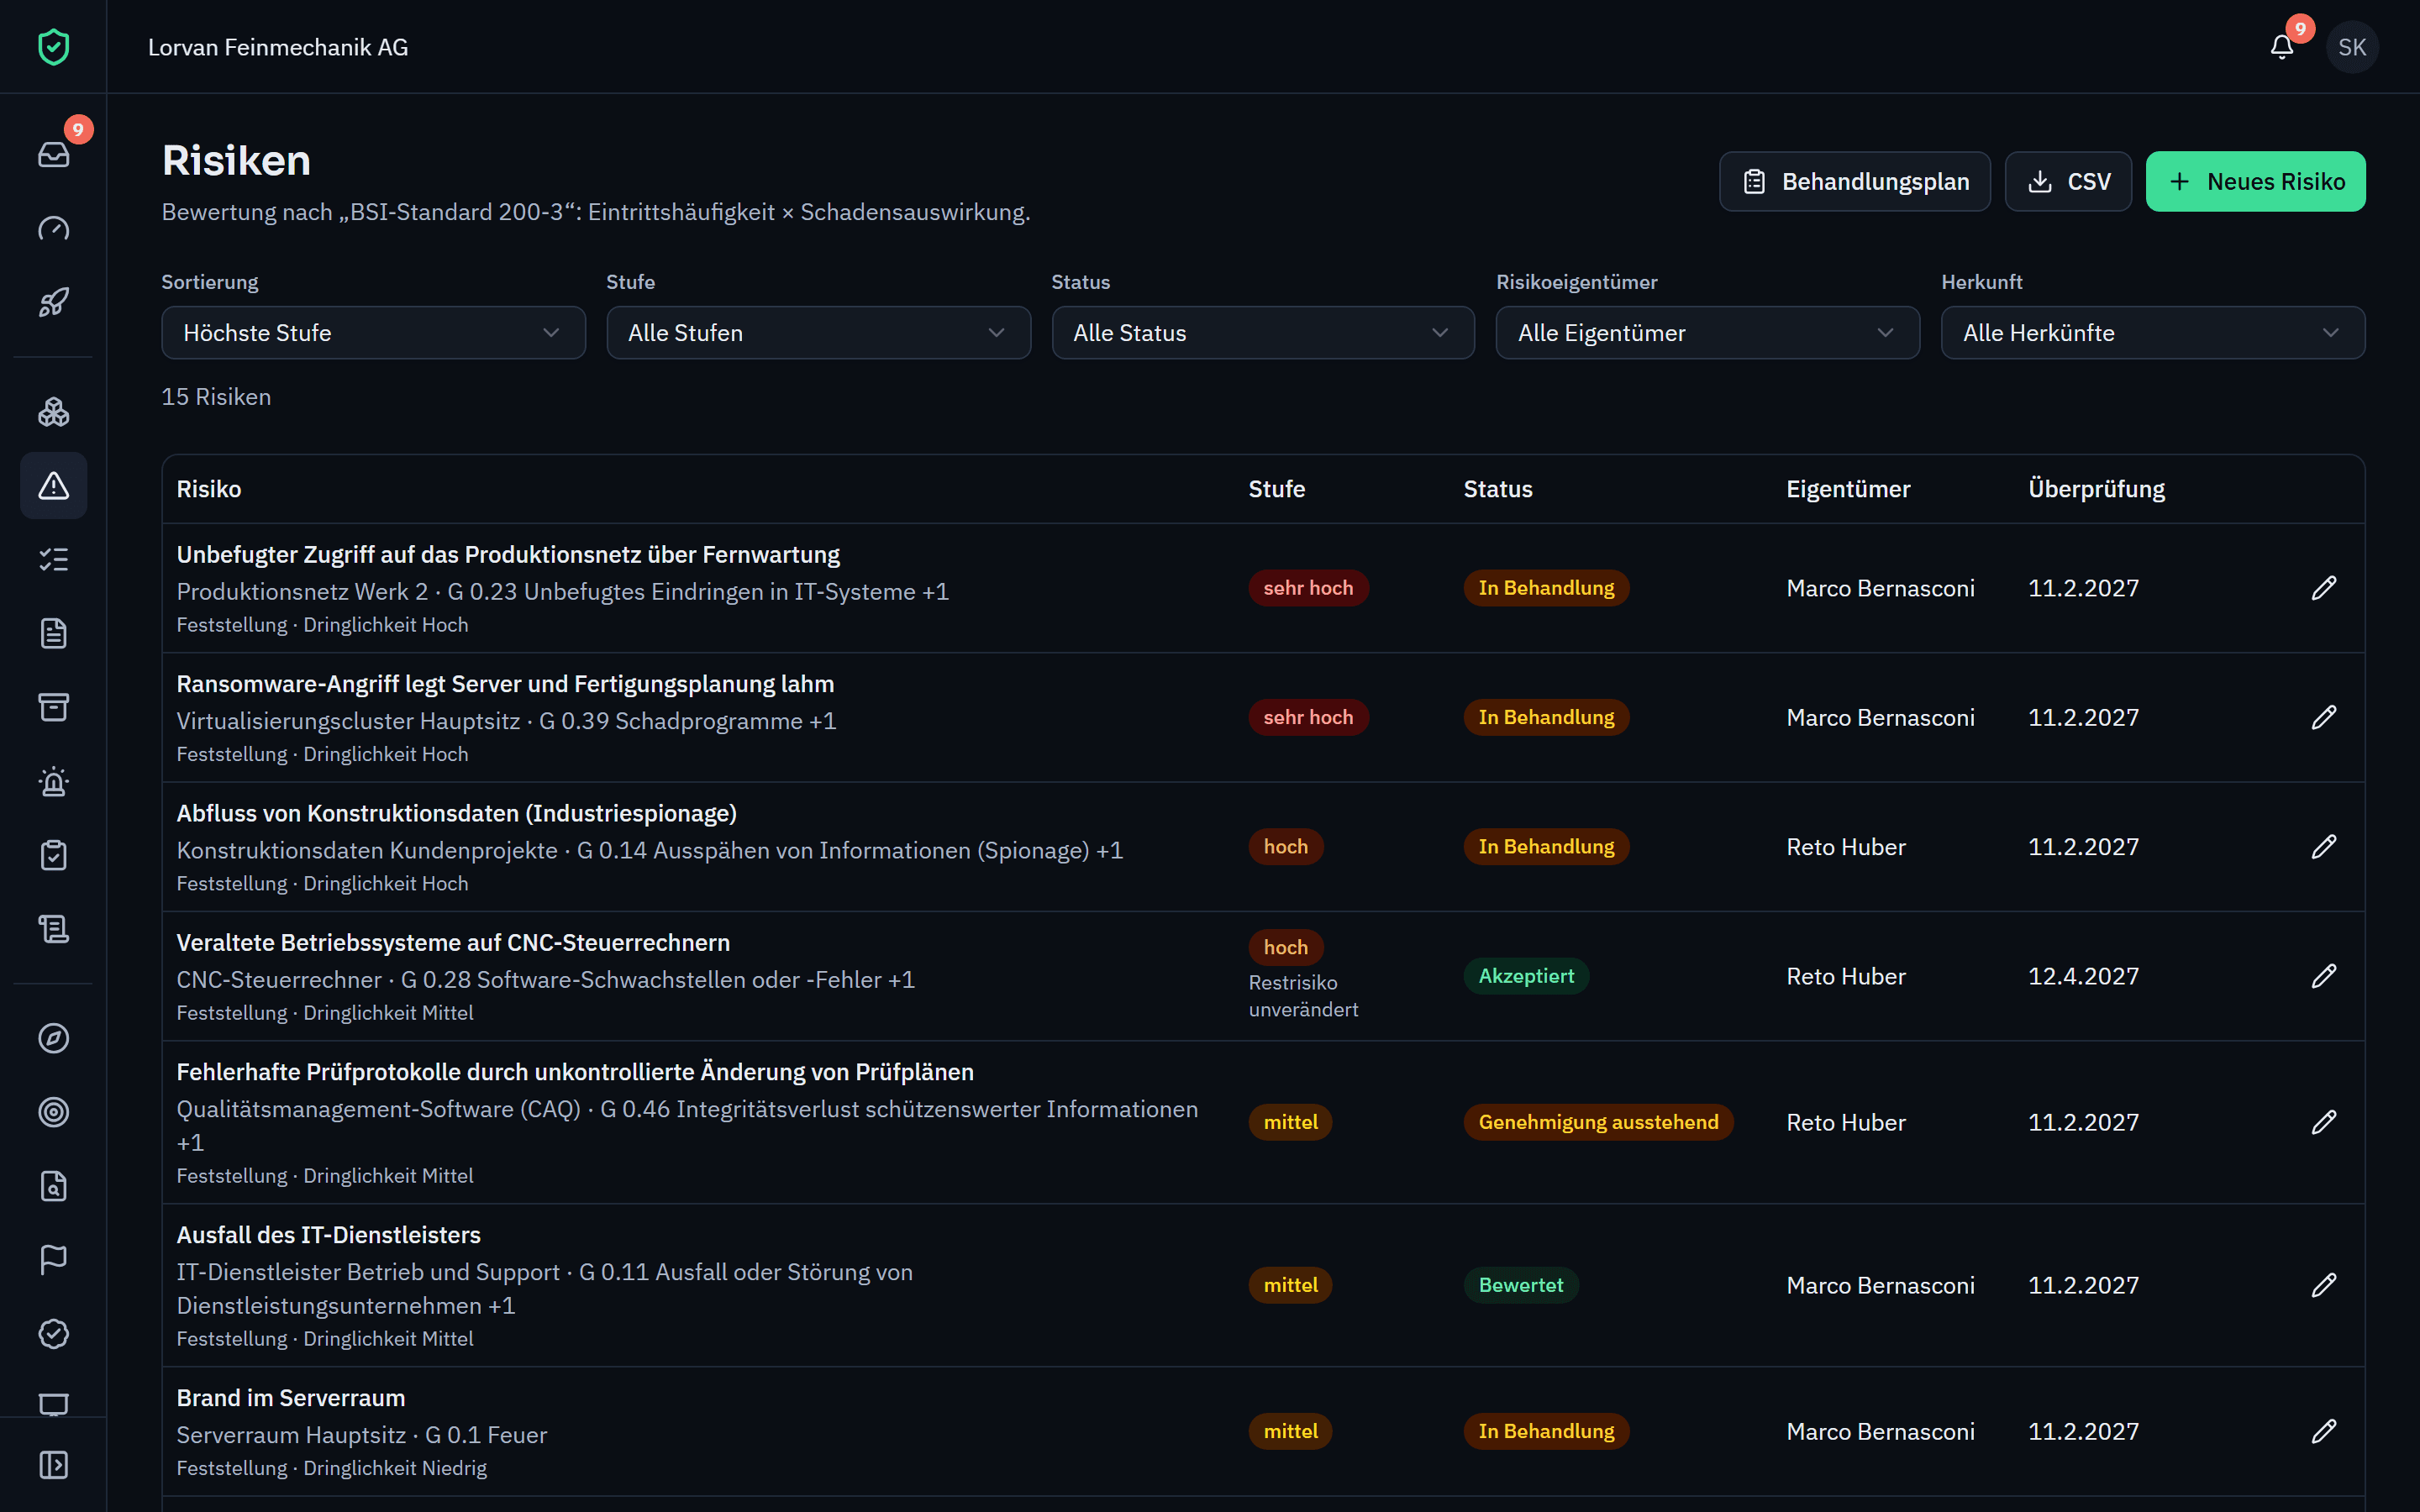
Bewerten Sie nach der Vorgabe des BSI-Standards 200-3 oder mit einer eigenen 5×5- bzw. 6×6-Matrix, auf Wunsch mit Schadenskategorien wie finanziell oder Reputation.
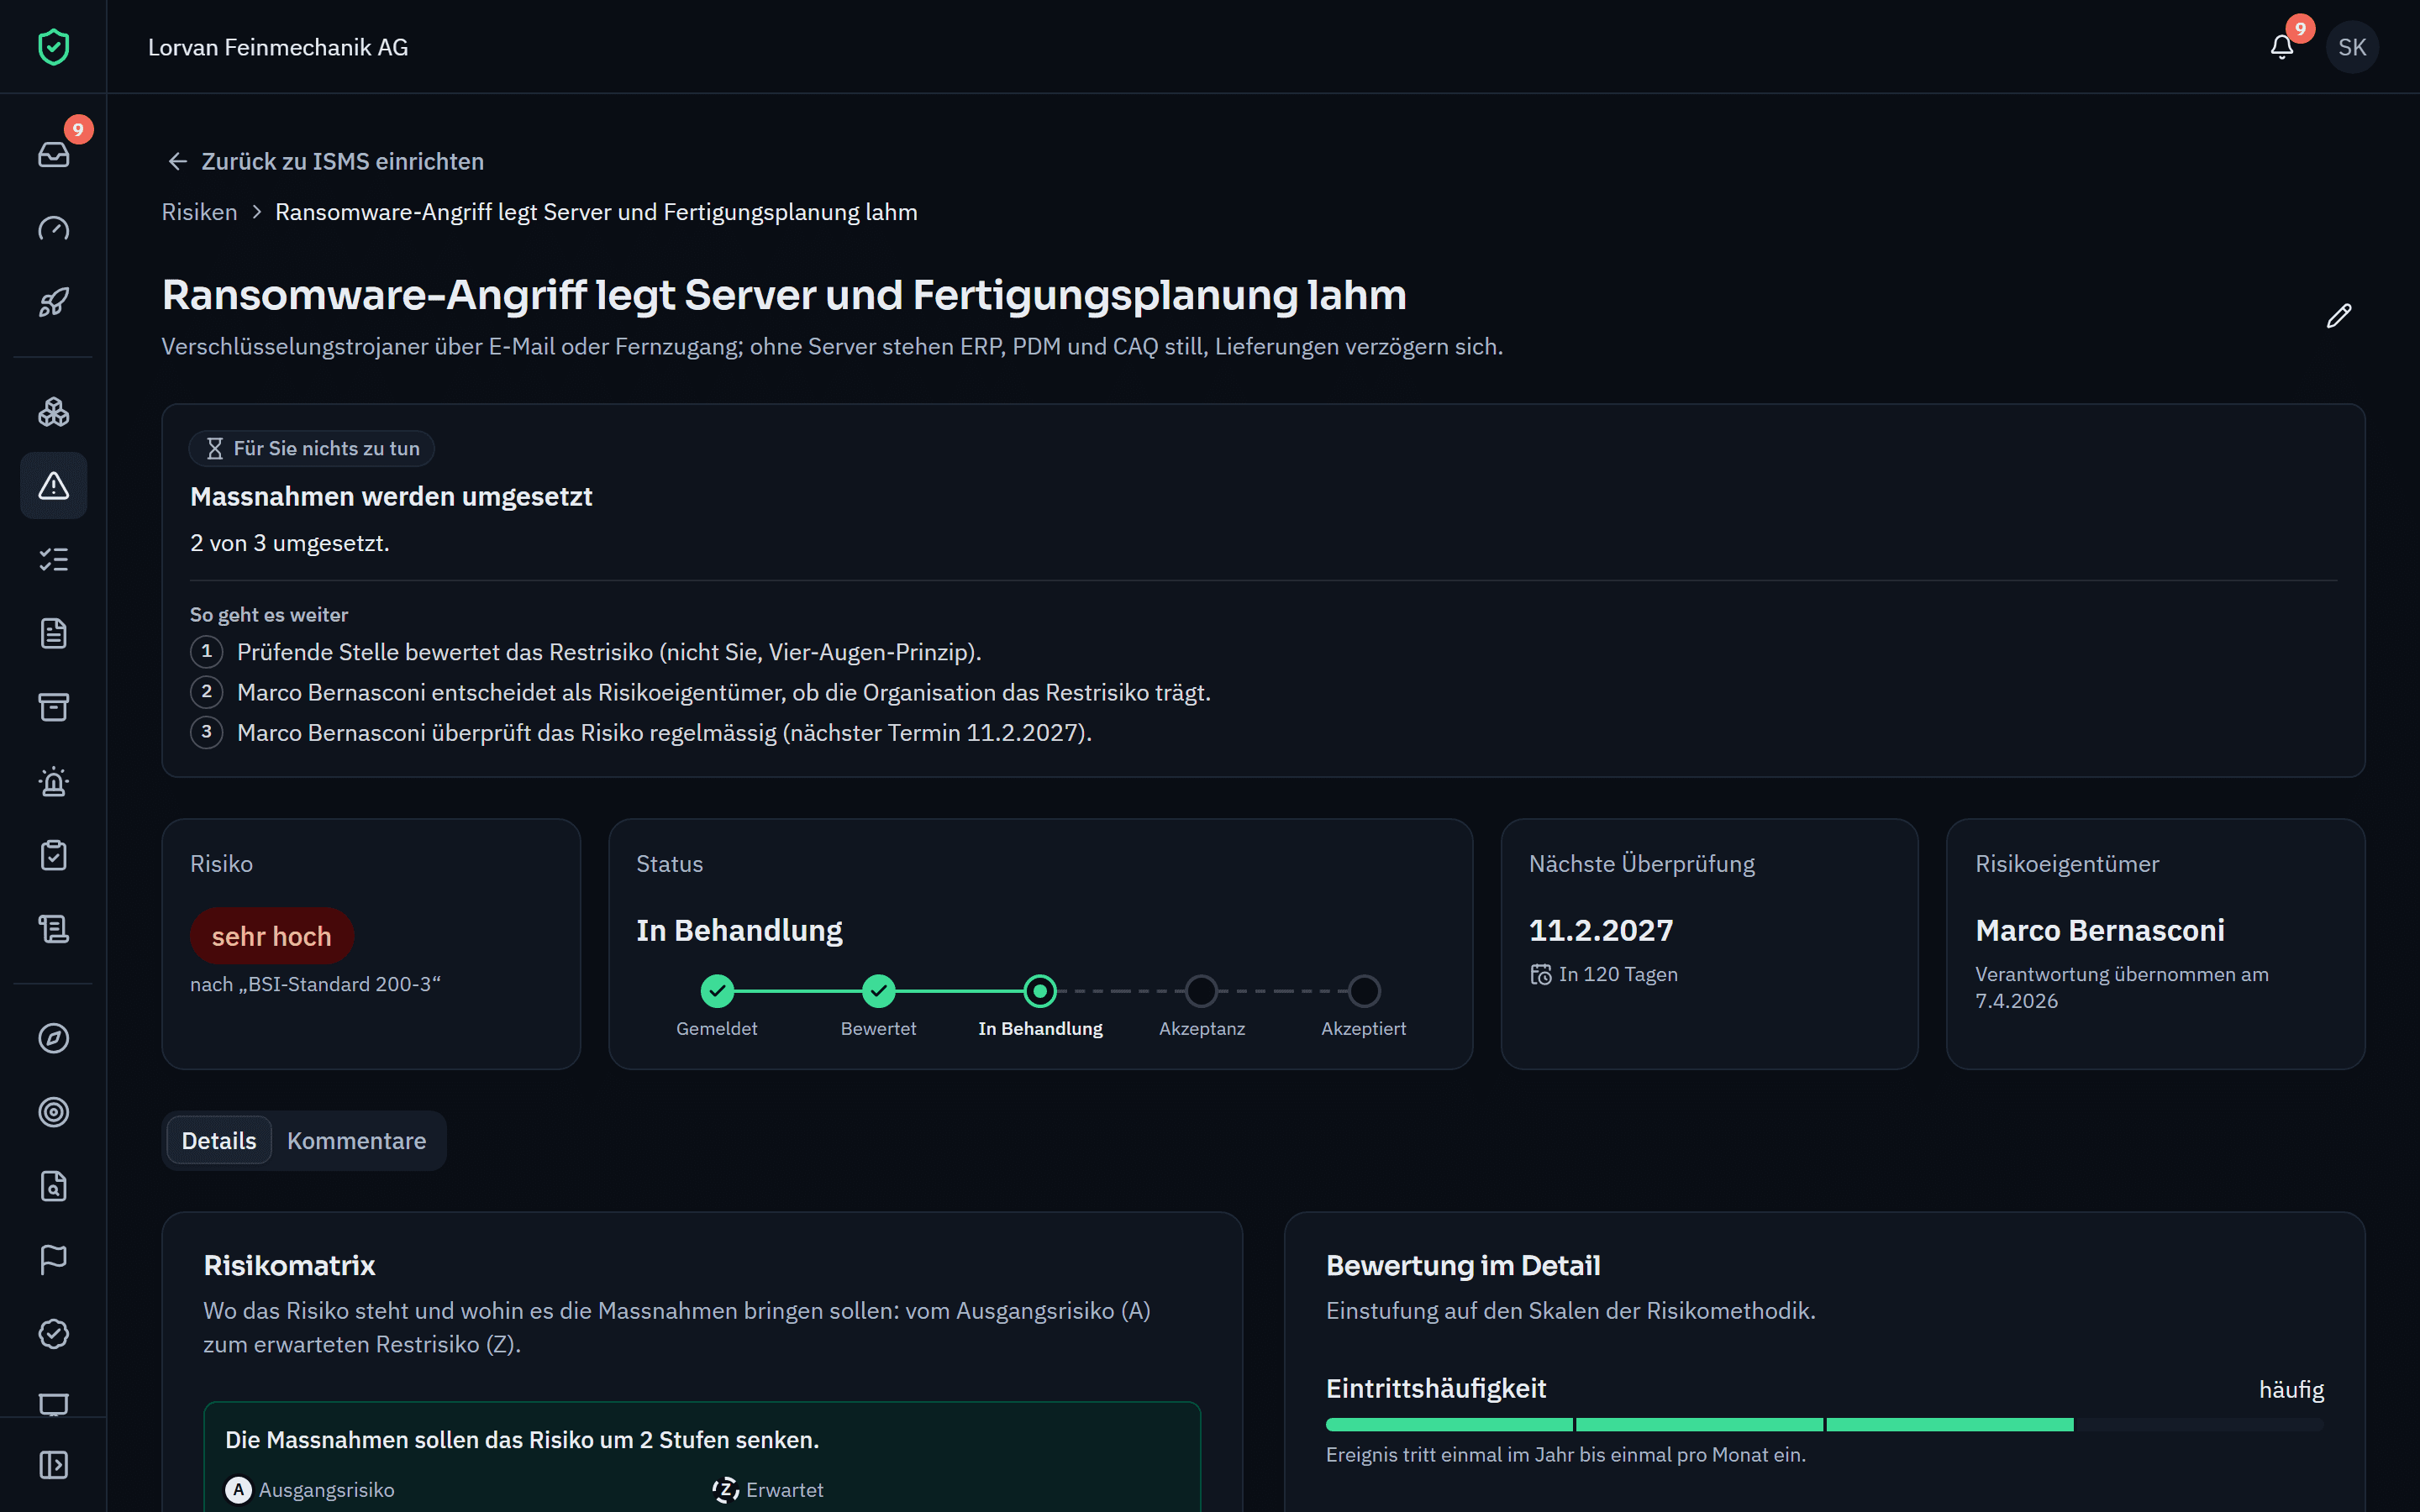
Jedes Risiko zeigt, wo es in der Matrix steht und wohin es die Massnahmen bringen sollen, wer als Nächstes dran ist und welche Schritte folgen: Bewertung des Restrisikos nach dem Vier-Augen-Prinzip, Entscheid des Risikoeigentümers, regelmässige Überprüfung.
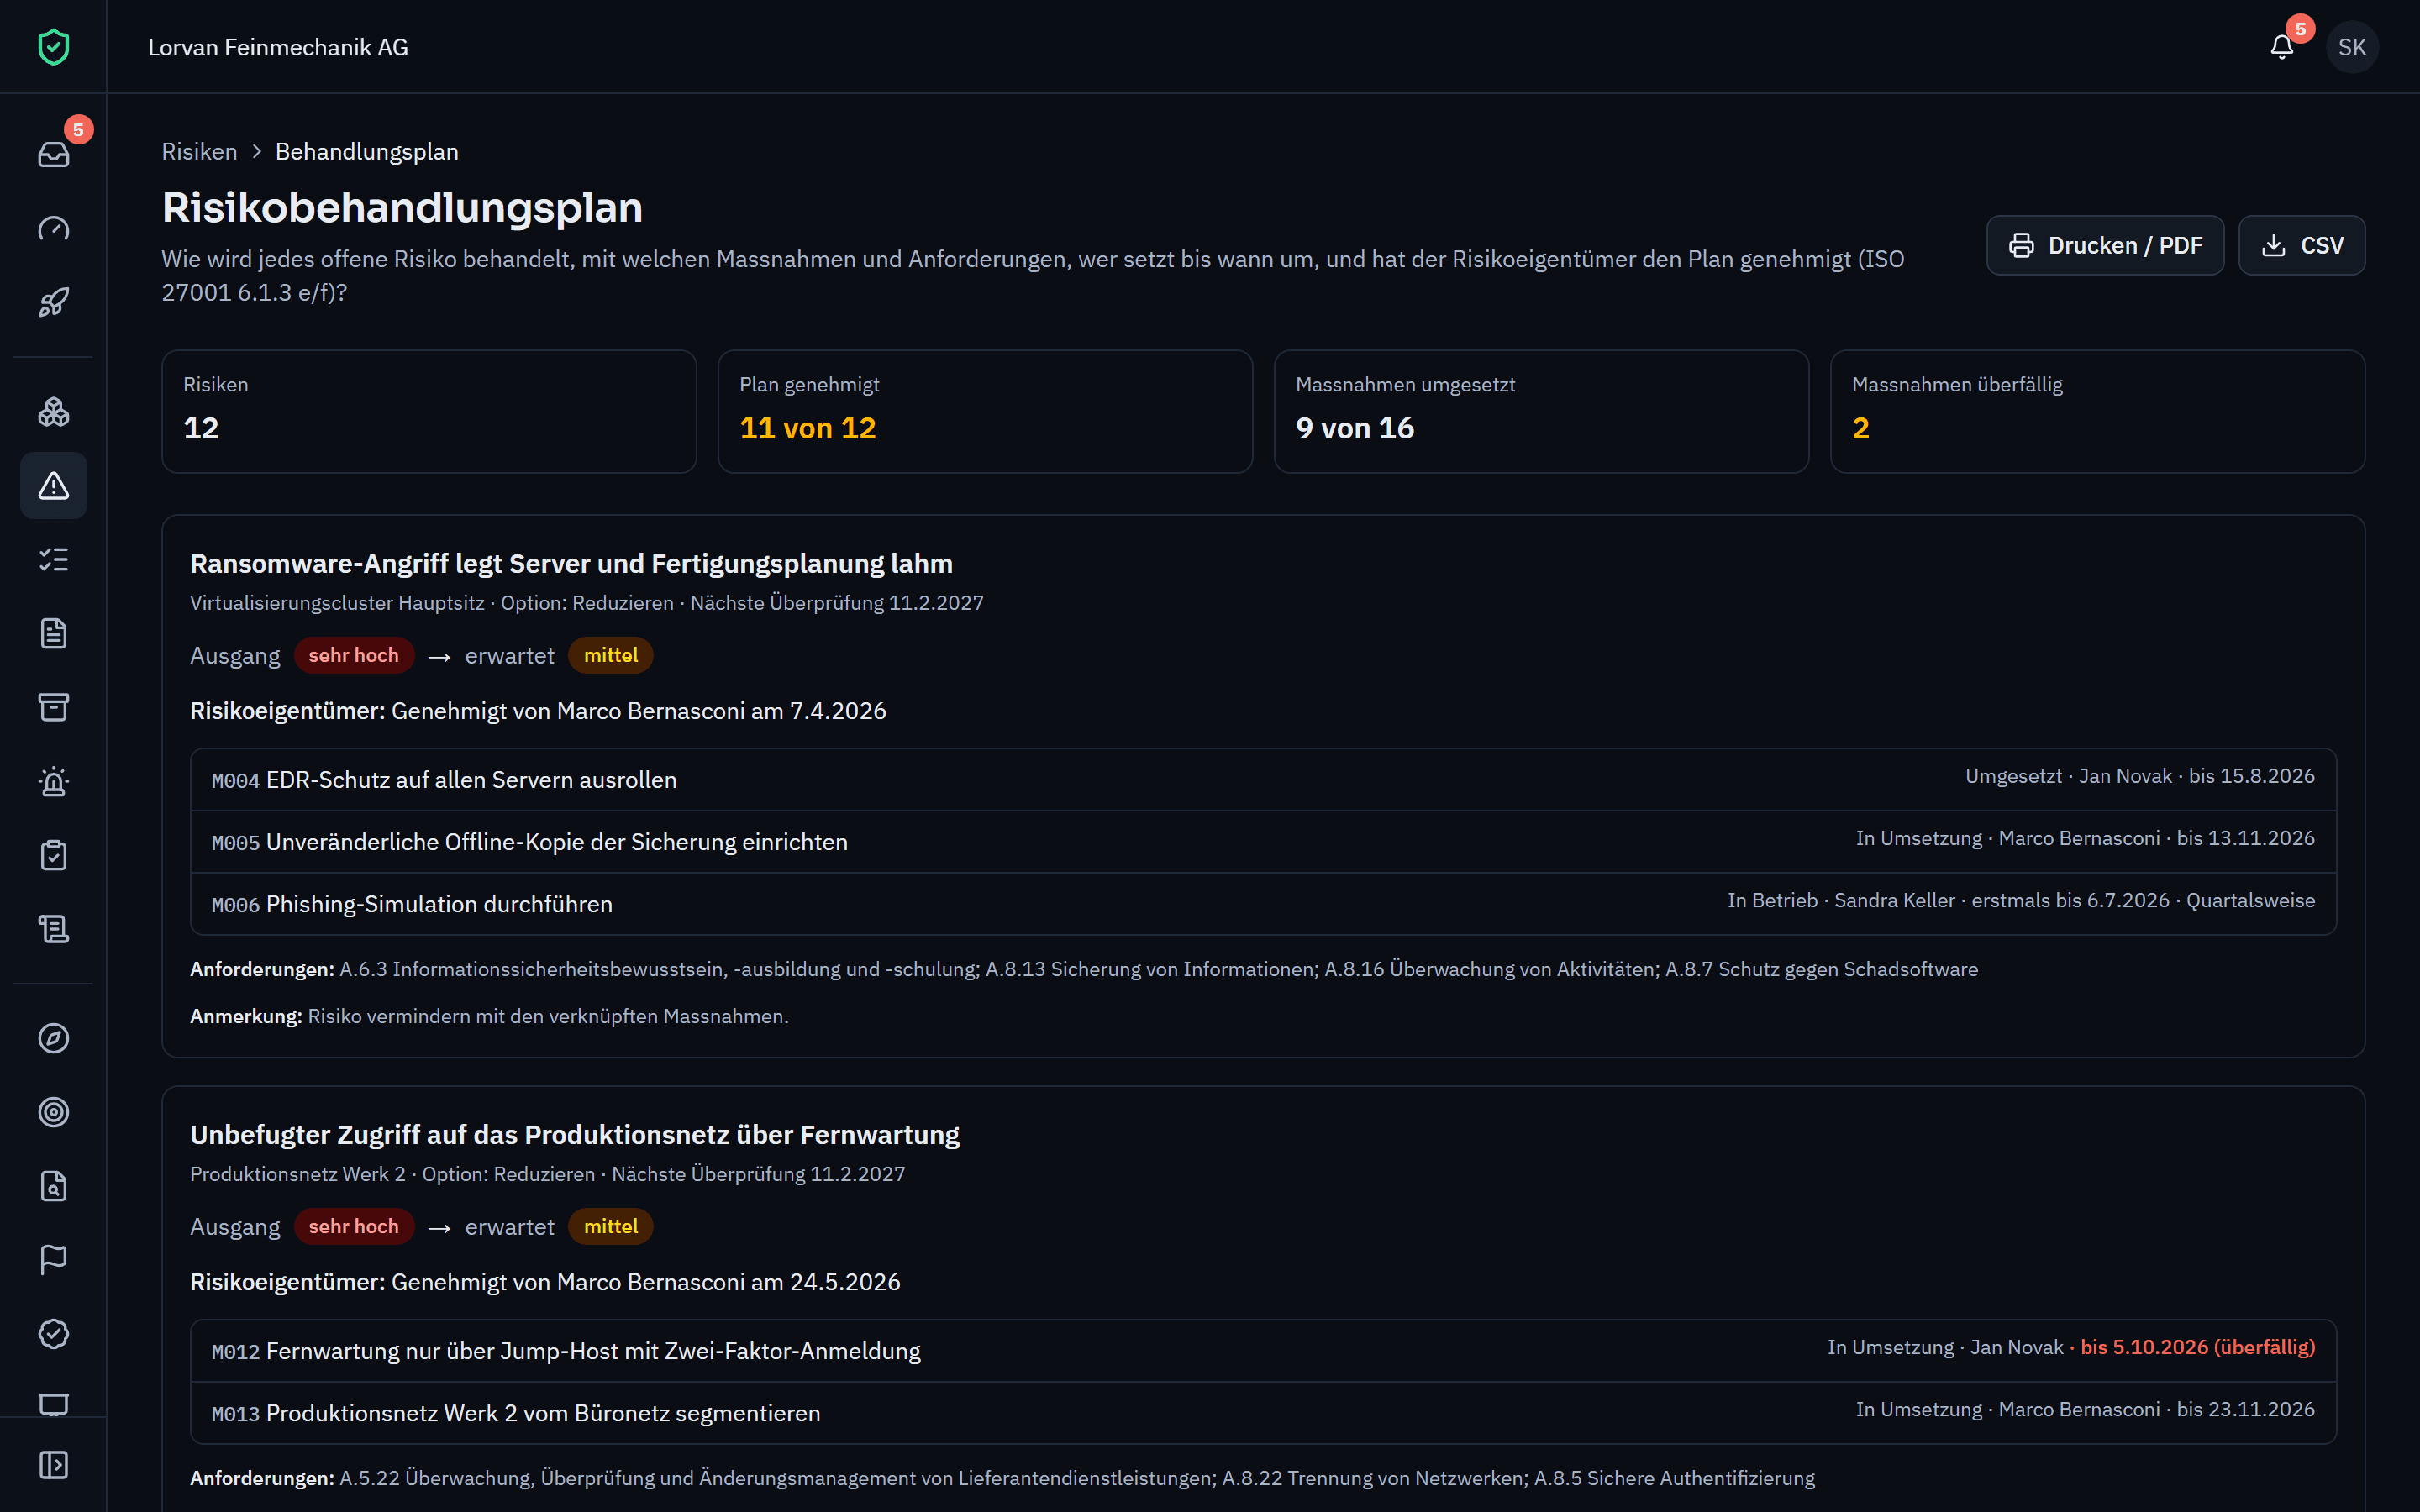
Für jedes Risiko wird entschieden: reduzieren, vermeiden, übertragen oder akzeptieren. Massnahmen und das erwartete Restrisiko werden direkt festgelegt, der Risikoeigentümer genehmigt den Behandlungsplan.
Je Risikostufe legen Sie fest, wer akzeptieren darf: der Risikoeigentümer allein, mit Freigabe durch eine Fachrolle wie die oberste Leitung, oder gar nicht. Regelmässige Überprüfungen halten die Bewertung aktuell.
Die Behandlung umsetzen und belegen.
Die Grundlage jeder Risikobeurteilung.
Risikoeigentümer, Restrisiko und weitere Begriffe.
Ja. Neben der BSI-Vorgabe gibt es Vorlagen für 5×5- und 6×6-Matrizen, deren Stufen, Beschreibungen und Farben Sie selbst festlegen.
Werden wiederkehrende Massnahmen oder Kontrollen versäumt oder mit Abweichungen durchgeführt, erhält der Risikoeigentümer einen Hinweis, das Risiko neu bewerten zu lassen.
Aus den Daten: Für jedes Risiko stehen Behandlung, Massnahmen, Verantwortliche, Termine und erwartetes Restrisiko bereits fest. Der Plan lässt sich drucken und als CSV exportieren.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.