FINMA-RS 2023/1
Operationelle Risiken und Resilienz – Banken.
Banken, Wertpapierhäuser und ihre IT-Dienstleister müssen operationelle Risiken, IKT- und Cyberrisiken und die Resilienz kritischer Funktionen nachweisen. Varmo verbindet das FINMA-Rundschreiben 2023/1 und DORA mit Risiken, Massnahmen, Dienstleistern und Vorfällen.
Das FINMA-Rundschreiben 2023/1 gilt für Banken und Wertpapierhäuser in der Schweiz, DORA für Finanzunternehmen in der EU. Beide stehen als Kataloge mit Wortlaut bereit und sind einander zugeordnet: Was Sie für das eine umsetzen, sehen Sie beim anderen als Erfüllung oder Vorschlag.
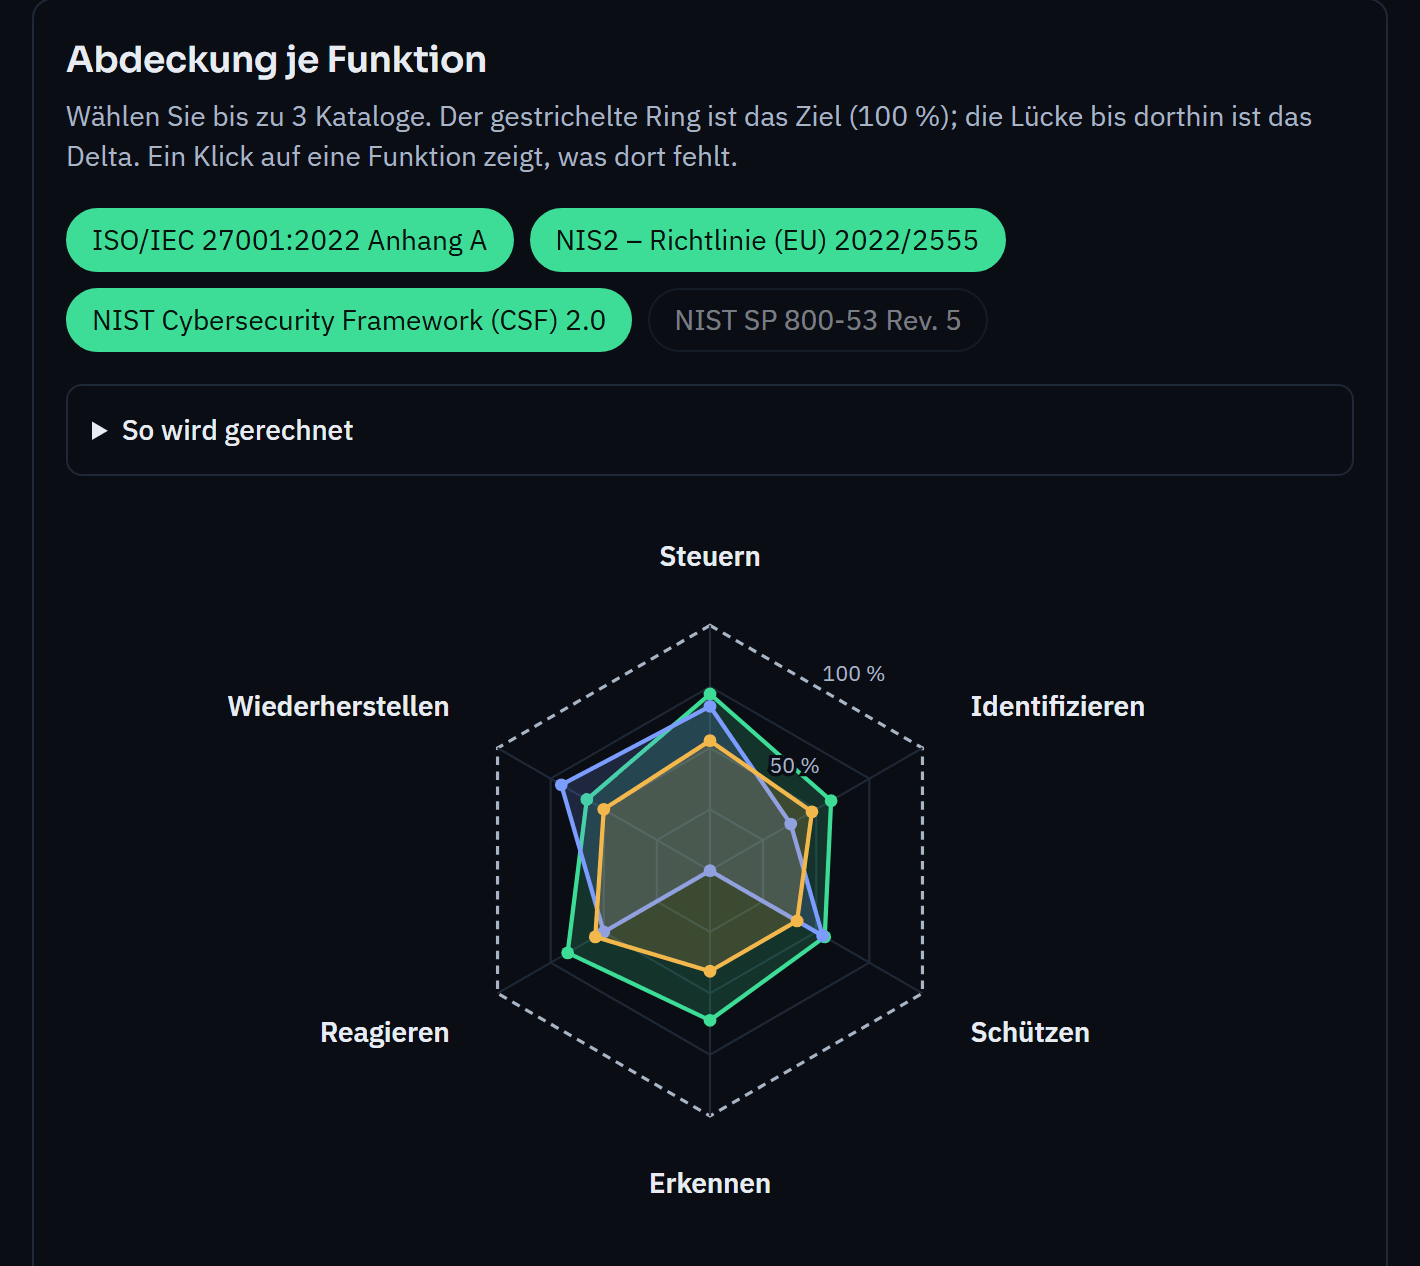
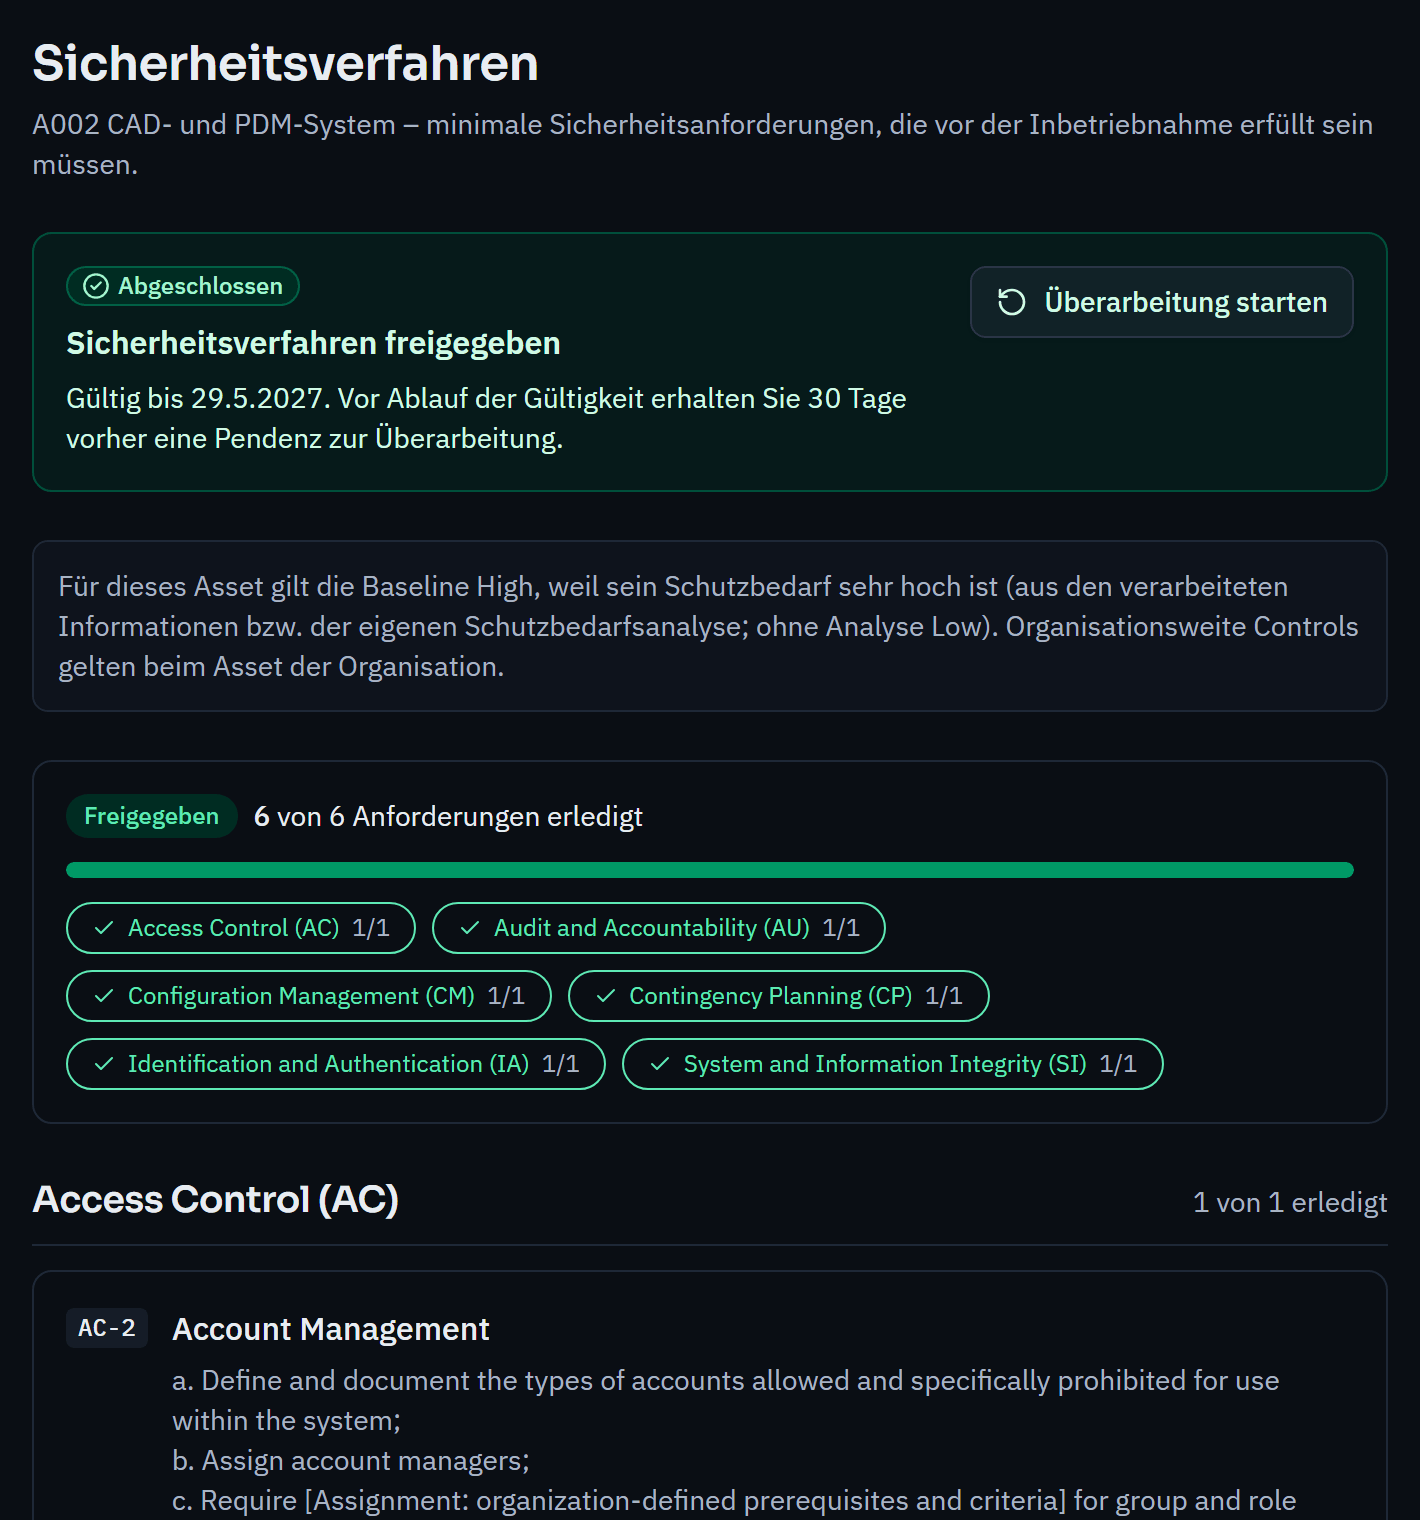
Pflichten von Verwaltungsrat und Geschäftsleitung, Strategie, Testprogramm und Berichte belegen Sie einmal am Asset der Organisation. Zugriffe, Härtung, Schwachstellen, Protokollierung und Sicherung prüft der Eigentümer je System, Vertragsinhalte je IKT-Dienstleister. Varmo schlägt die passenden Kapitel je Asset-Kategorie vor.
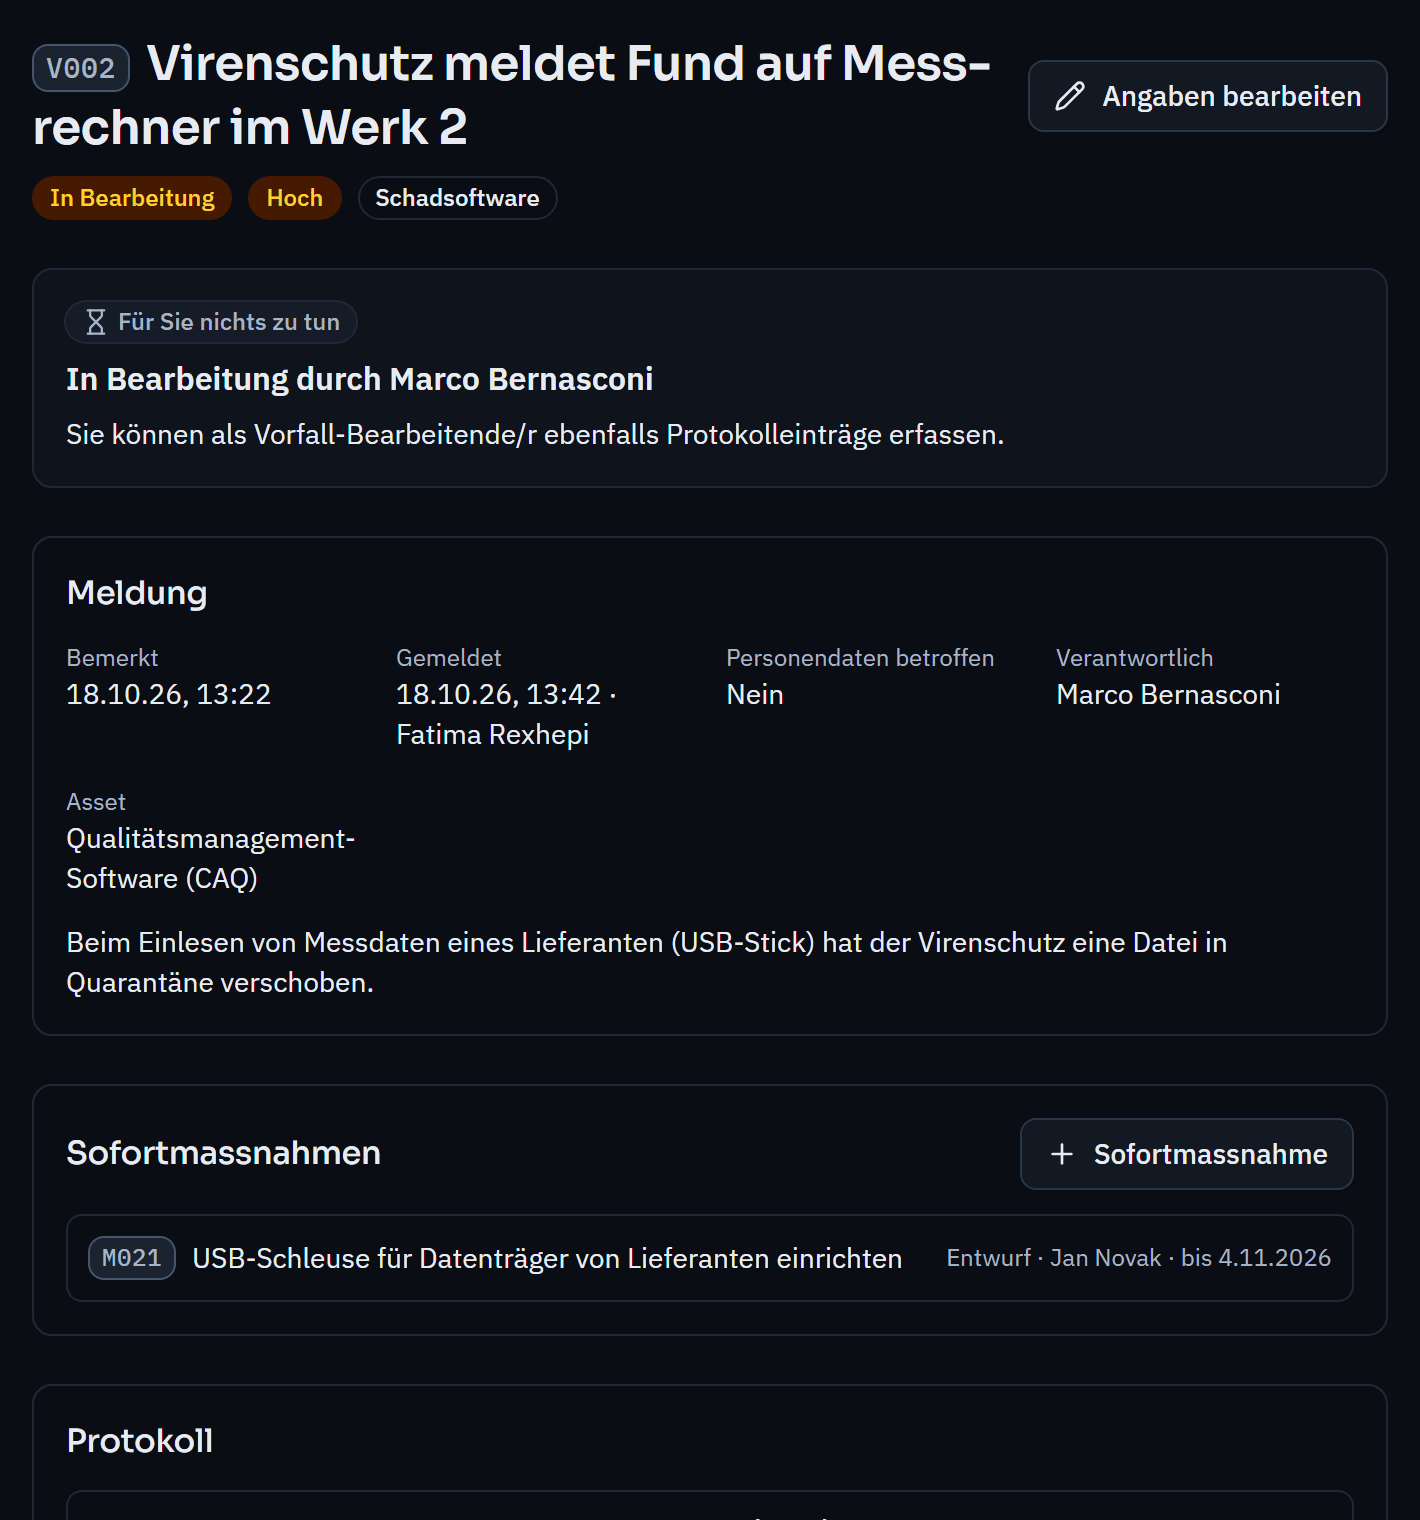
Legen Sie fest, welchen Meldepflichten Ihre Organisation unterliegt: FINMA, Aufsicht nach DORA, BACS oder NIS2. Bei jedem Vorfall entscheidet die verantwortliche Person, ob gemeldet werden muss, und erhält je Meldung eine Pendenz mit der gesetzlichen Frist, etwa 24 und 72 Stunden bei der FINMA.
Risikoanalyse, Massnahmen, interne Kontrollen, Audits und Managementbewertung liegen im selben System. Für jedes Risiko und jede Feststellung steht fest, wer als Nächstes handelt.
Zuständigkeit gibt Zugriff: Personen sehen ihre eigenen Objekte, Rollen nur für Überblicksaufgaben. Die Daten liegen in der Schweiz, der Betreiber sieht sie nur mit Ihrer befristeten Freigabe. Einen zweiten Faktor können Sie für die ganze Organisation verlangen.
Operationelle Risiken und Resilienz – Banken.
Digitale operationale Resilienz im Finanzsektor.
Vorfälle behandeln und Meldungen festhalten.
Direkt nur für Finanzunternehmen in der EU, also etwa für Tochtergesellschaften in der EU. Schweizer IT-Dienstleister von EU-Finanzunternehmen betrifft DORA über die Vertragsinhalte nach Art. 30.
Nein. Varmo strukturiert Umsetzung und Nachweise und zeigt Lücken; die aufsichtsrechtliche Prüfung bleibt bei der Prüfgesellschaft.
Nein. Gemeldet wird über die Kanäle der FINMA bzw. der Aufsicht. Im Vorfall halten Sie Fristen, Zeitpunkt und Referenz jeder Meldung fest.
Wie nah sind Sie an ISO/IEC 27001?
In einer persönlichen Demo zeigen wir Ihnen den Weg bis zum Readiness-Bericht, unverbindlich. Oder Sie starten sofort mit dem Paket Free.