IKT-Minimalstandard (Schweiz)
Die 108 Massnahmen mit Reifegrad 0–4.
Energie, Wasser, Gesundheit, Verkehr oder Telekommunikation: Wer kritische Infrastrukturen betreibt, muss Ausfälle verhindern, Angriffe erkennen und rasch reagieren. Varmo misst den Reifegrad nach dem IKT-Minimalstandard des Bundes und verbindet ihn mit Risiken, Massnahmen und Vorfällen.
Jede der 108 Massnahmen erhält einen Reifegrad von 0 bis 4 mit Begründung. Varmo schlägt ihn aus Ihren Daten vor: Umsetzung und Nachweise, freigegebene Richtlinien, regelmässige Kontrollen. Ausgewertet wird wie im Assessment-Tool des Bundes, je Kategorie, je Funktion und gesamt gegenüber dem Soll.
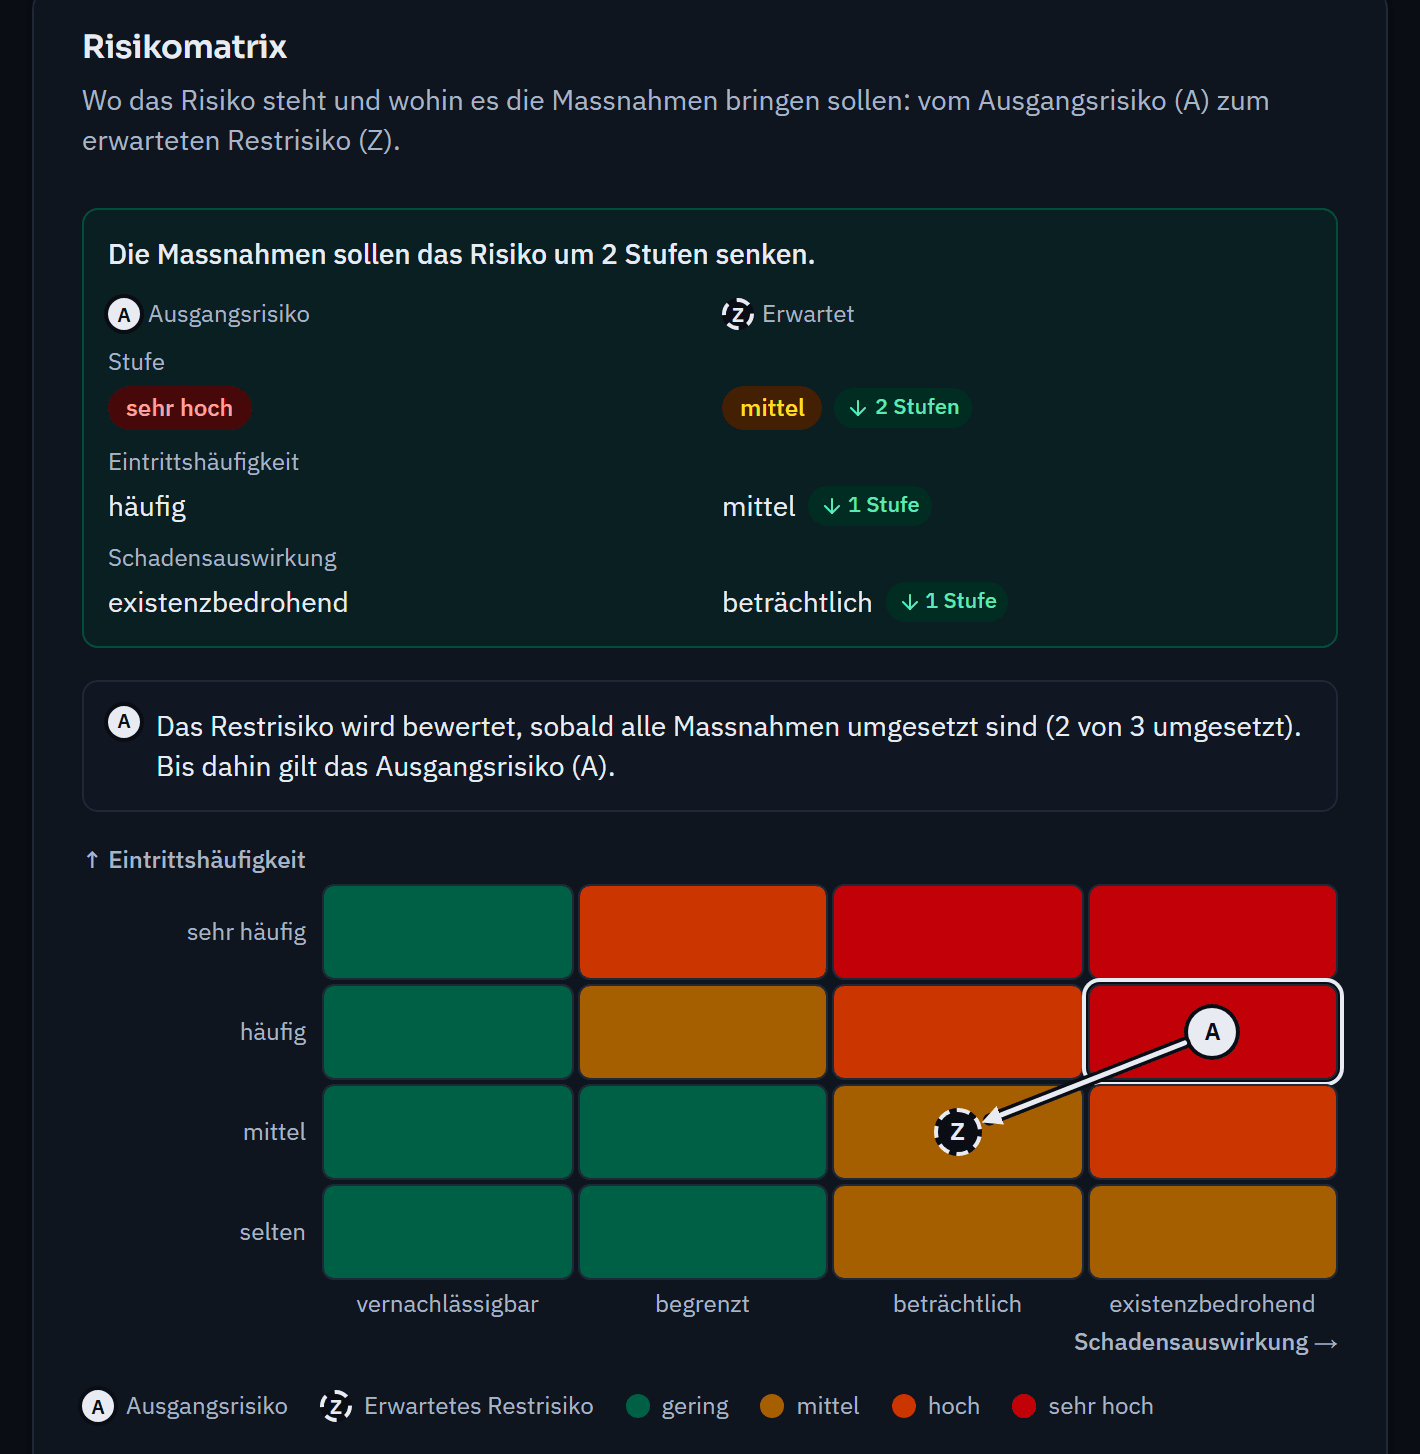
Kritische Dienste hängen an Systemen, Standorten und Dienstleistern. In der Asset-Struktur bilden Sie diese Abhängigkeiten ab, der Schutzbedarf vererbt sich entlang der Kette. Die Risikoanalyse bewertet Gefährdungen wie Ransomware oder den Ausfall eines Dienstleisters, und für jedes Risiko steht fest, wer als Nächstes handelt.
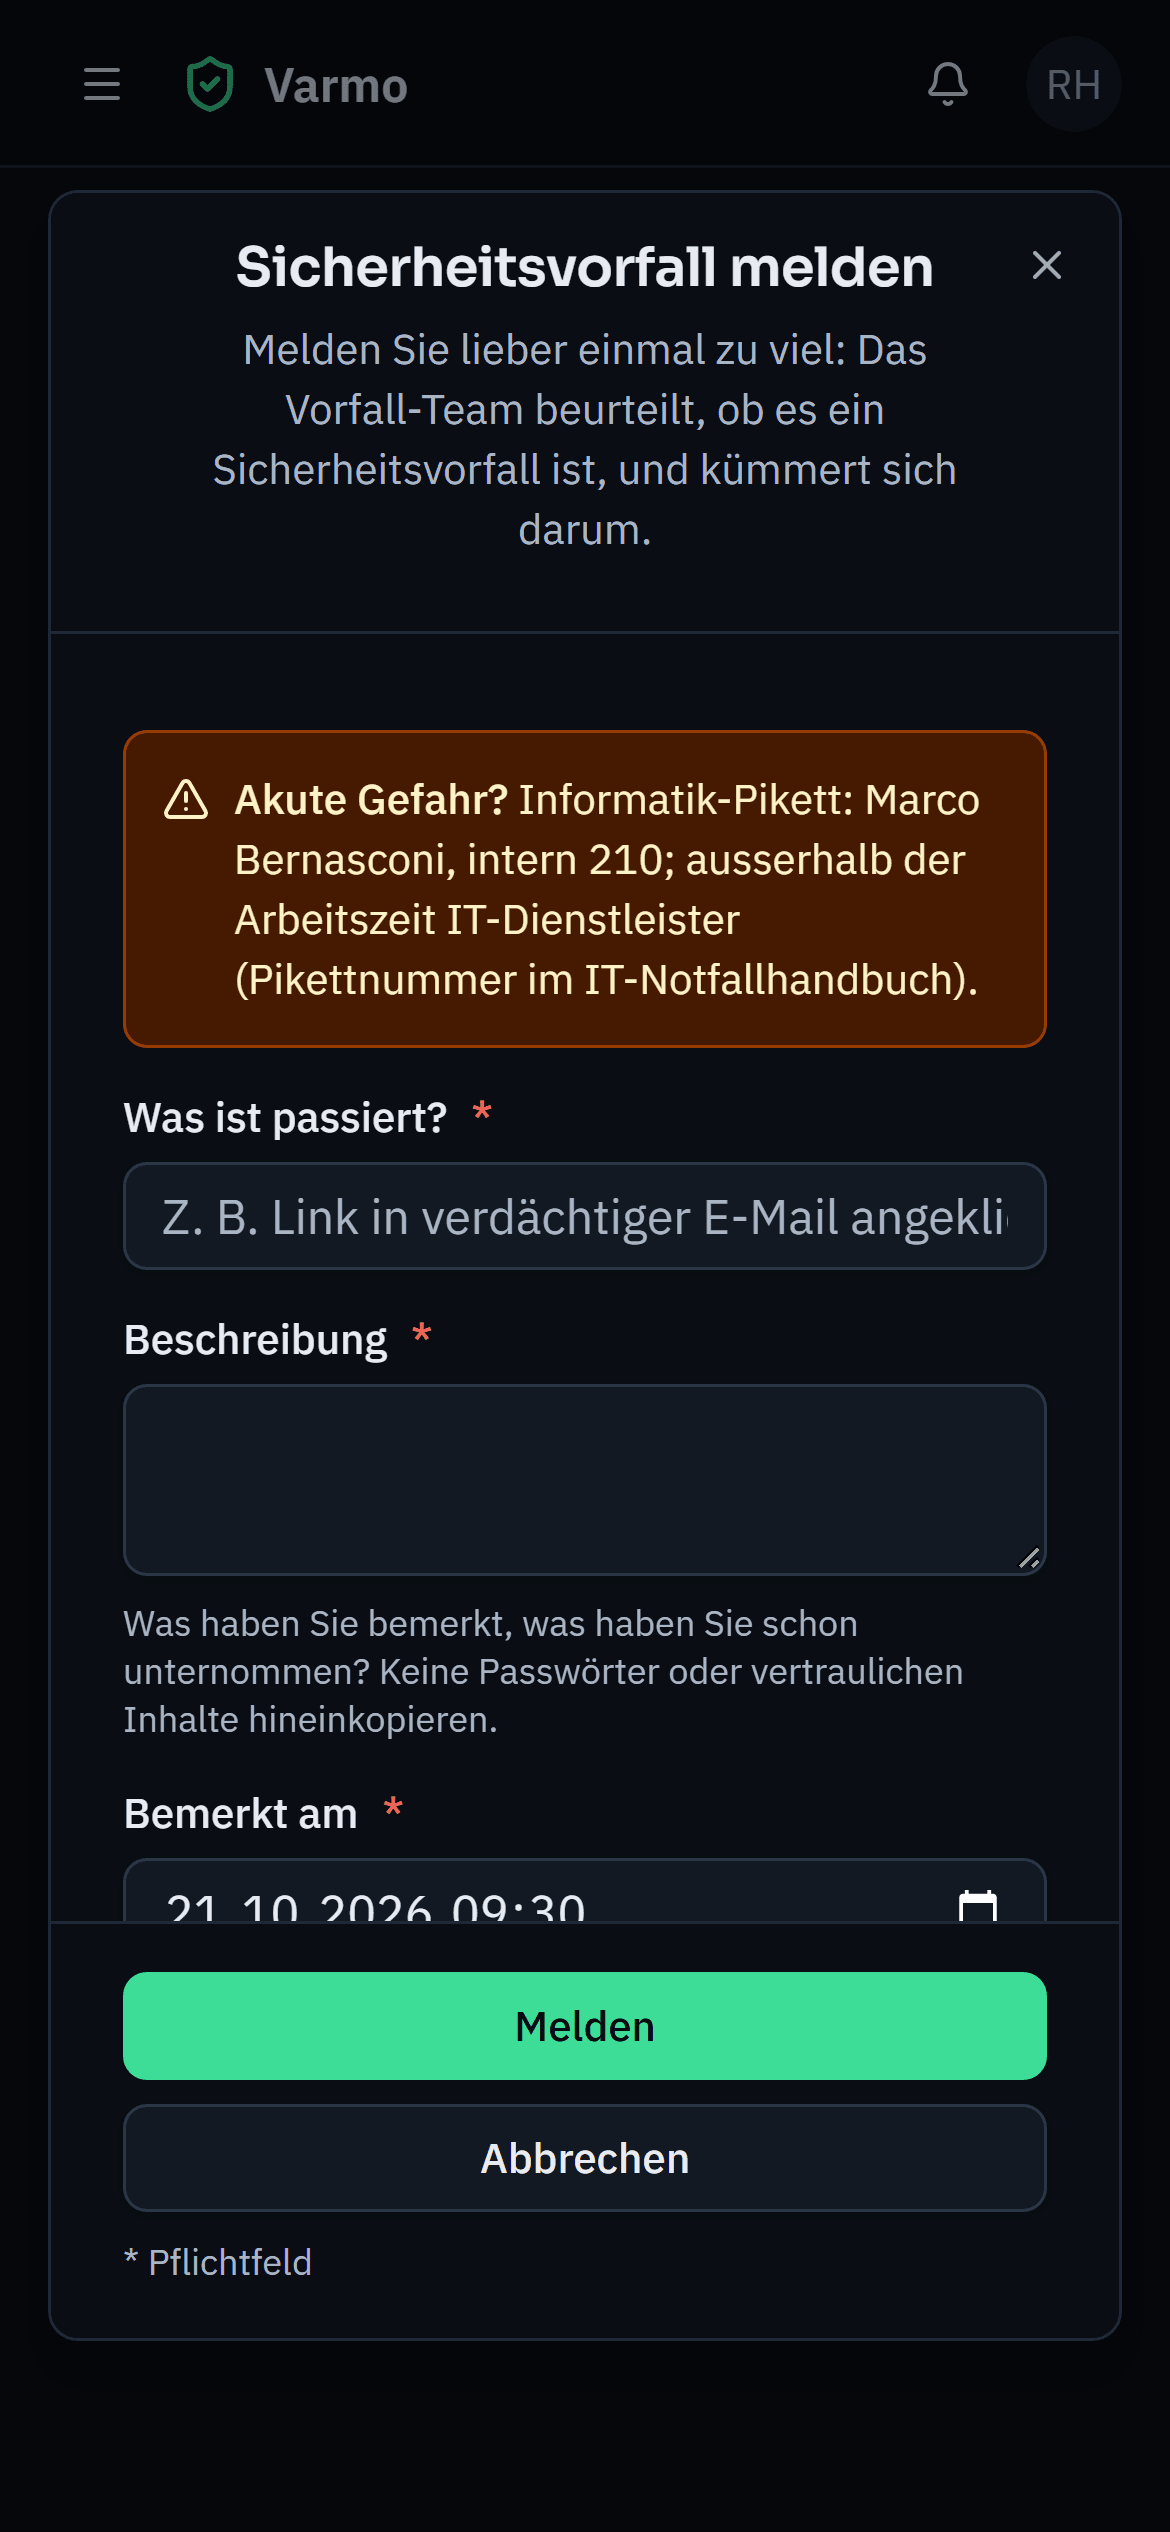
Mitarbeitende melden Vorfälle auch vom Handy. Beurteilung, Eindämmung, Kommunikation und Beweissicherung halten Sie im Verlauf des Vorfalls fest, die Nachbereitung schliesst ihn ab. Seit dem 1. April 2025 müssen Betreiber kritischer Infrastrukturen in der Schweiz Cyberangriffe innert 24 Stunden dem Bundesamt für Cybersicherheit BACS melden.
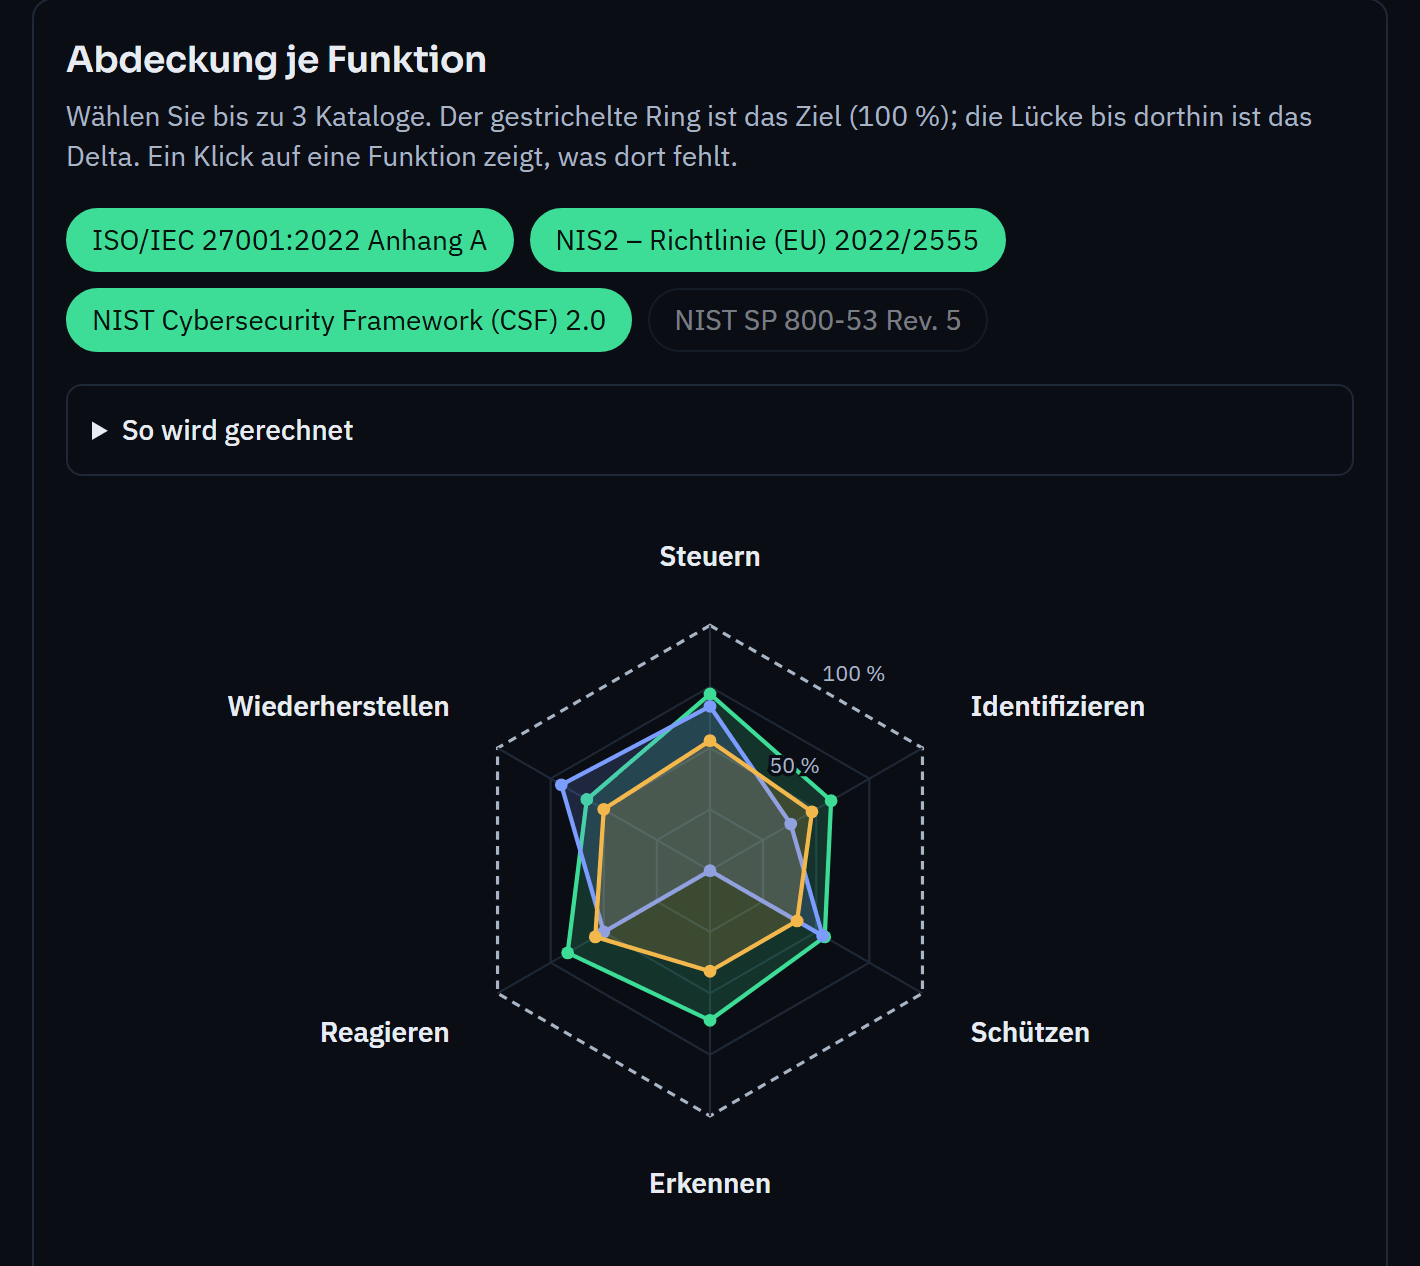
Der IKT-Minimalstandard ist dem NIST CSF 2.0, ISO/IEC 27001 und NIST SP 800-53 zugeordnet, NIS2 dem NIST CSF 2.0 und ISO/IEC 27001. So sehen Sie, wo eine Umsetzung mehrere Anforderungen betrifft; die Abdeckung zeigt den Stand nach den Funktionen des CSF. Wichtig für Organisationen, die auch in der EU tätig sind.
Zuständigkeit gibt Zugriff: Personen sehen ihre eigenen Objekte, Rollen nur für Überblicksaufgaben. Die Daten liegen in der Schweiz, der Betreiber sieht sie nur mit Ihrer befristeten Freigabe. Einen zweiten Faktor können Sie für die ganze Organisation verlangen.
Die 108 Massnahmen mit Reifegrad 0–4.
Die Pflichten der Einrichtungen in der EU.
Vorfälle melden, behandeln und nachbereiten.
Abhängigkeiten und Schutzbedarf im Detail.
Das ISG zählt in Art. 74b die meldepflichtigen Behörden und Organisationen auf, etwa aus Energie, Wasser, Gesundheit, Verkehr, Telekommunikation und Finanzen. Ob Ihre Organisation dazugehört, klären Sie anhand des Gesetzes; Varmo ersetzt keine rechtliche Prüfung.
Für die meisten Organisationen ist er eine Empfehlung des Bundes. Einzelne Branchenvorgaben stützen sich darauf, und er gilt als Massstab für die Resilienz kritischer Infrastrukturen in der Schweiz.
Nein. Die Meldung erfolgt über das Meldeformular des BACS. In Varmo halten Sie den Vorfall von der Meldung bis zur Nachbereitung fest, auch die Kommunikation nach aussen.
Wie nah sind Sie an ISO/IEC 27001?
In einer persönlichen Demo zeigen wir Ihnen den Weg bis zum Readiness-Bericht, unverbindlich. Oder Sie starten sofort mit dem Paket Free.