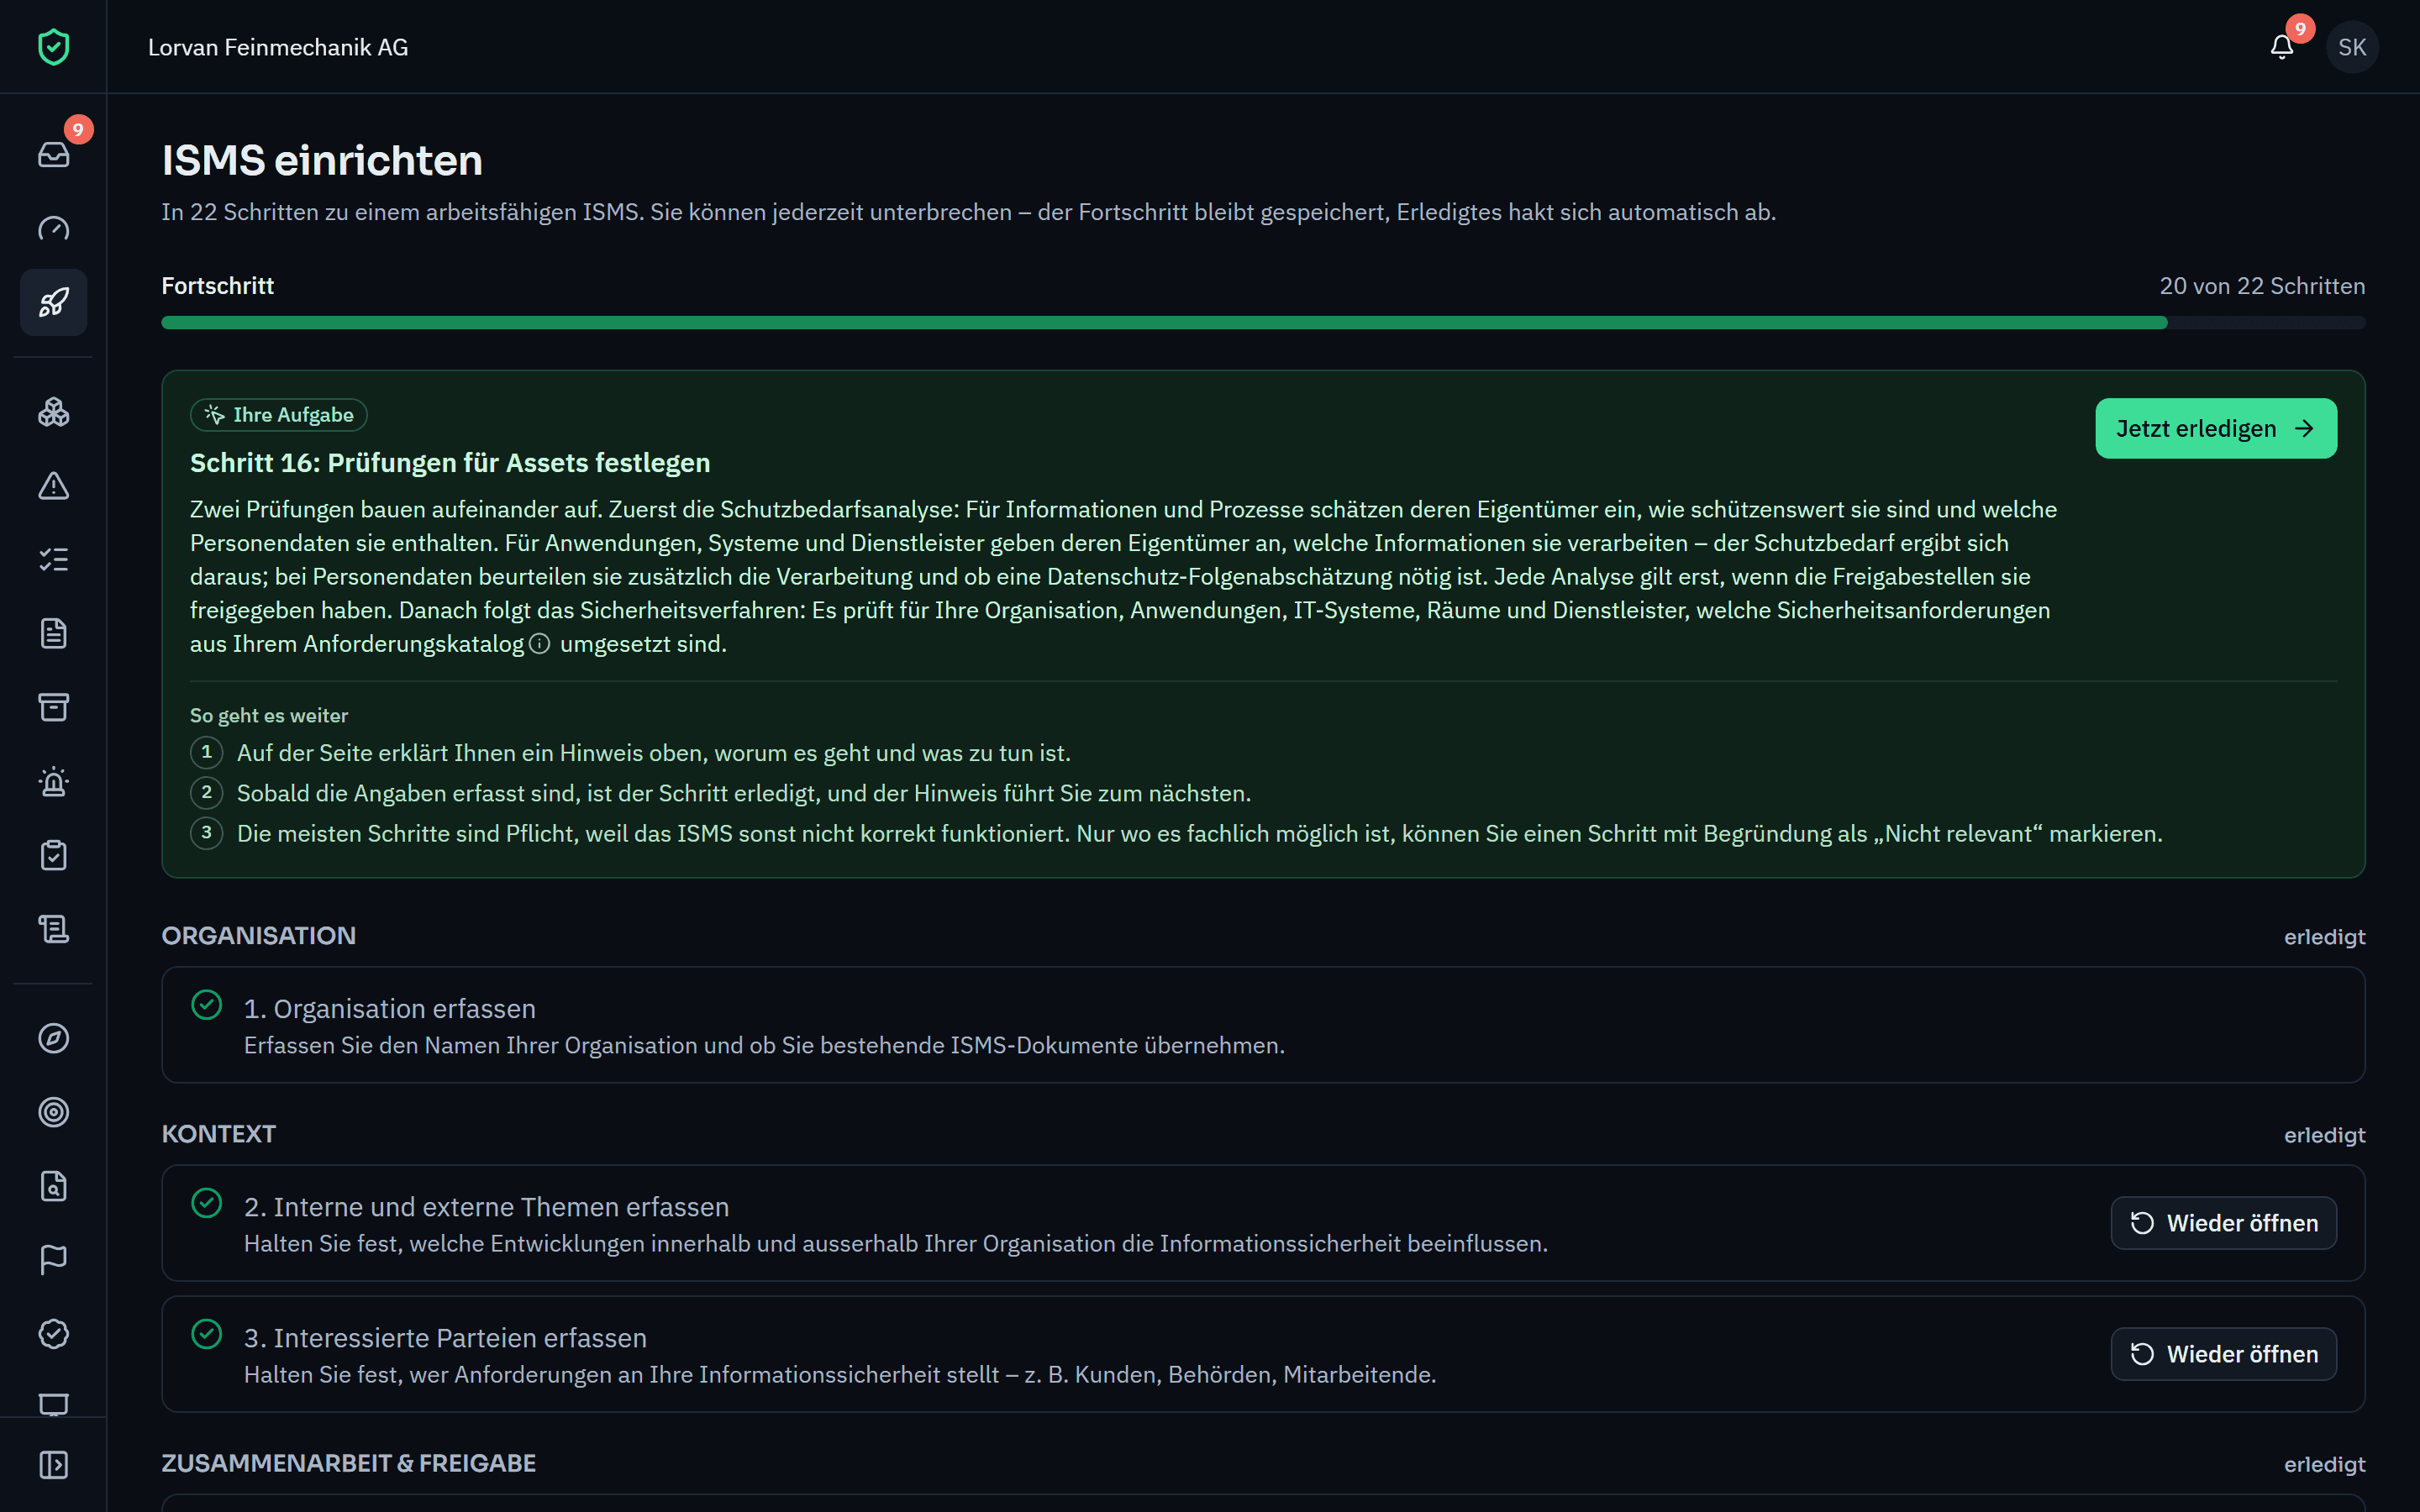
Einrichtung & Pendenzen
Einrichtungsassistent in 22 Schritten entlang ISO/IEC 27001, Pendenzen für jede Person und «Wie geht es weiter?» in jedem Ablauf.
Varmo begleitet den ganzen Ablauf eines ISMS nach ISO/IEC 27001: aufbauen, Risiken bewerten, umsetzen, prüfen und verbessern. Die Module greifen ineinander: Ein Risiko kennt sein Asset, eine Massnahme ihre Anforderung, eine Ausnahme ihr Risiko.
Einrichtungsassistent in 22 Schritten entlang ISO/IEC 27001, Pendenzen für jede Person und «Wie geht es weiter?» in jedem Ablauf.
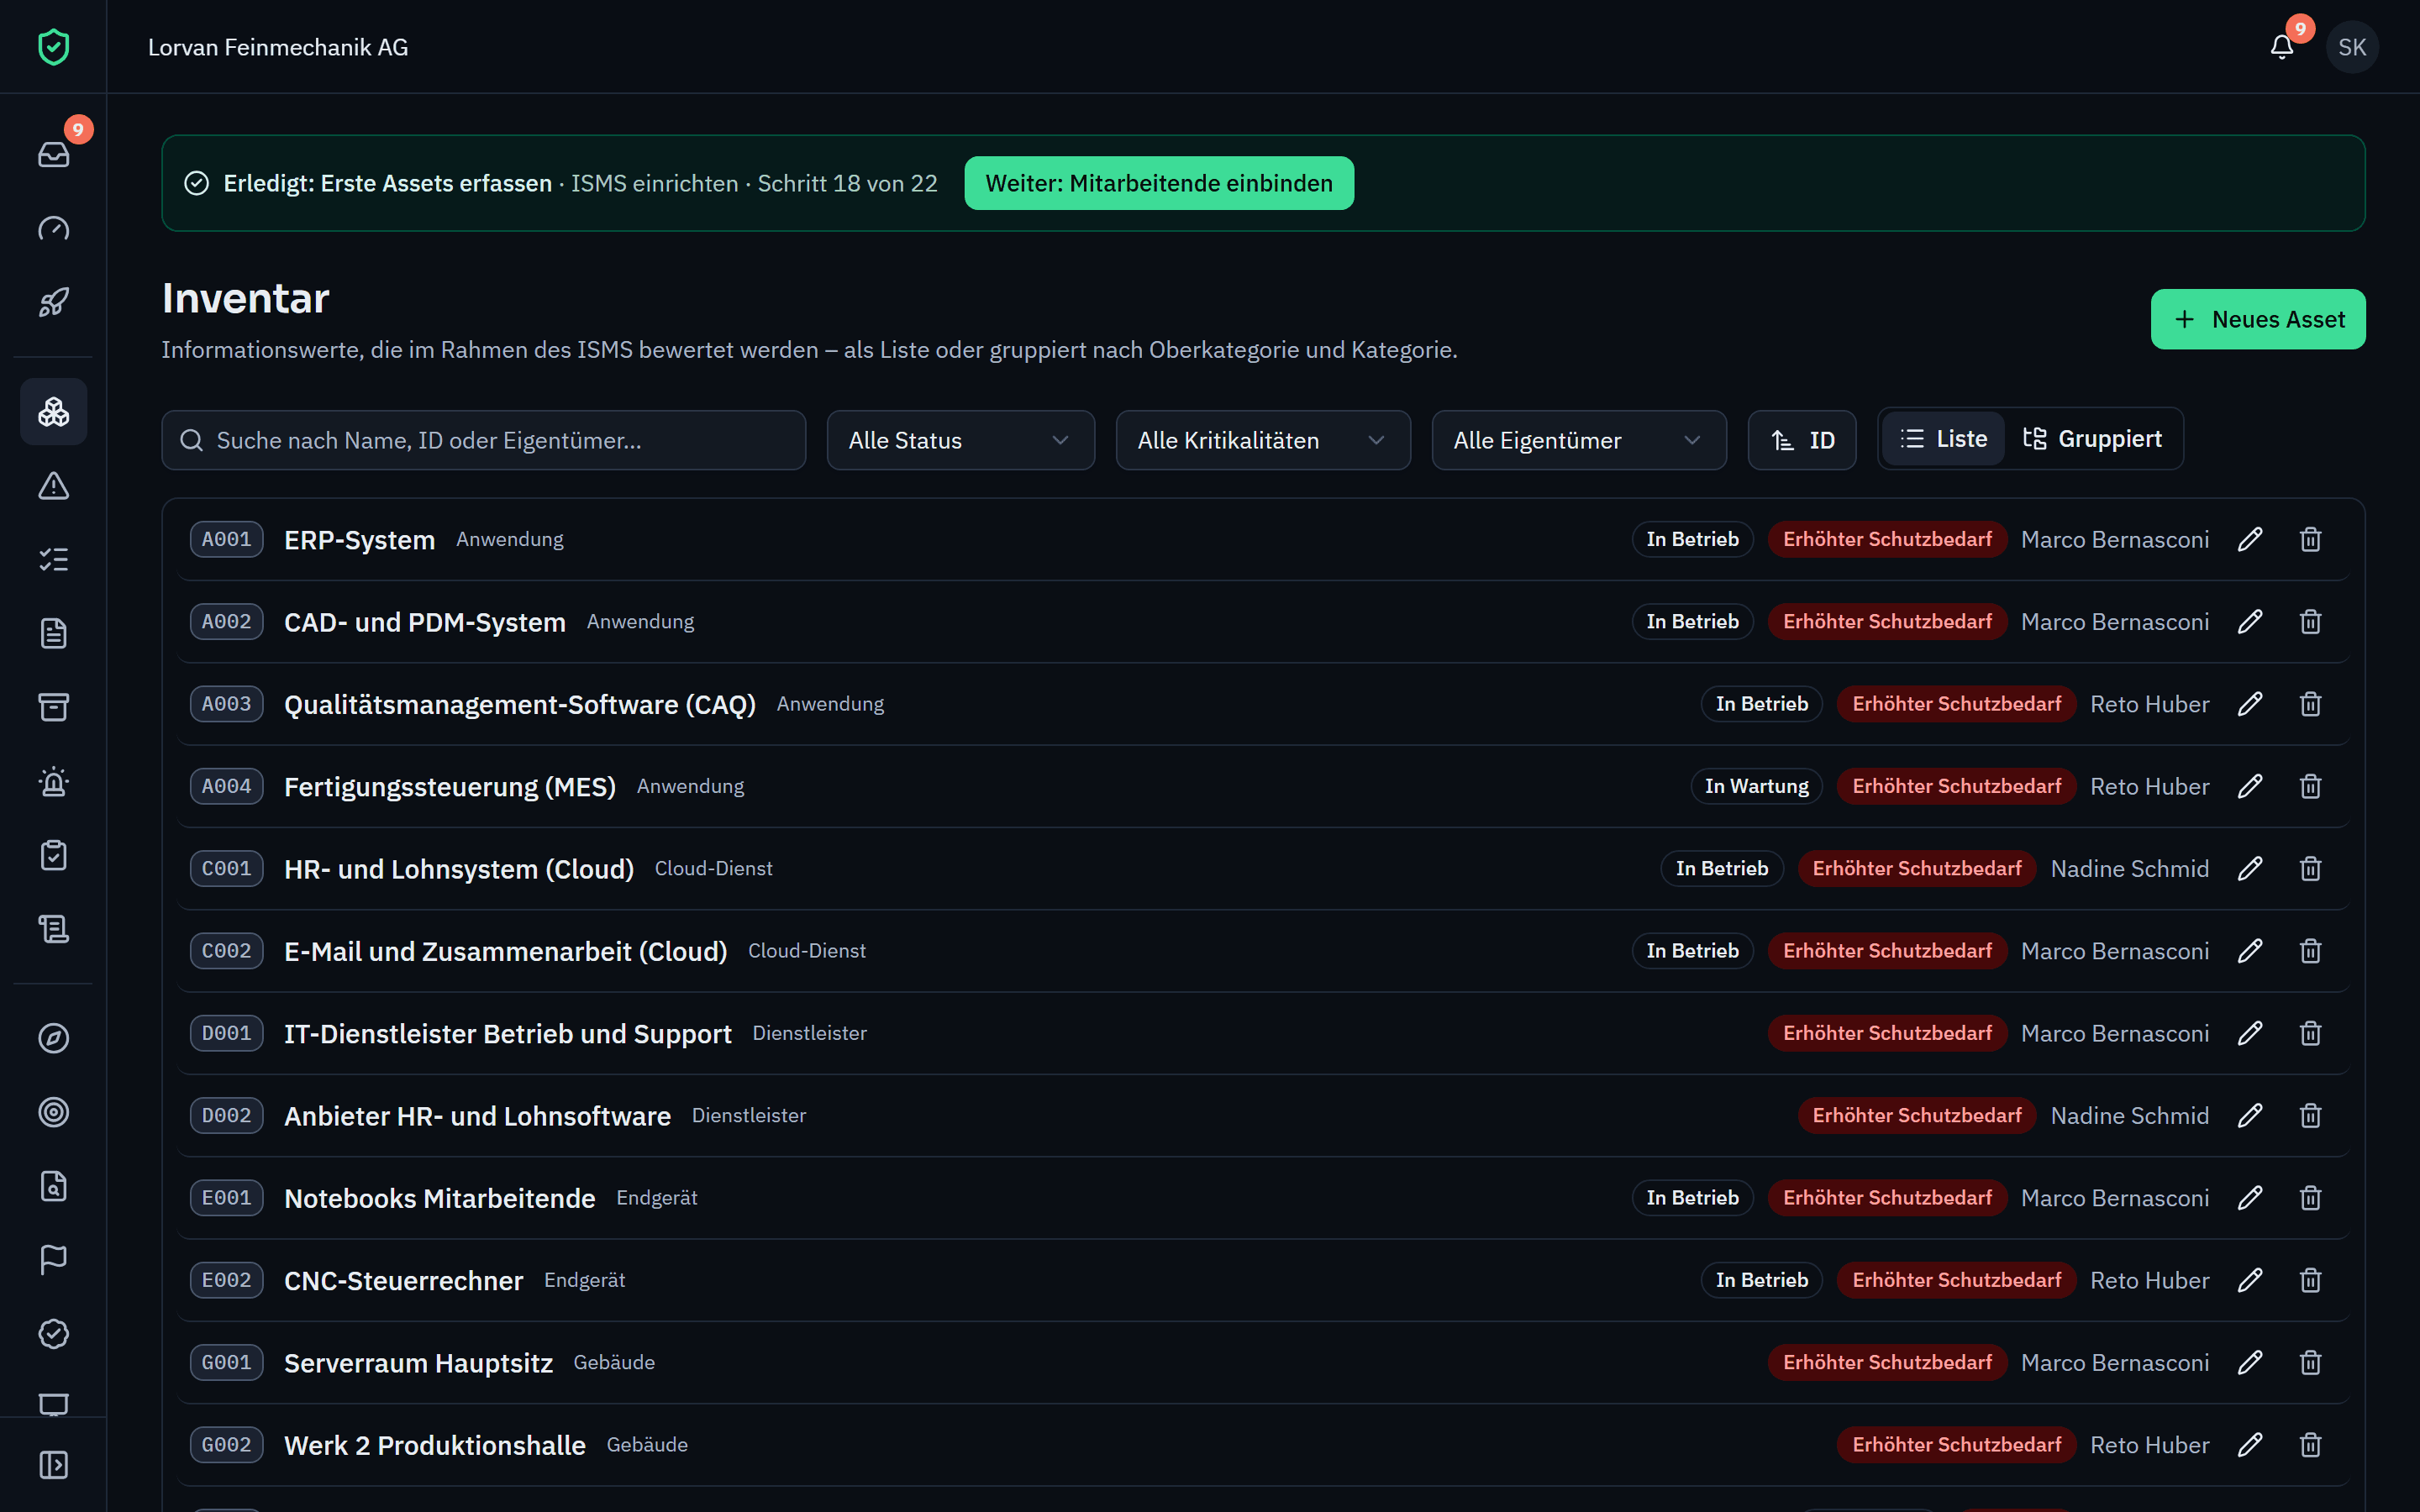
Inventar mit Eigentümern, Schutzbedarfsanalyse mit Freigabe und Sicherheitsverfahren je System, passend zum Schutzbedarf.
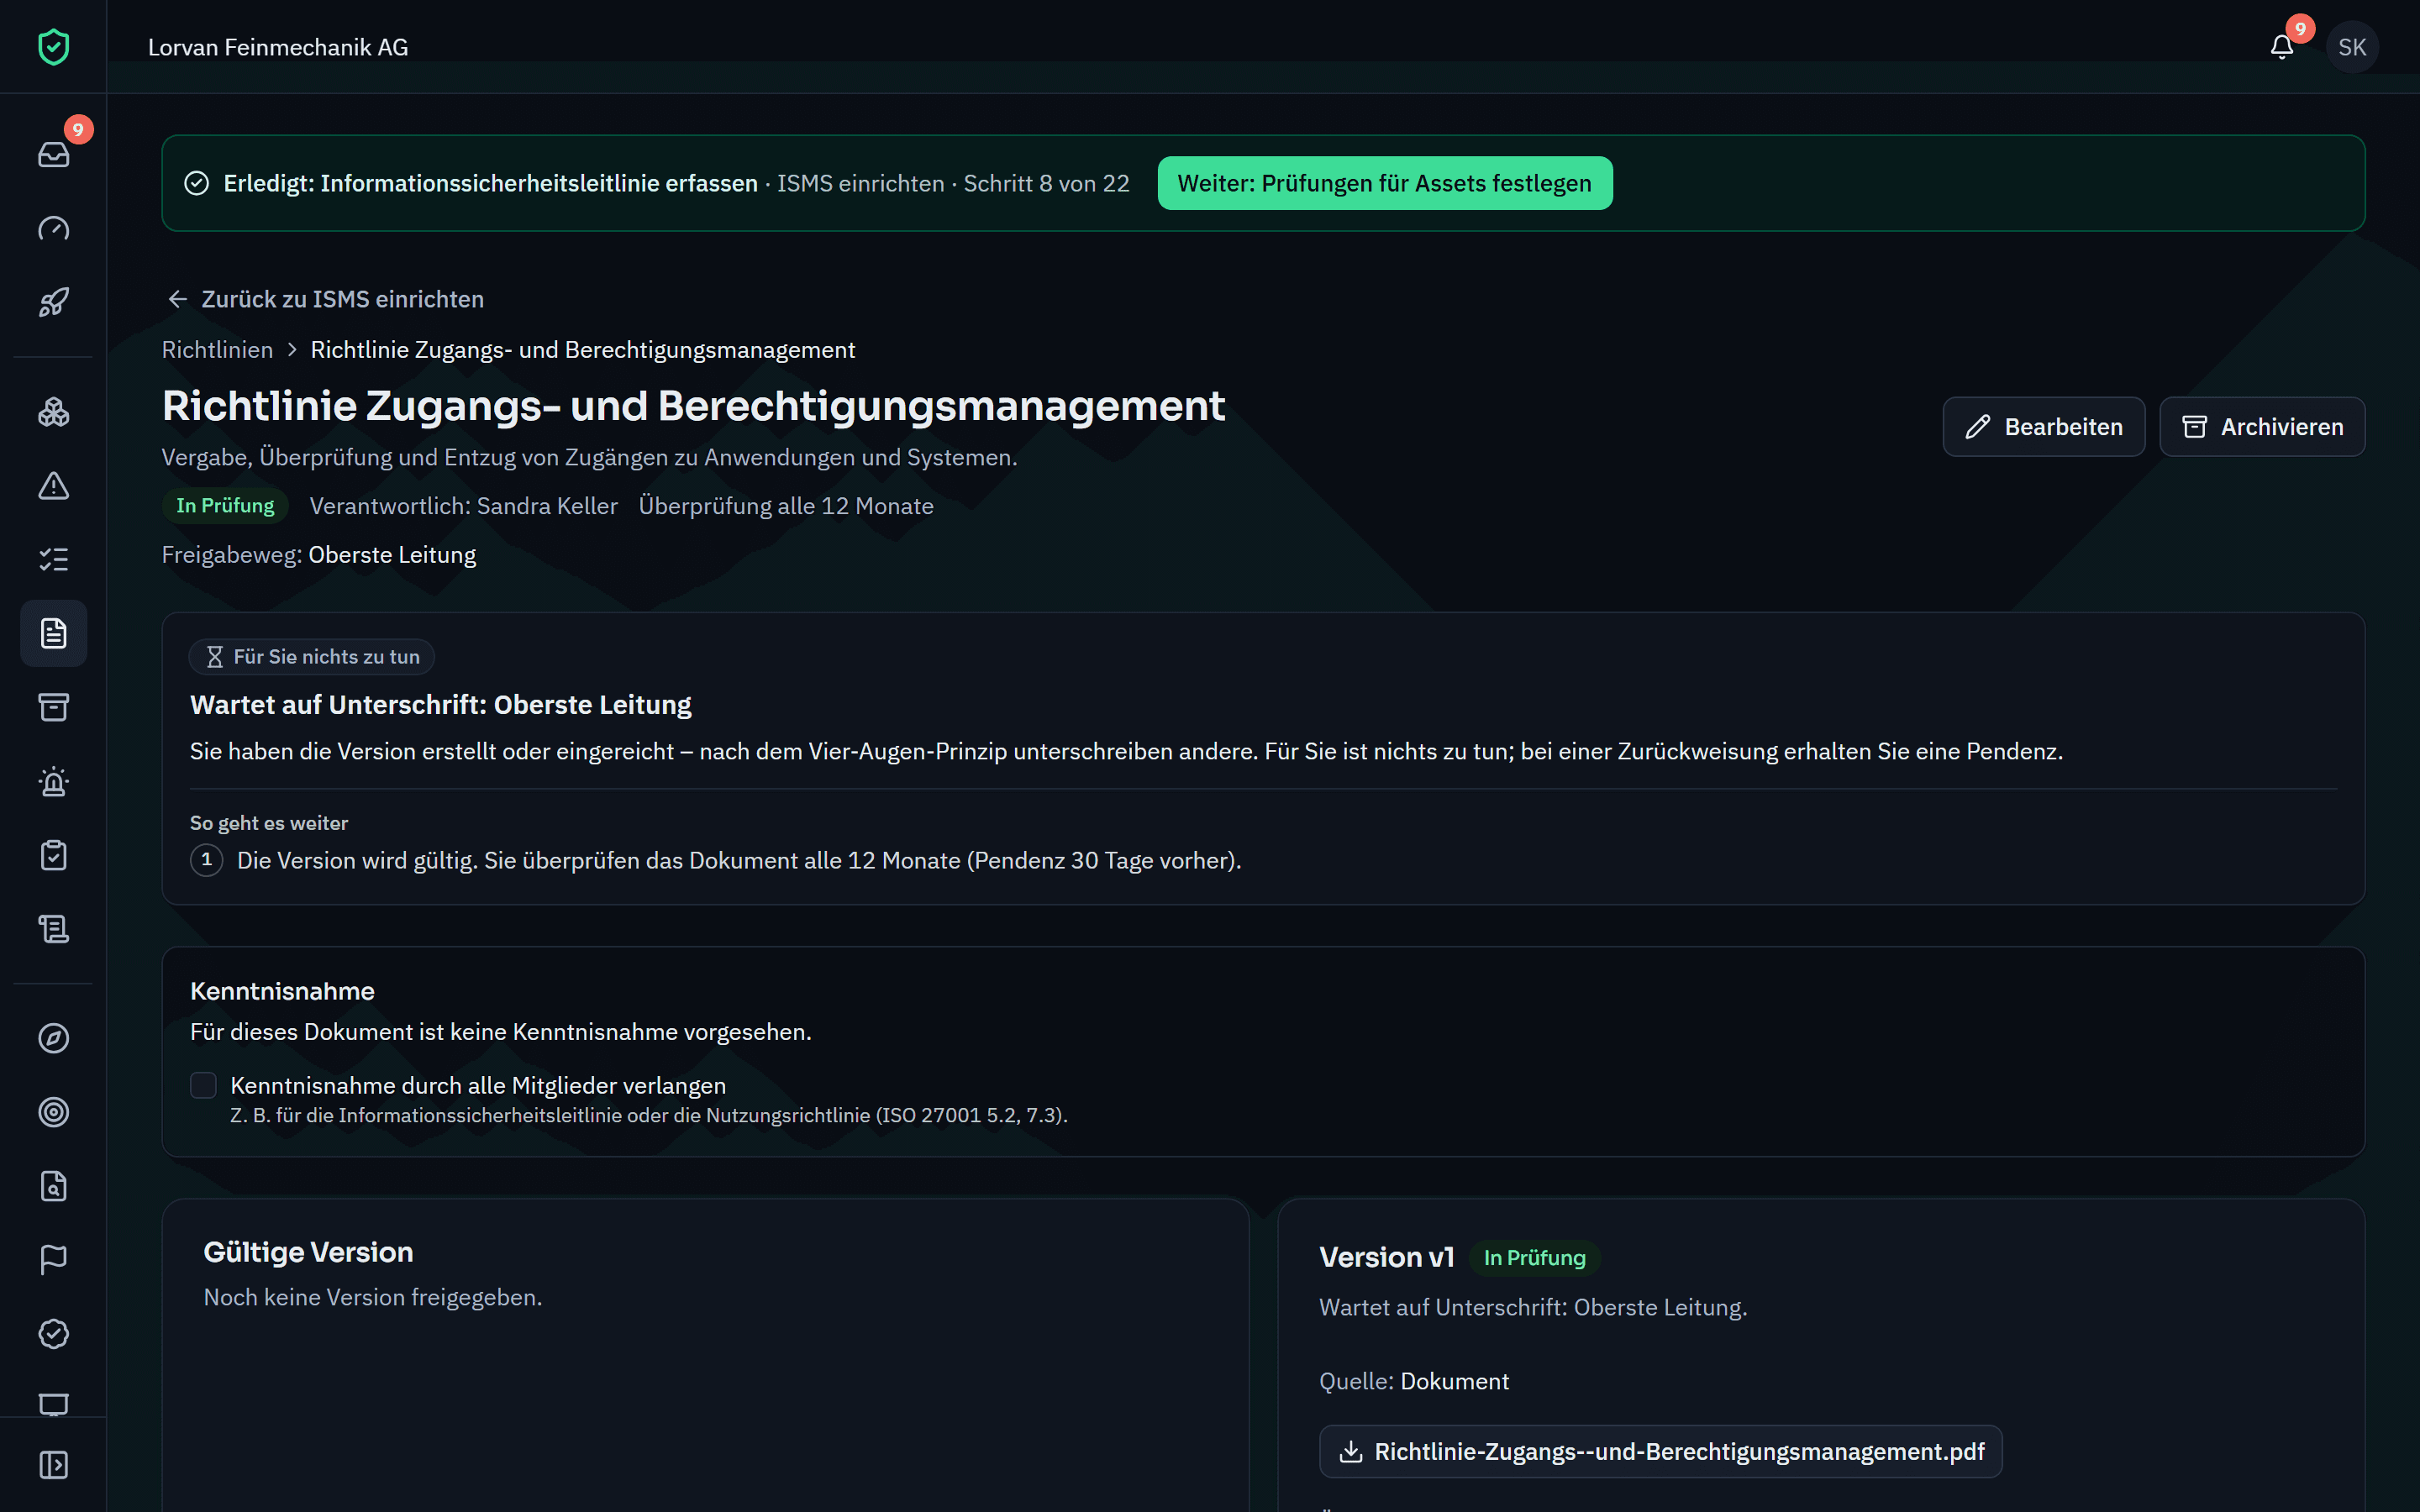
Richtlinien mit Freigabeweg, Versionen und Kenntnisnahme; Dokumente und Nachweise mit Versionen und Vier-Augen-Freigabe.
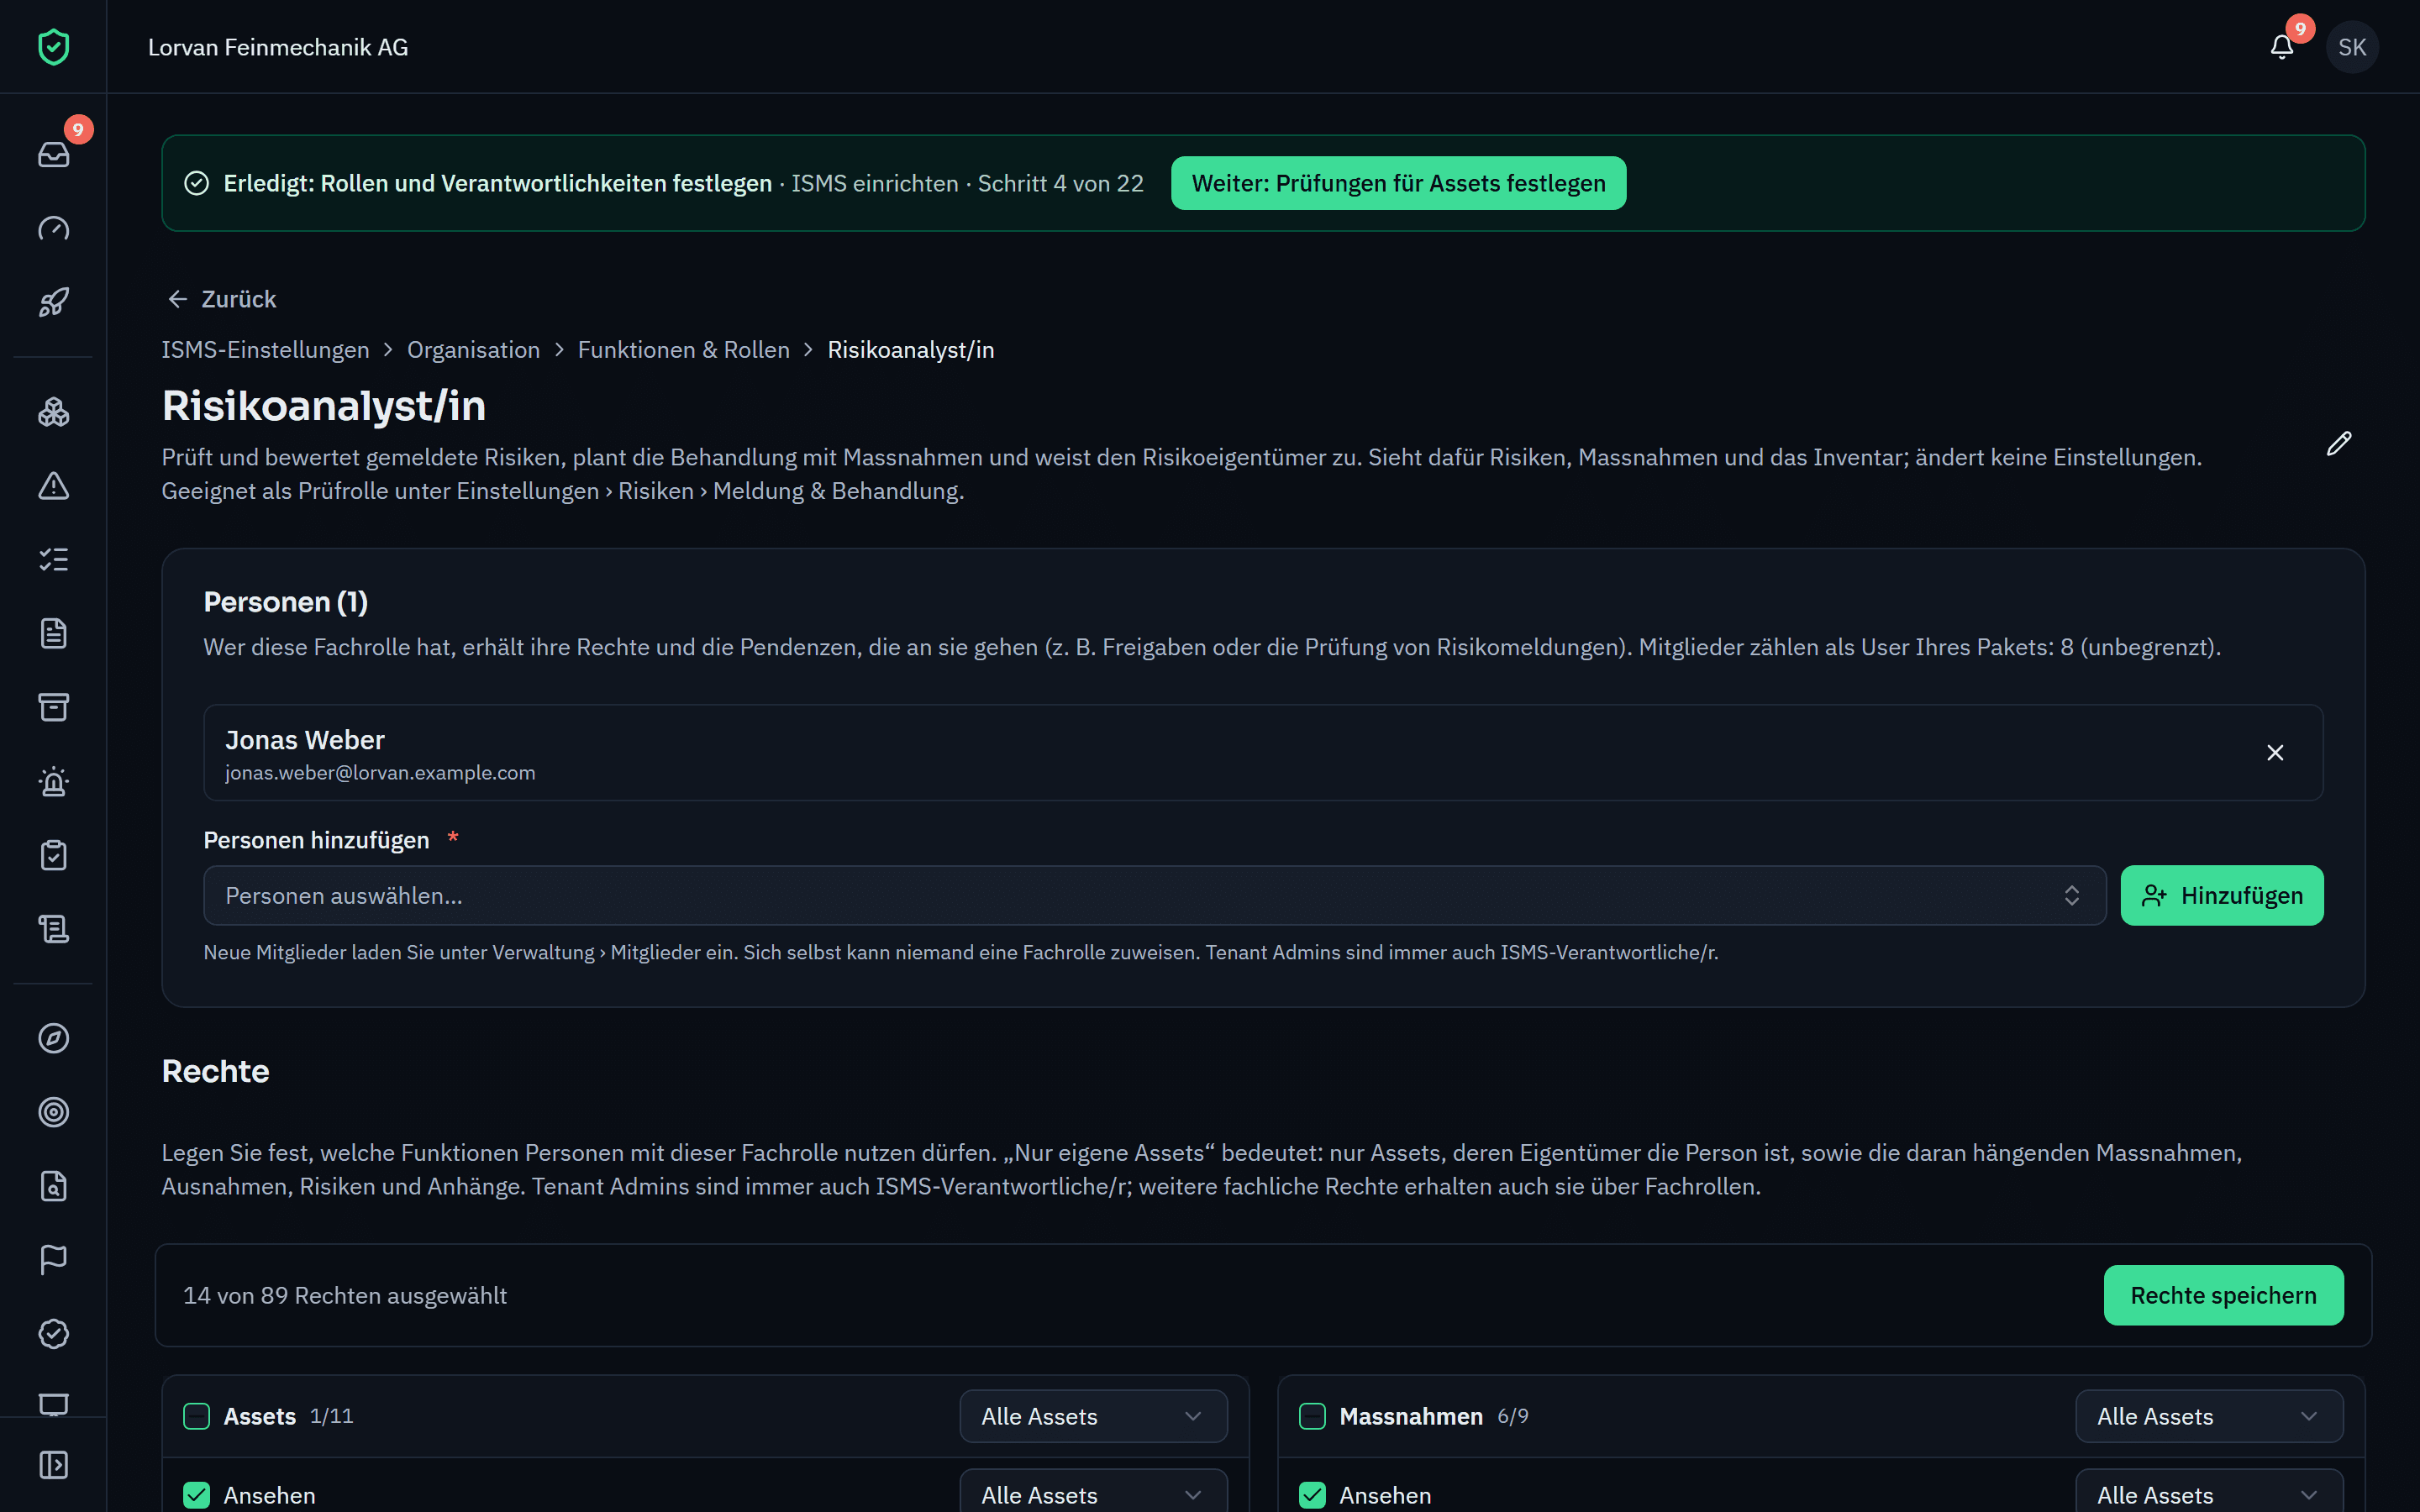
Fachrollen mit feinen Rechten, Vier-Augen-Prinzip ohne Ausnahme, Aufgabentrennung, mehrere Organisationen, Import und Export.
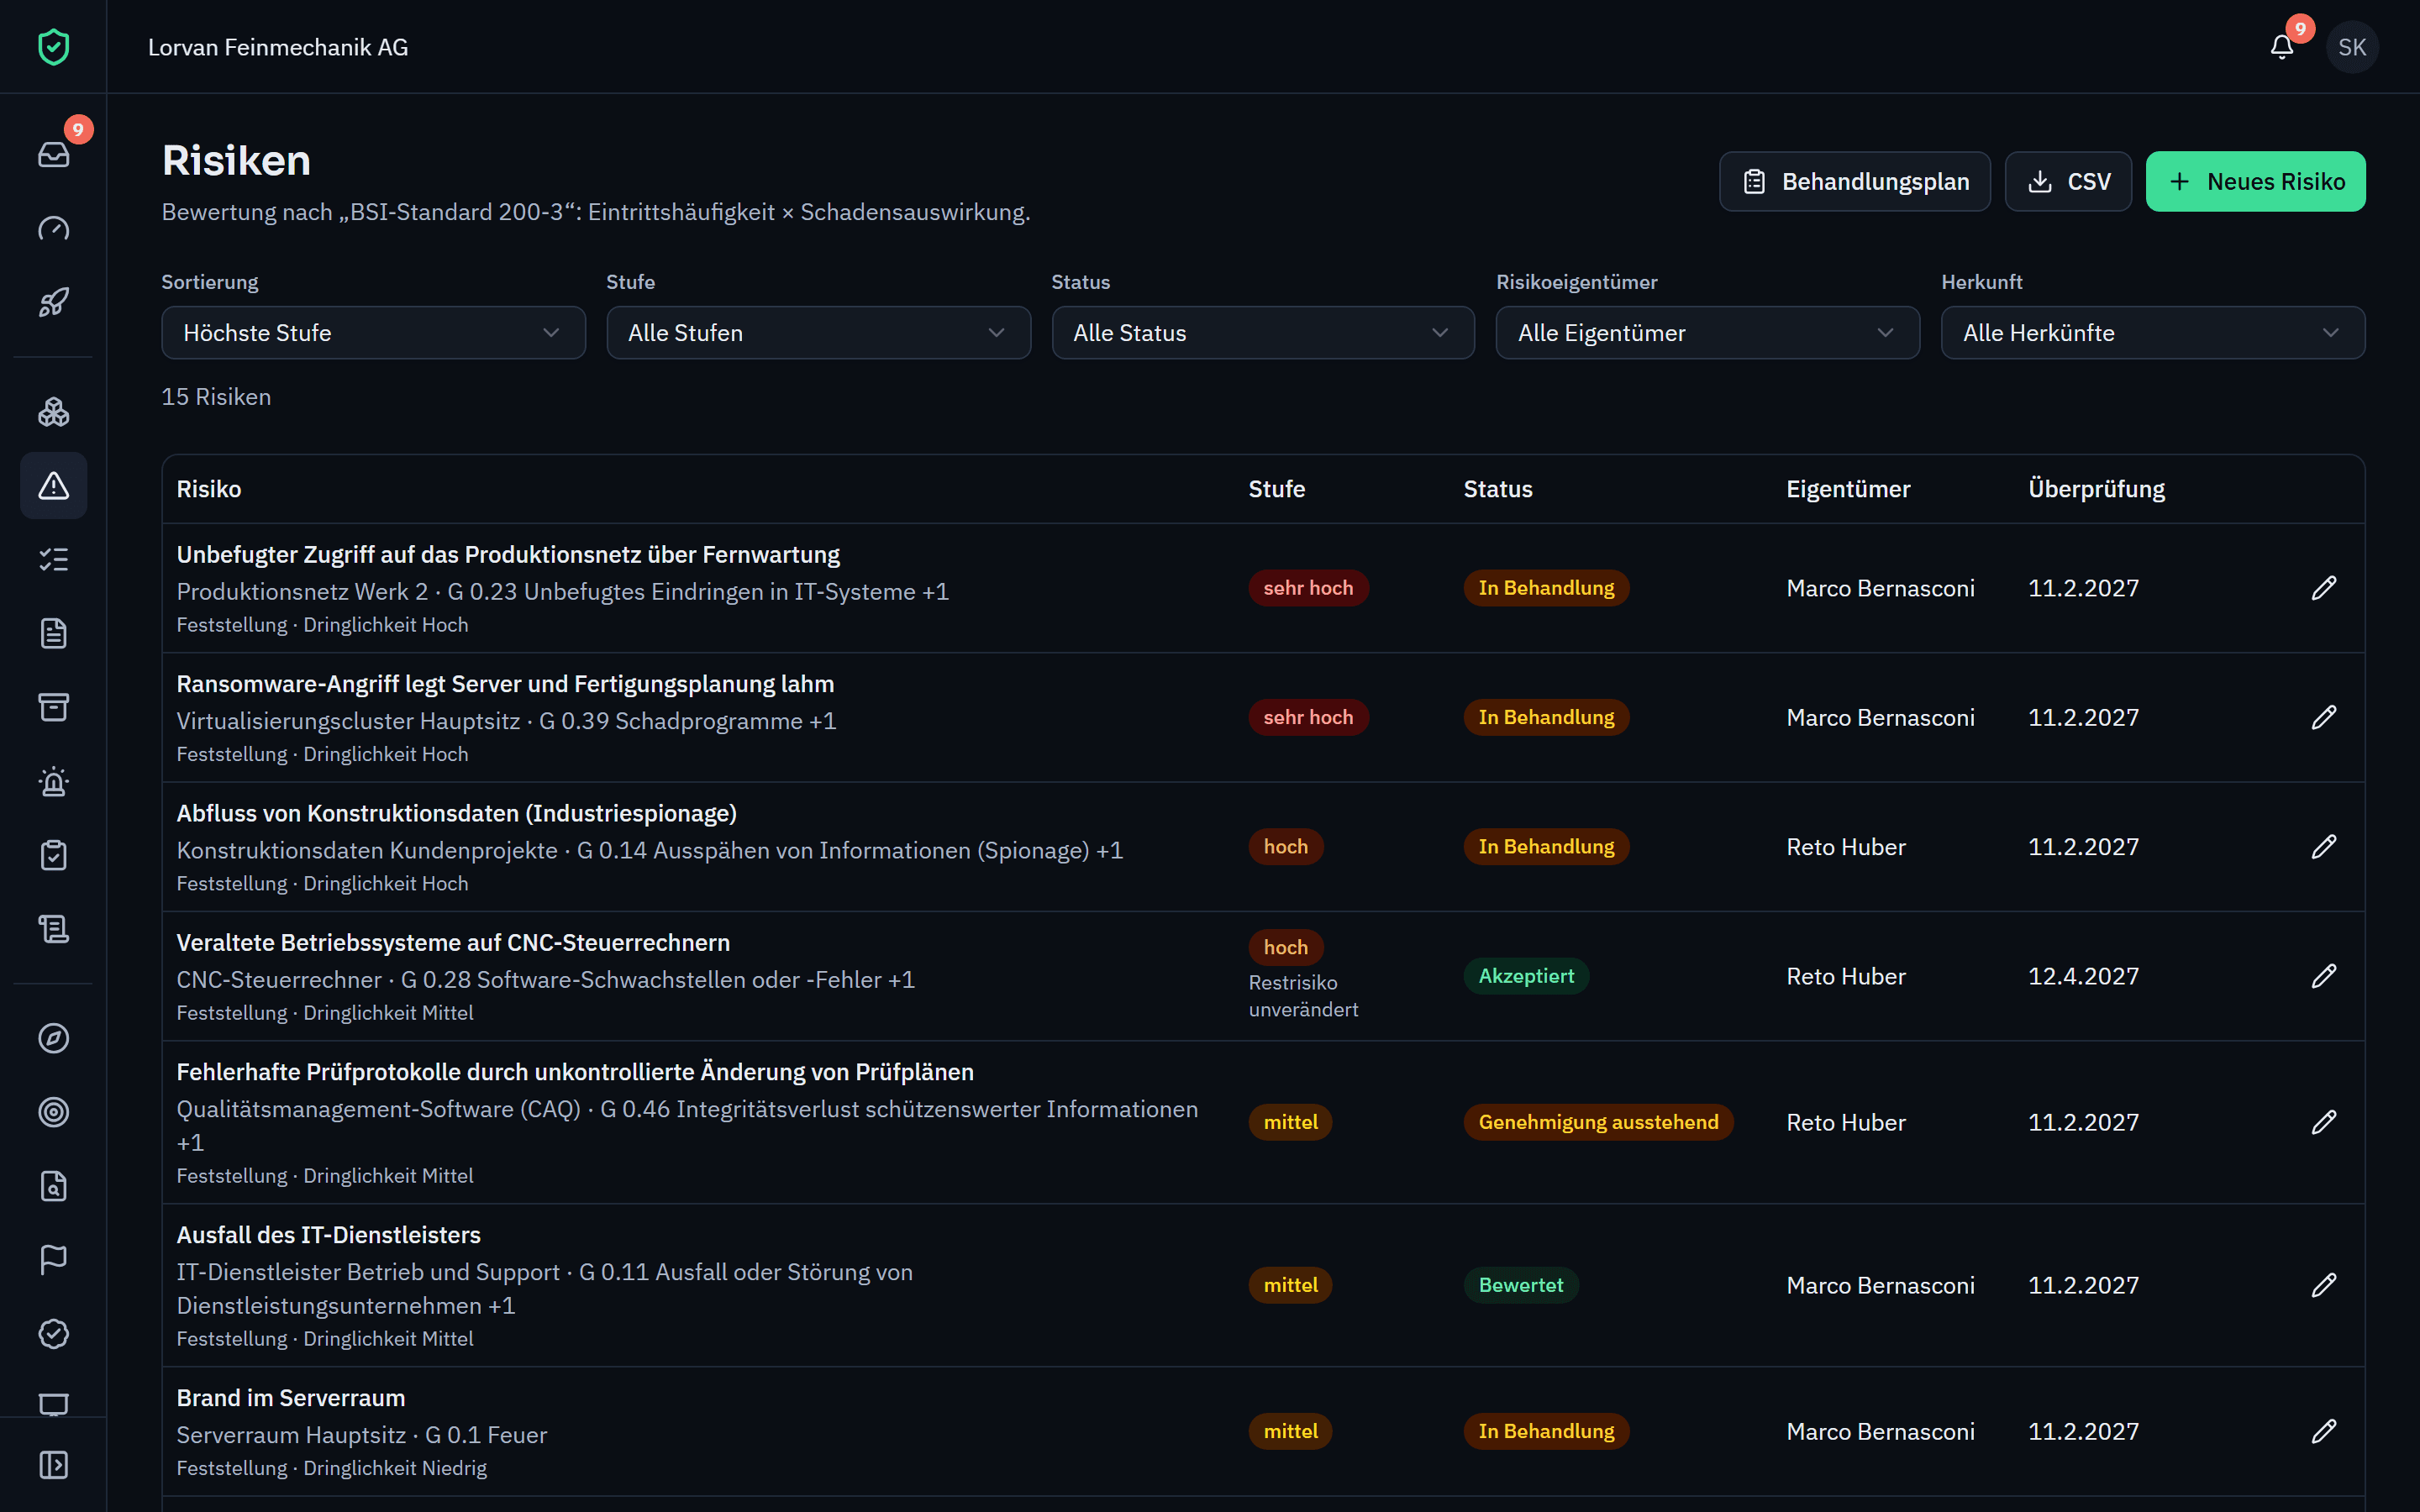
Risiken melden, nach Ihrer Methodik bewerten, behandeln und nach festgelegten Kriterien akzeptieren, mit Behandlungsplan.
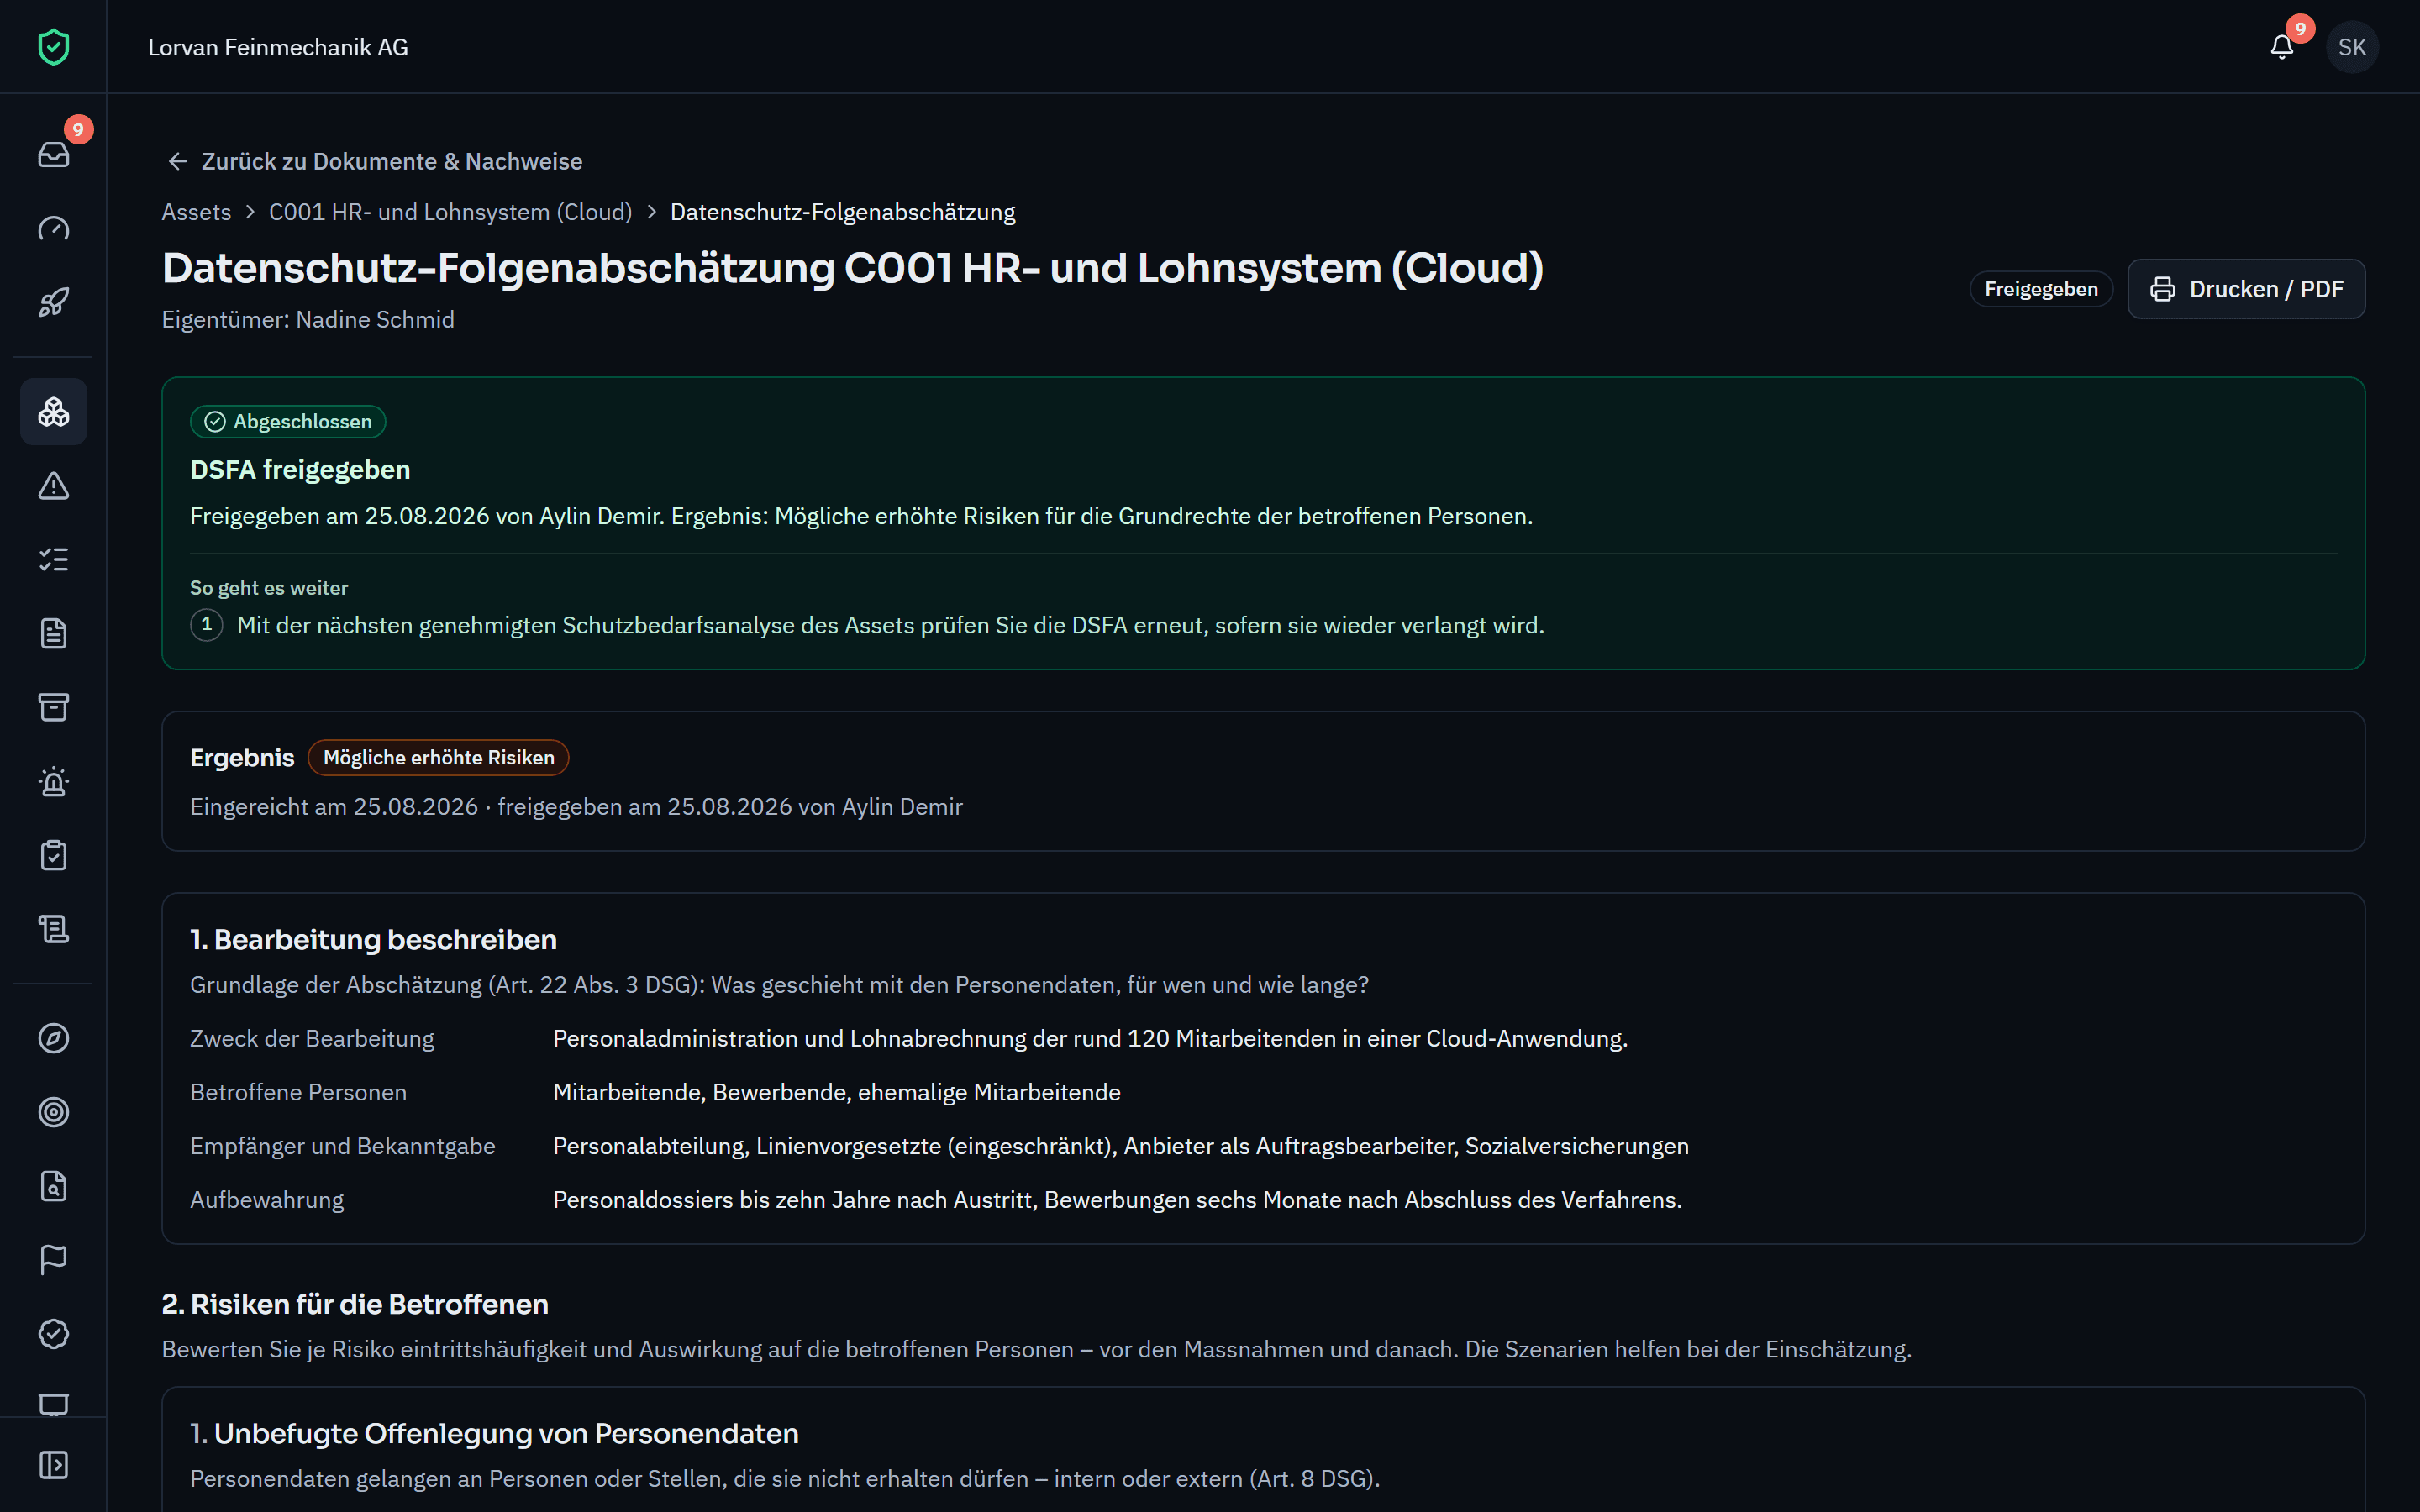
Personendaten je System erfassen, DSFA-Pflicht nach DSG prüfen und die Datenschutz-Folgenabschätzung direkt in Varmo erstellen.
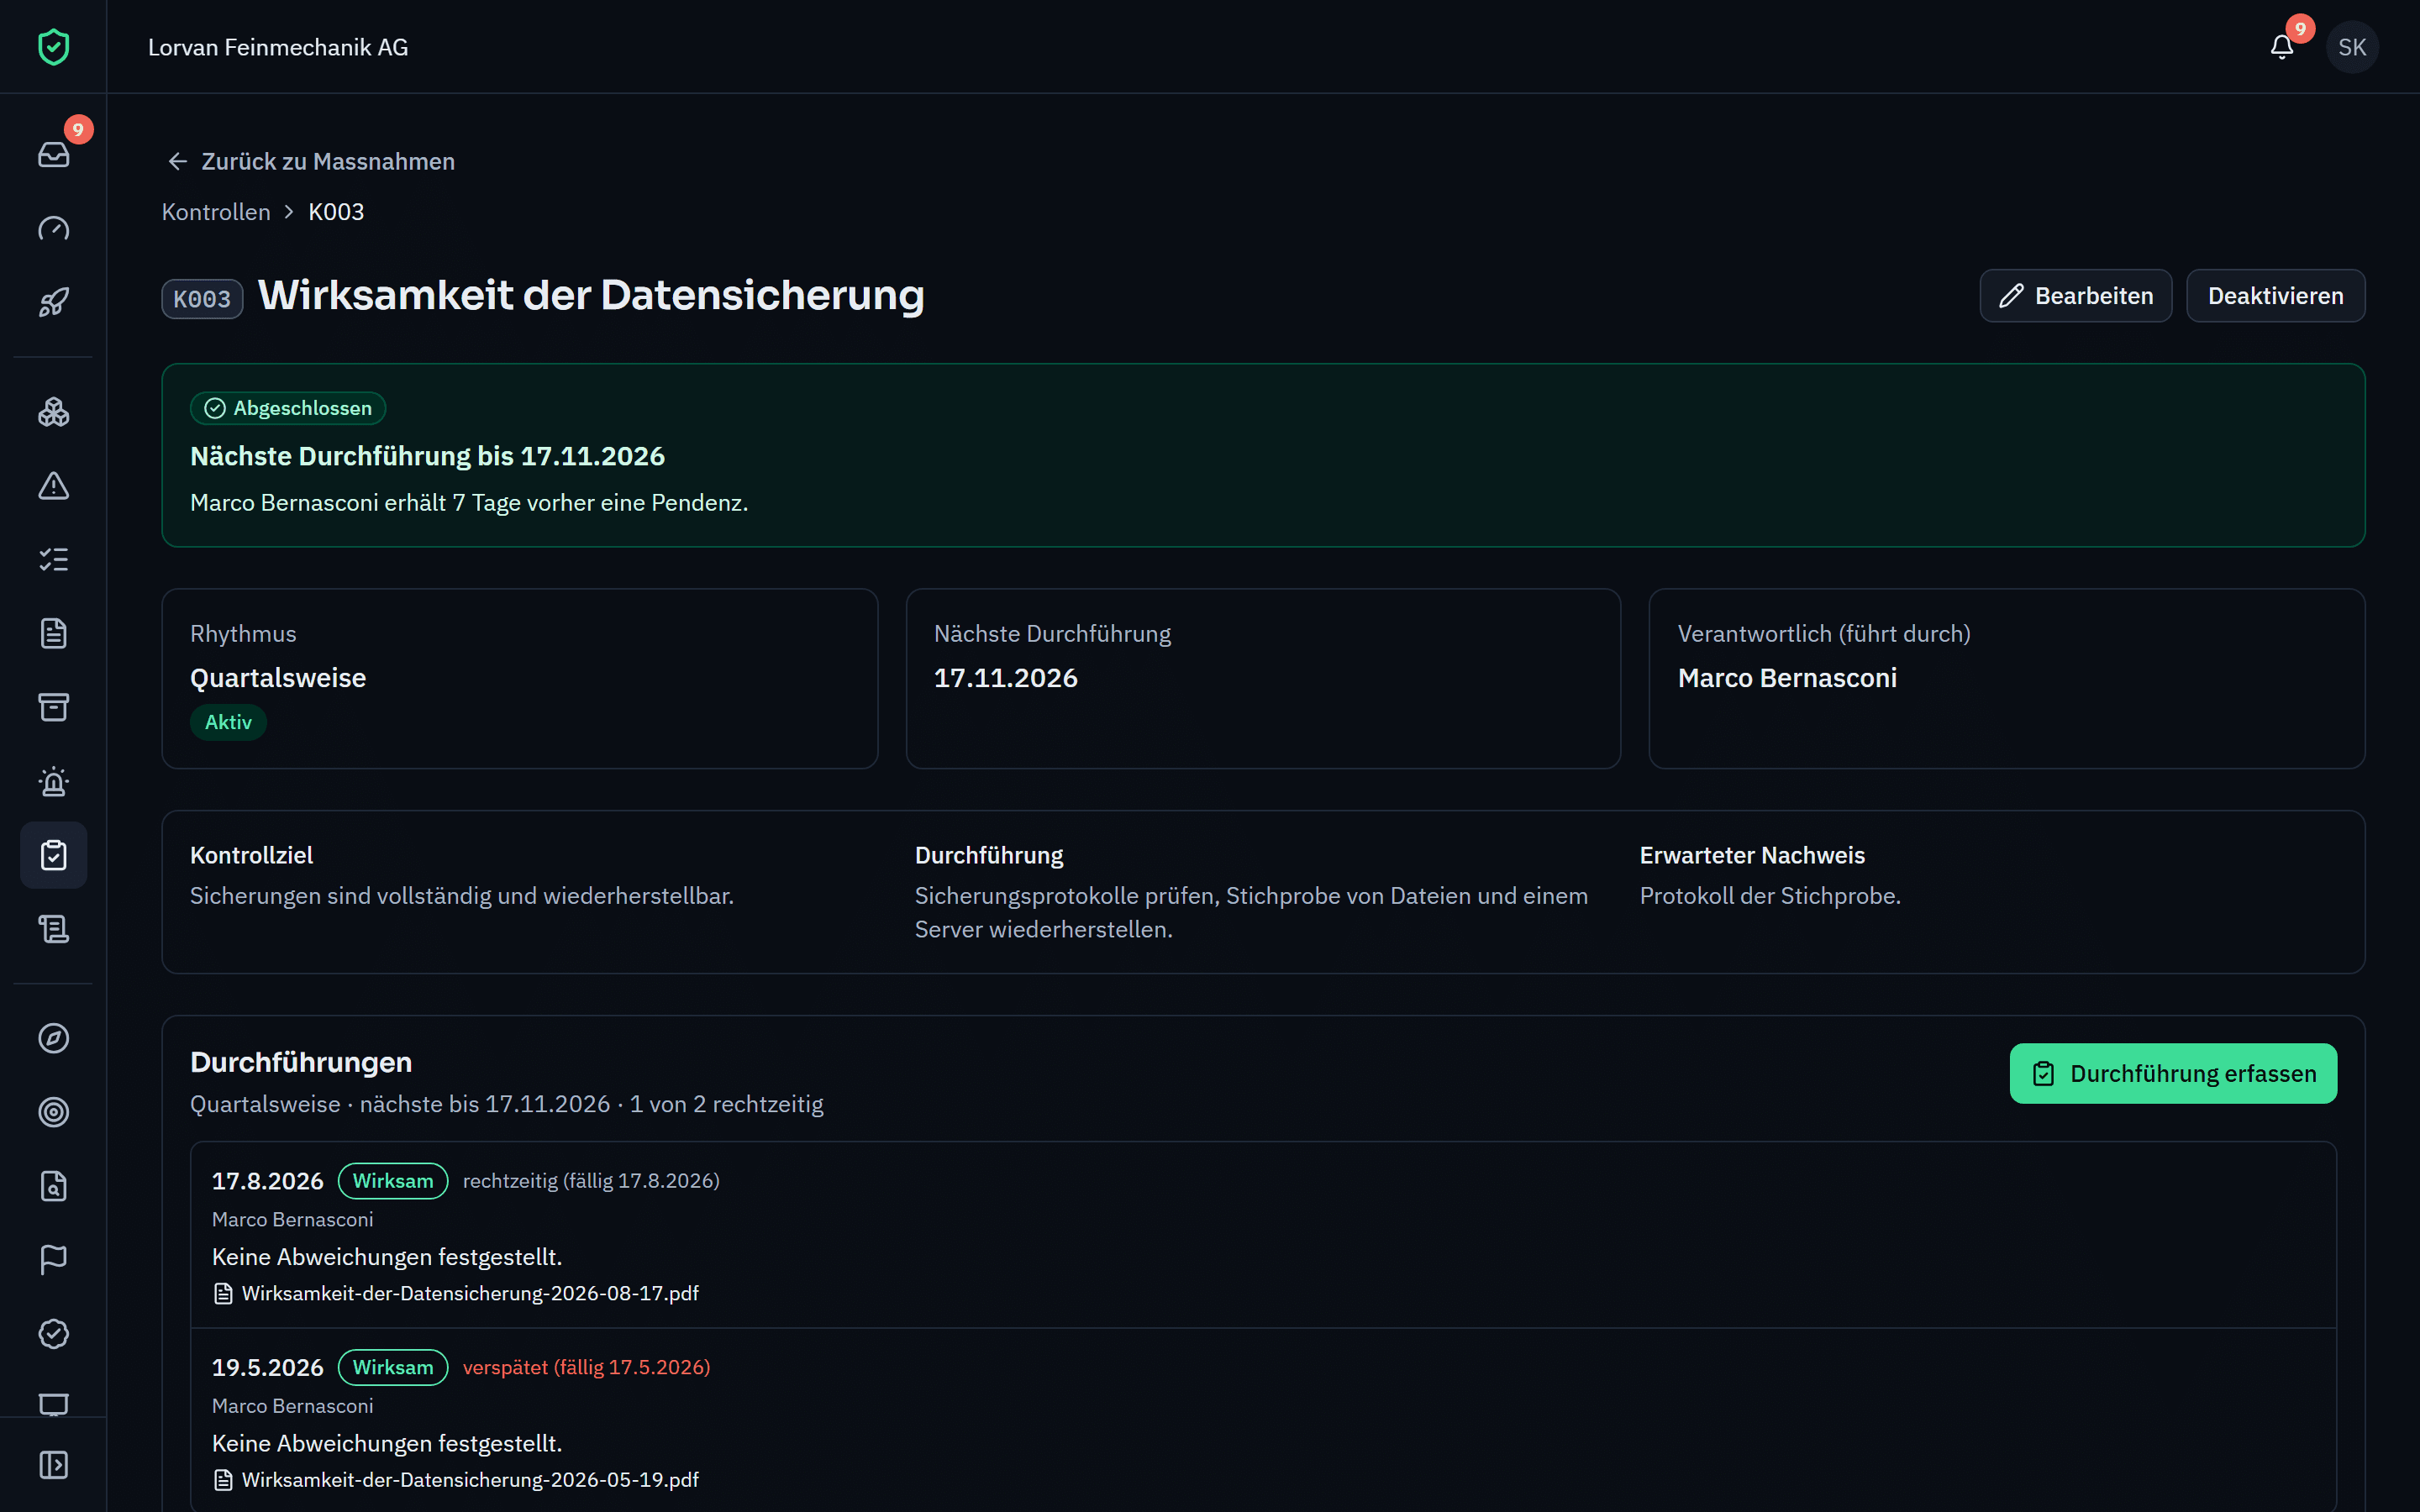
Massnahmen umsetzen, wiederkehrende Kontrollen mit Nachweis durchführen, Ausnahmen befristet und mit Freigabe genehmigen.
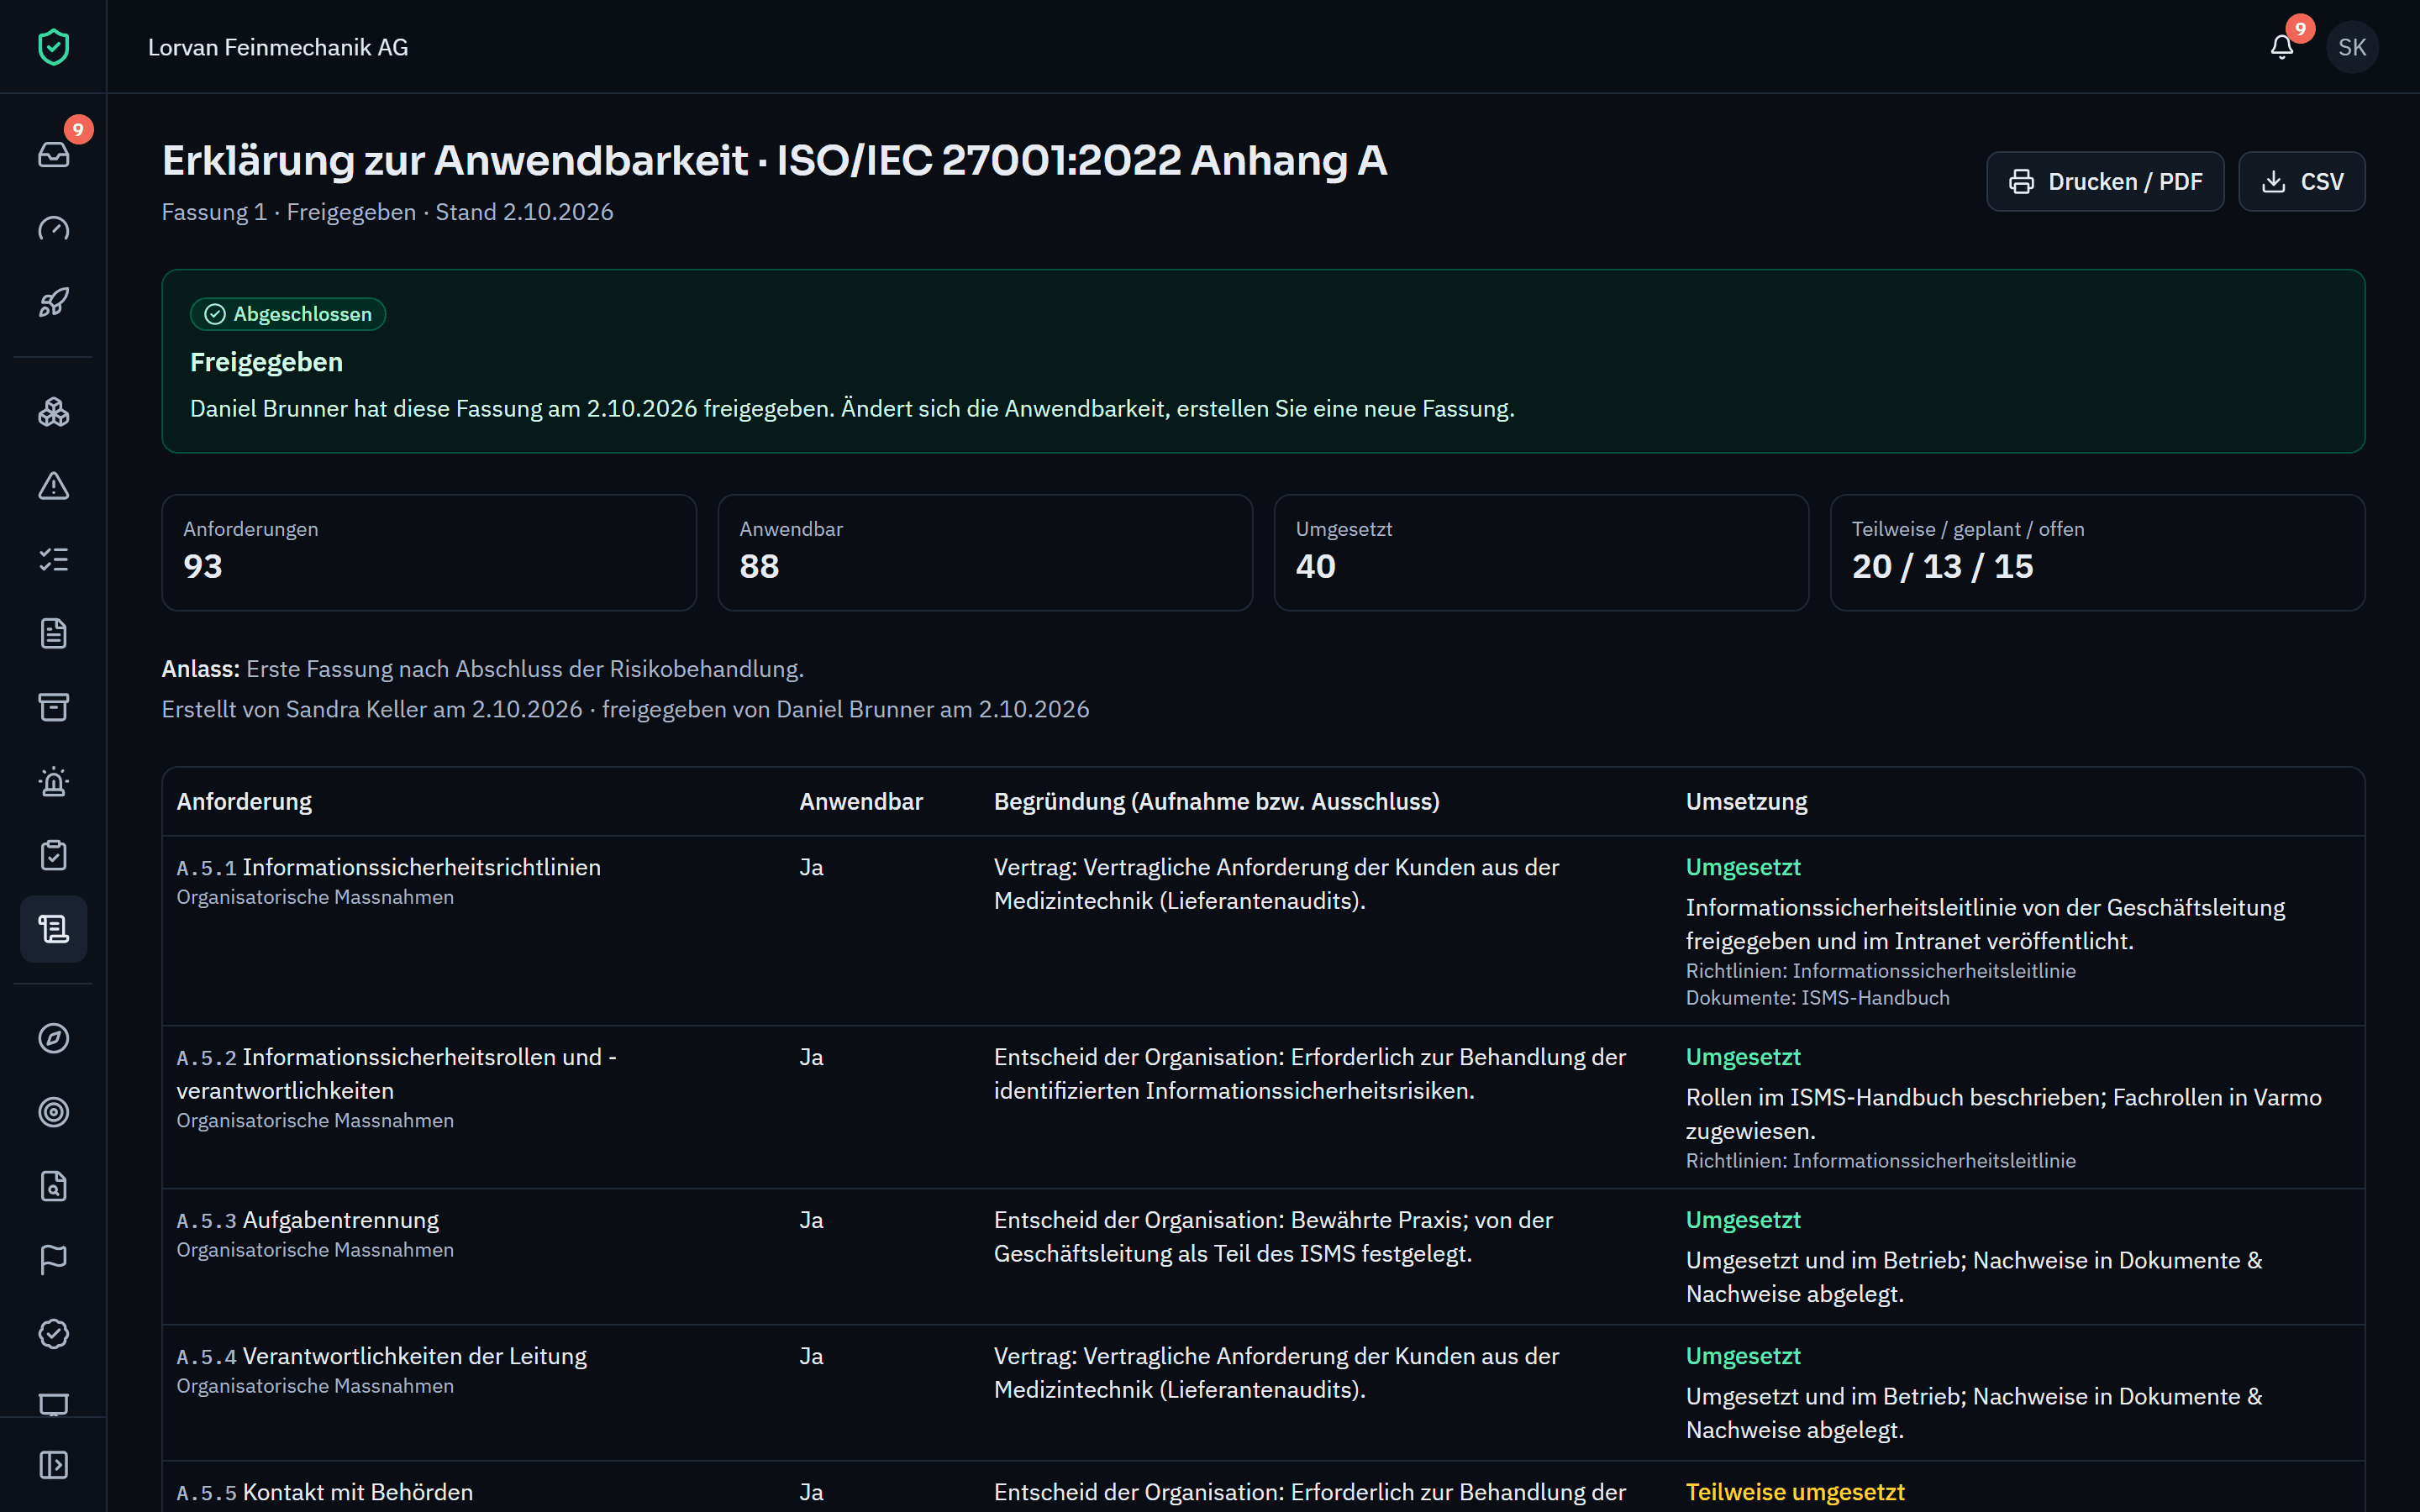
Kataloge übernehmen, Anwendbarkeit begründen, Umsetzung belegen und die Erklärung zur Anwendbarkeit (SoA) mit Freigabe versionieren.
Eigene Kataloge in allen Paketen · Plattform-Kataloge ab Starter · Abgleich und Abdeckung ab Pro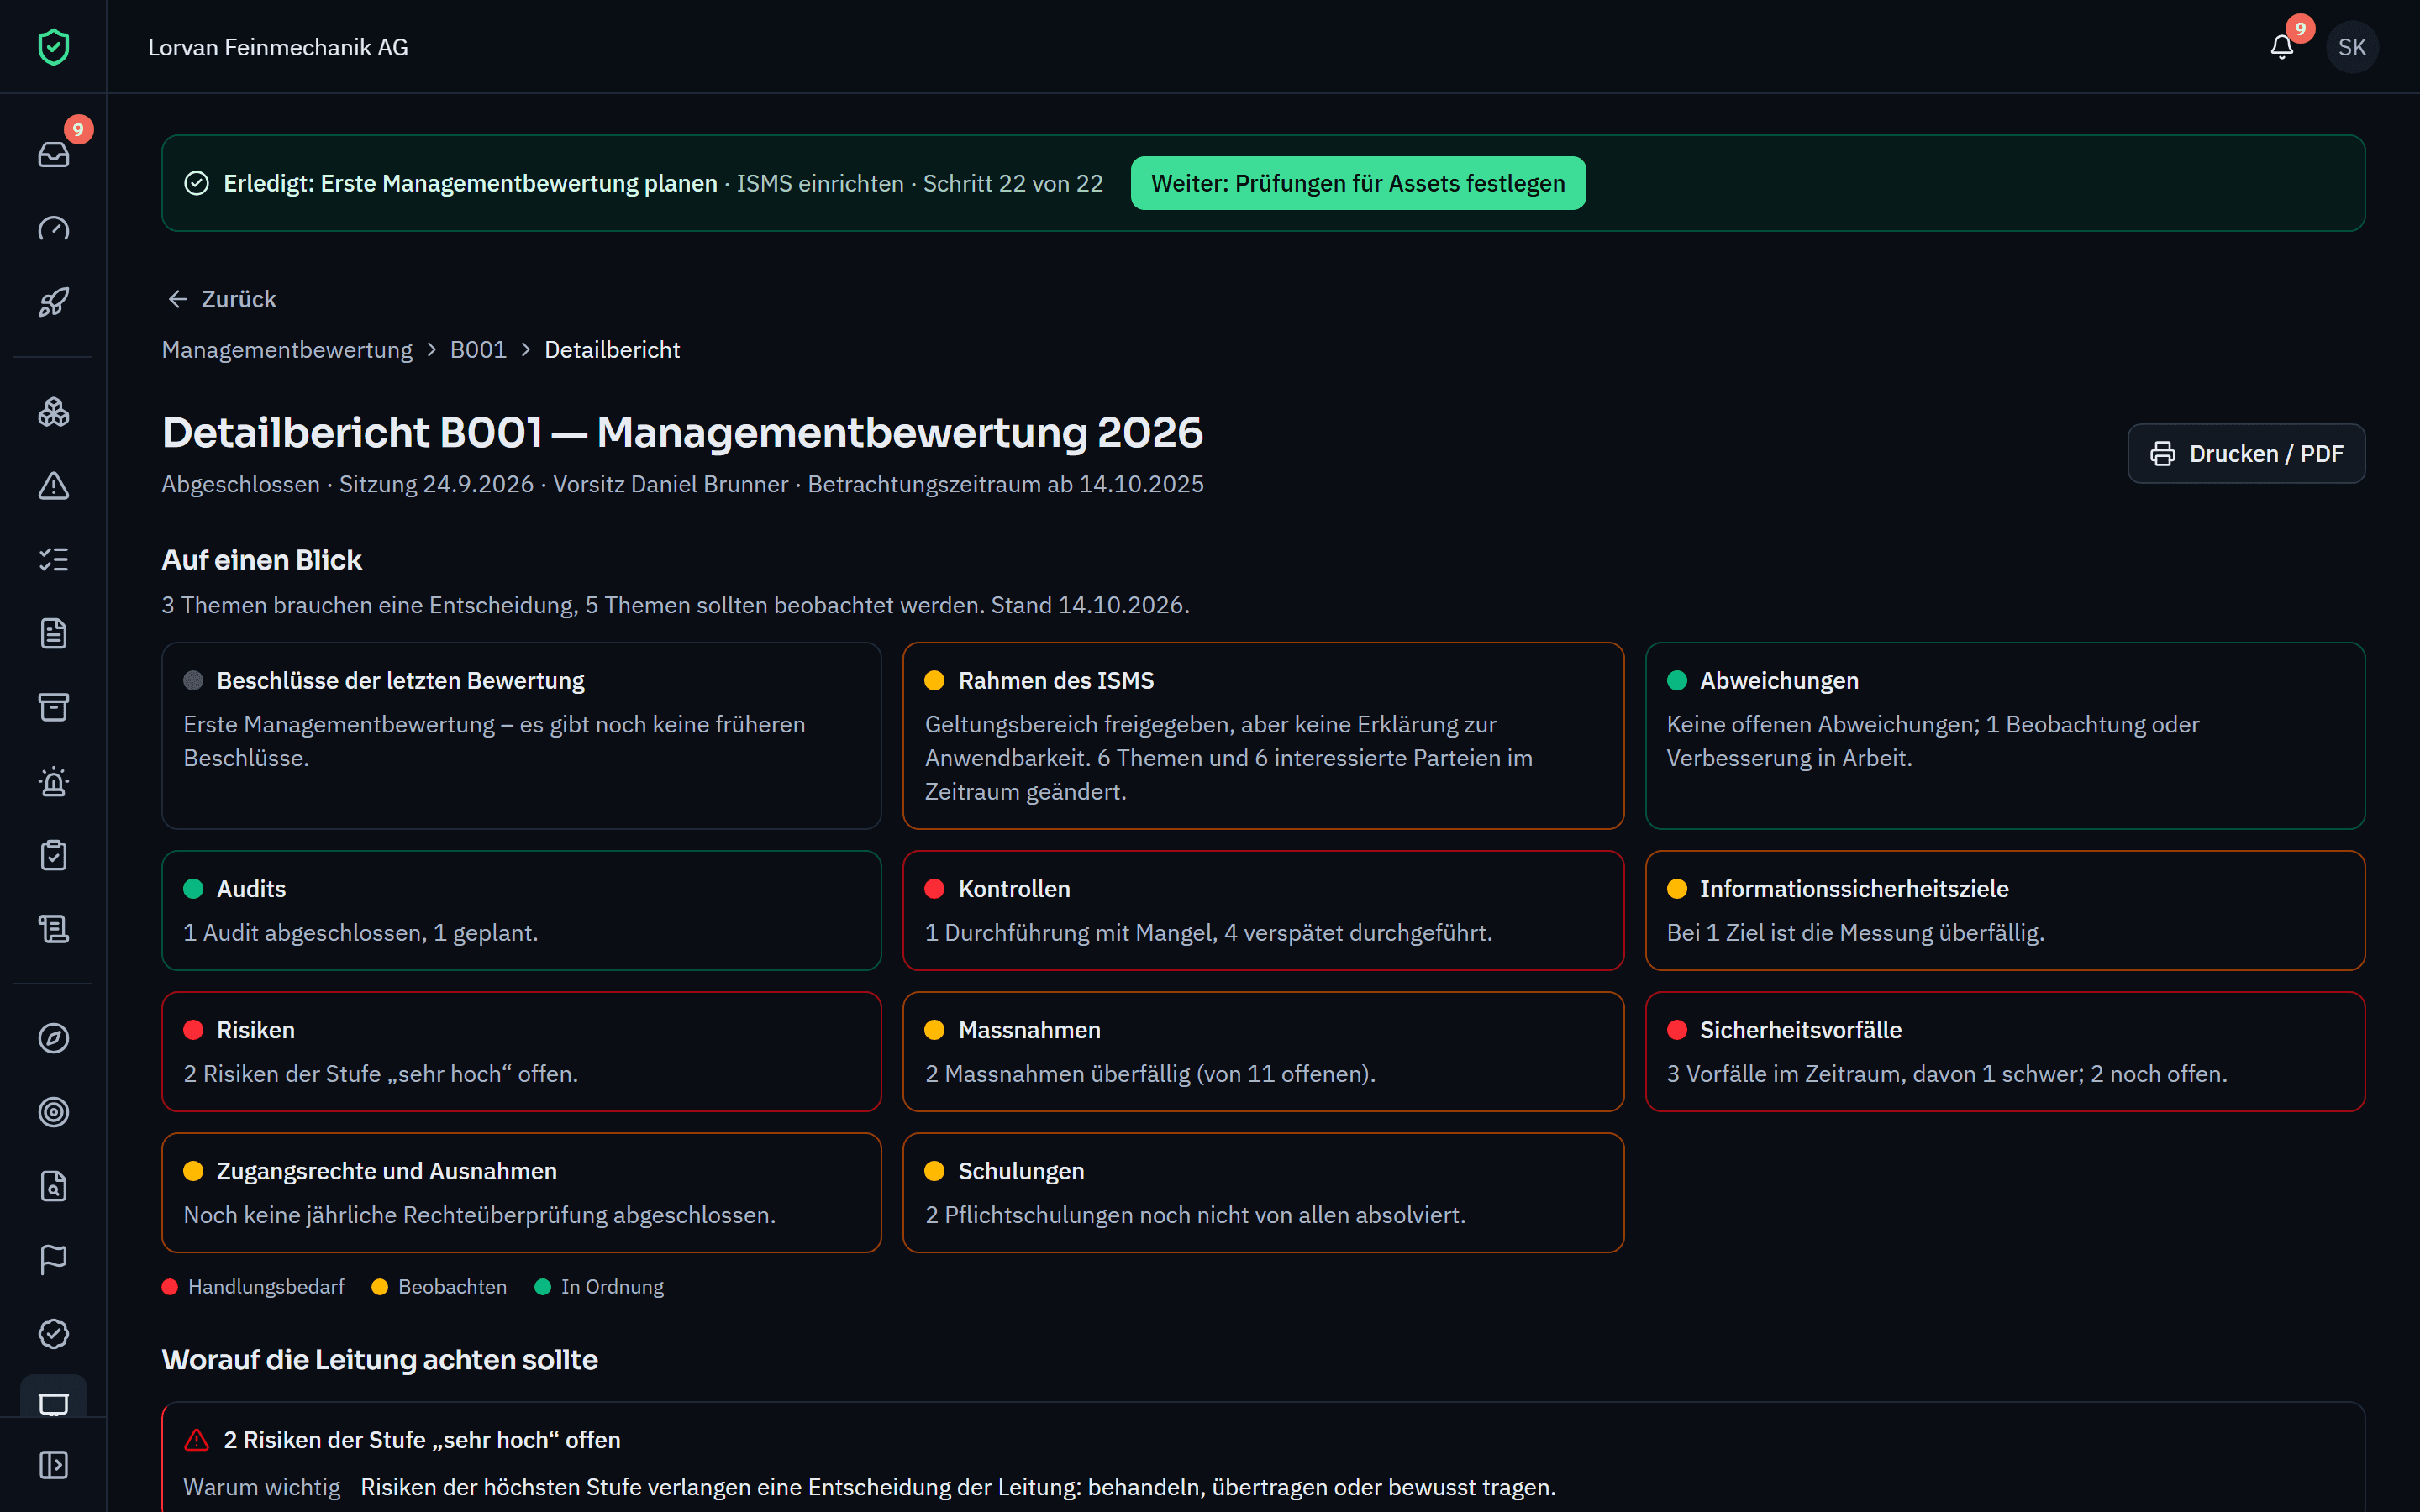
Kontext, Ziele, Schulungen, internes Audit, Feststellungen mit Wirksamkeitsprüfung und Managementbewertung nach ISO/IEC 27001 9.3.
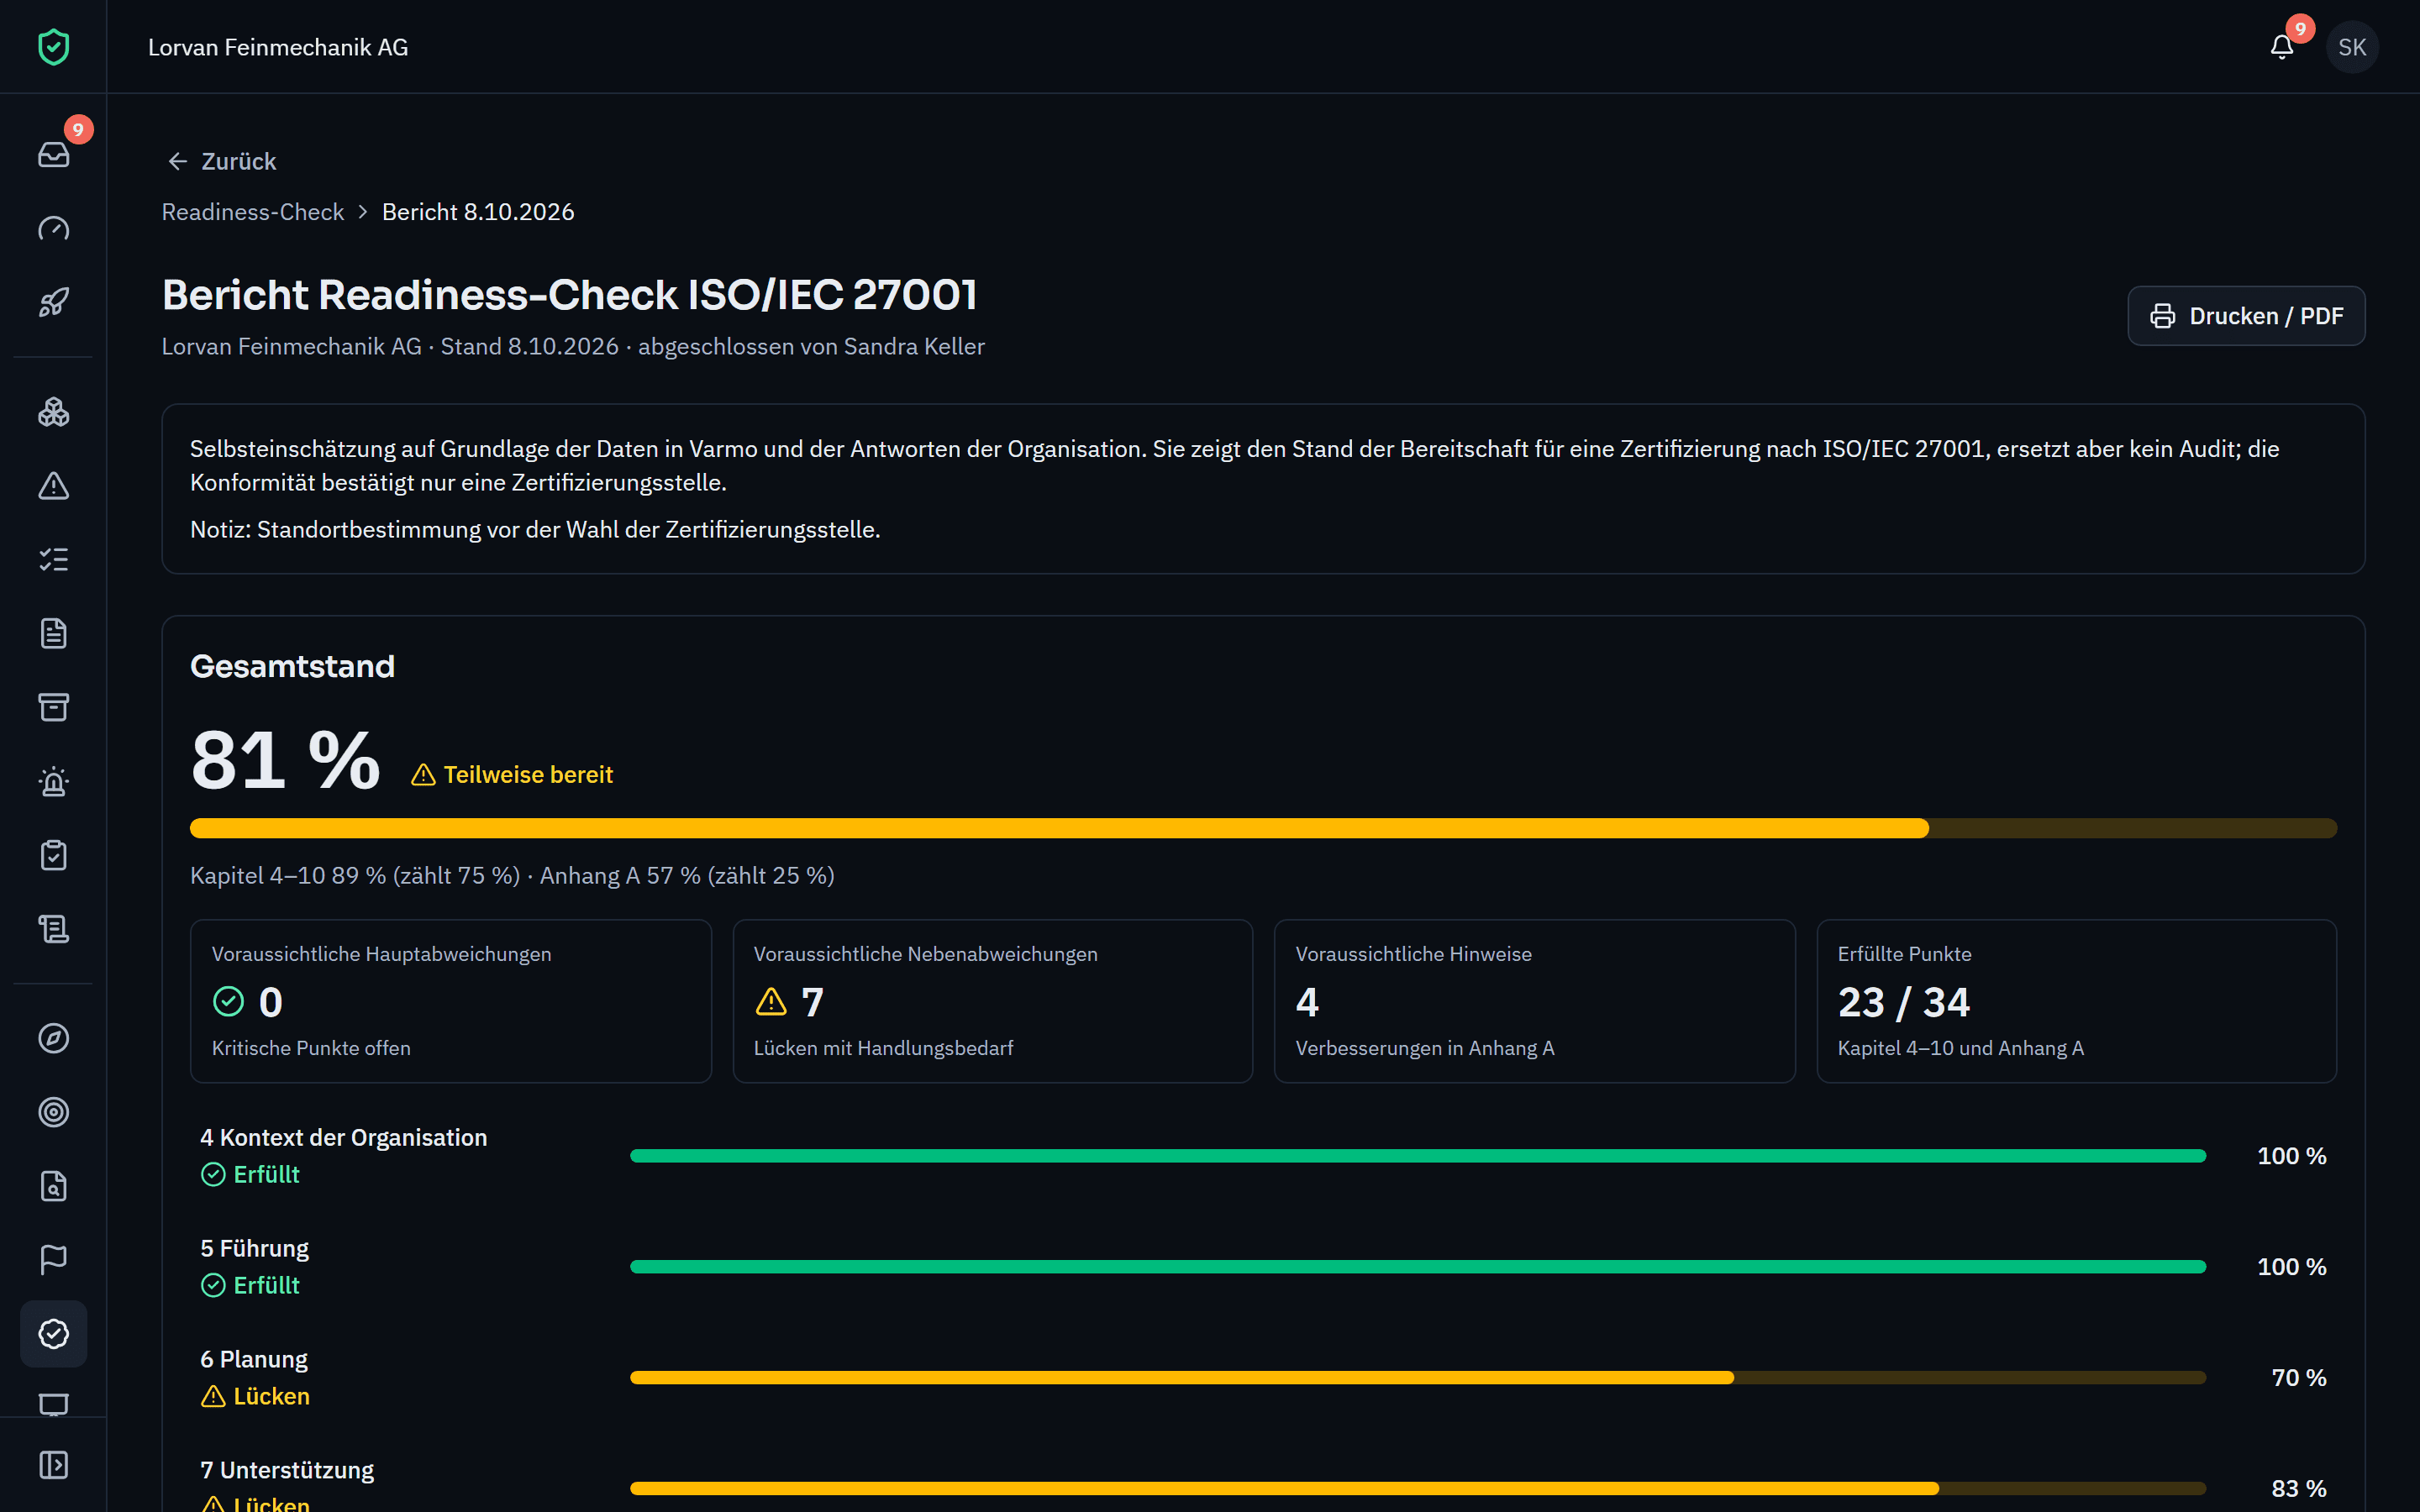
Selbsteinschätzung vor der Zertifizierung: 26 Prüfpunkte zu Kapitel 4 bis 10 und Anhang A, Ampel je Kapitel und Bericht. Ab Paket Pro.
Enthalten ab Paket Pro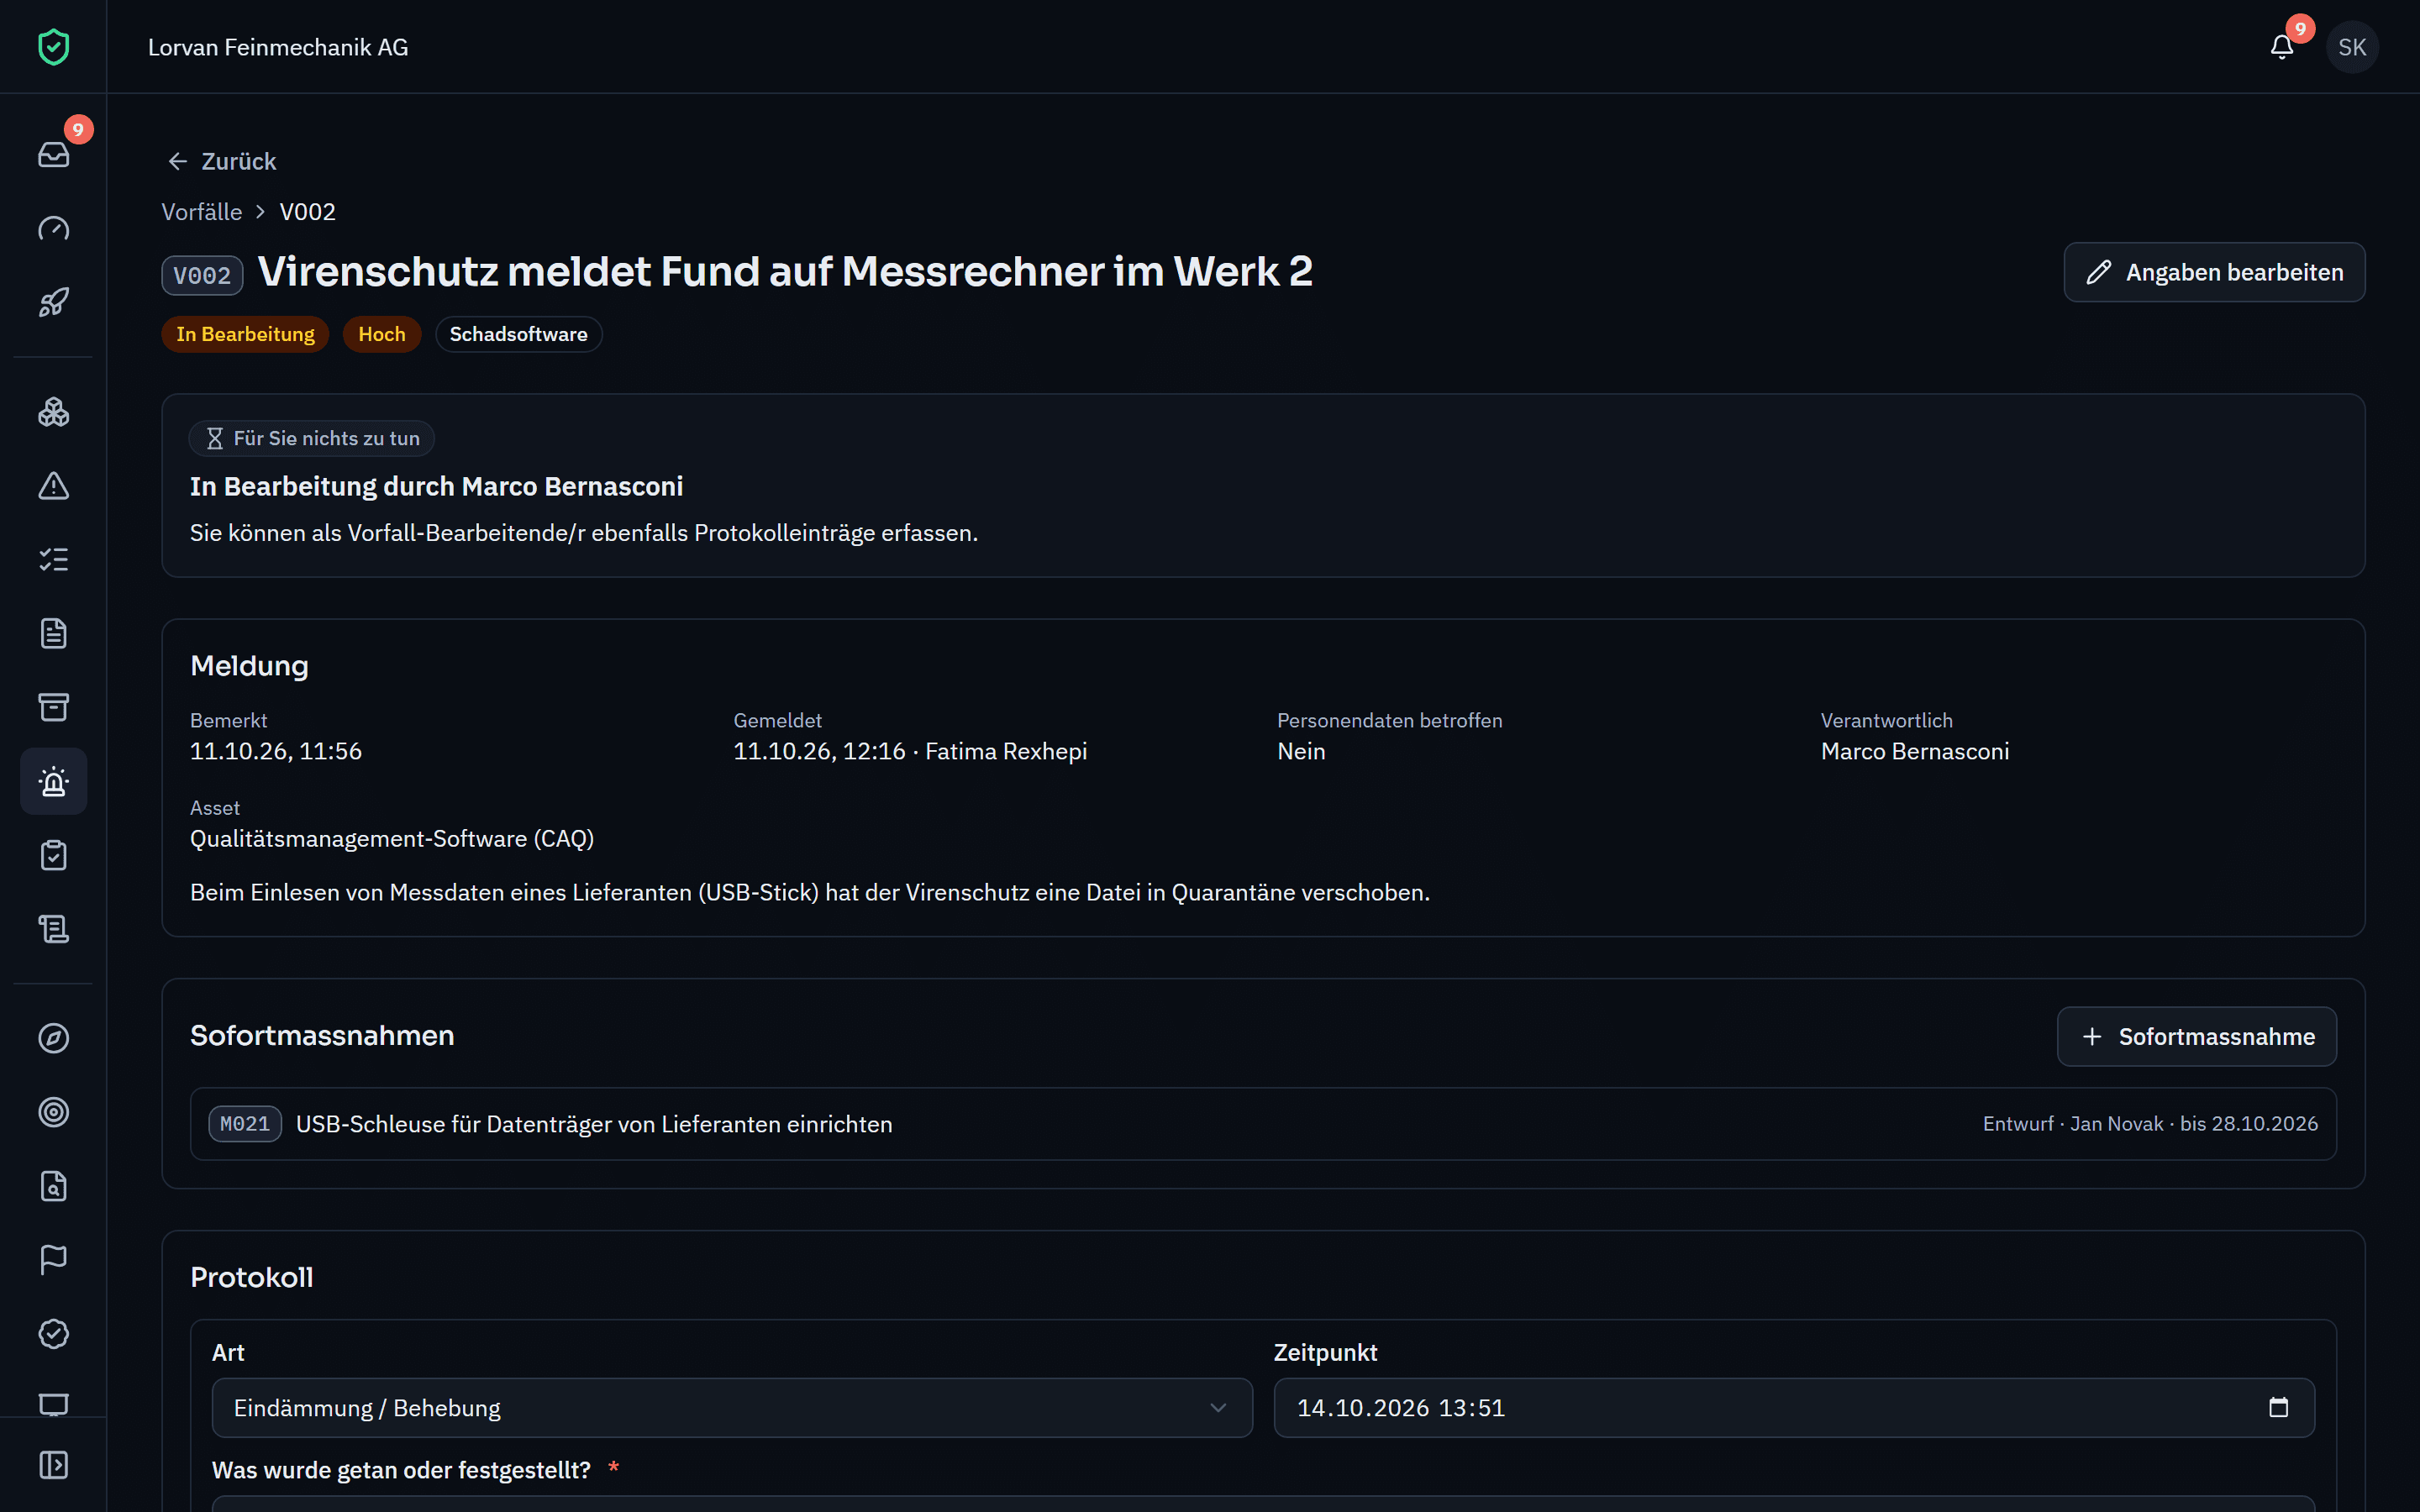
Vorfälle melden, beurteilen, behandeln und nachbereiten, inklusive Entscheid zur Meldepflicht bei Personendaten.
Befristete Abweichungen mit verknüpftem Risiko, Freigabeweg und Erinnerung vor Ablauf.
Assets, Risiken, Massnahmen und weitere Daten mit Vorschau, Konflikten und Rückgängig übernehmen.
Listen als CSV, Berichte wie SoA, Behandlungsplan und Managementbewertung druckbar als PDF.
Tochtergesellschaften oder Ämter unter einem Konto, mit strikt getrennten Daten.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.