Readiness-Check ISO 27001
Vor dem Zertifizierungsaudit die Lücken kennen.
Kontext, Ziele, Schulungen, interne Audits, Feststellungen und die Managementbewertung greifen ineinander. Die Leitung sieht auf einen Blick, wo das ISMS steht und worauf sie achten sollte.
Interne und externe Themen mit ihrer Auswirkung auf das ISMS, interessierte Parteien mit ihren Anforderungen und ein freigegebener Geltungsbereich. Ob der Klimawandel ein relevantes Thema ist, wird begründet beurteilt, wie es ISO/IEC 27001:2022/Amd 1:2024 verlangt.
Informationssicherheitsziele mit Kennzahl, Ausgangs- und Zielwert, Messrhythmus und Termin. Schulungen mit Zielgruppe, Pflichtteilnahmen und Nachweis; die Teilnahmequote erscheint im Cockpit.
Planen Sie interne und externe Audits mit Umfang, Kriterien und Zeitraum. Die leitende Auditorin bestätigt ihre Unabhängigkeit, der Auditbericht wird als PDF abgelegt.
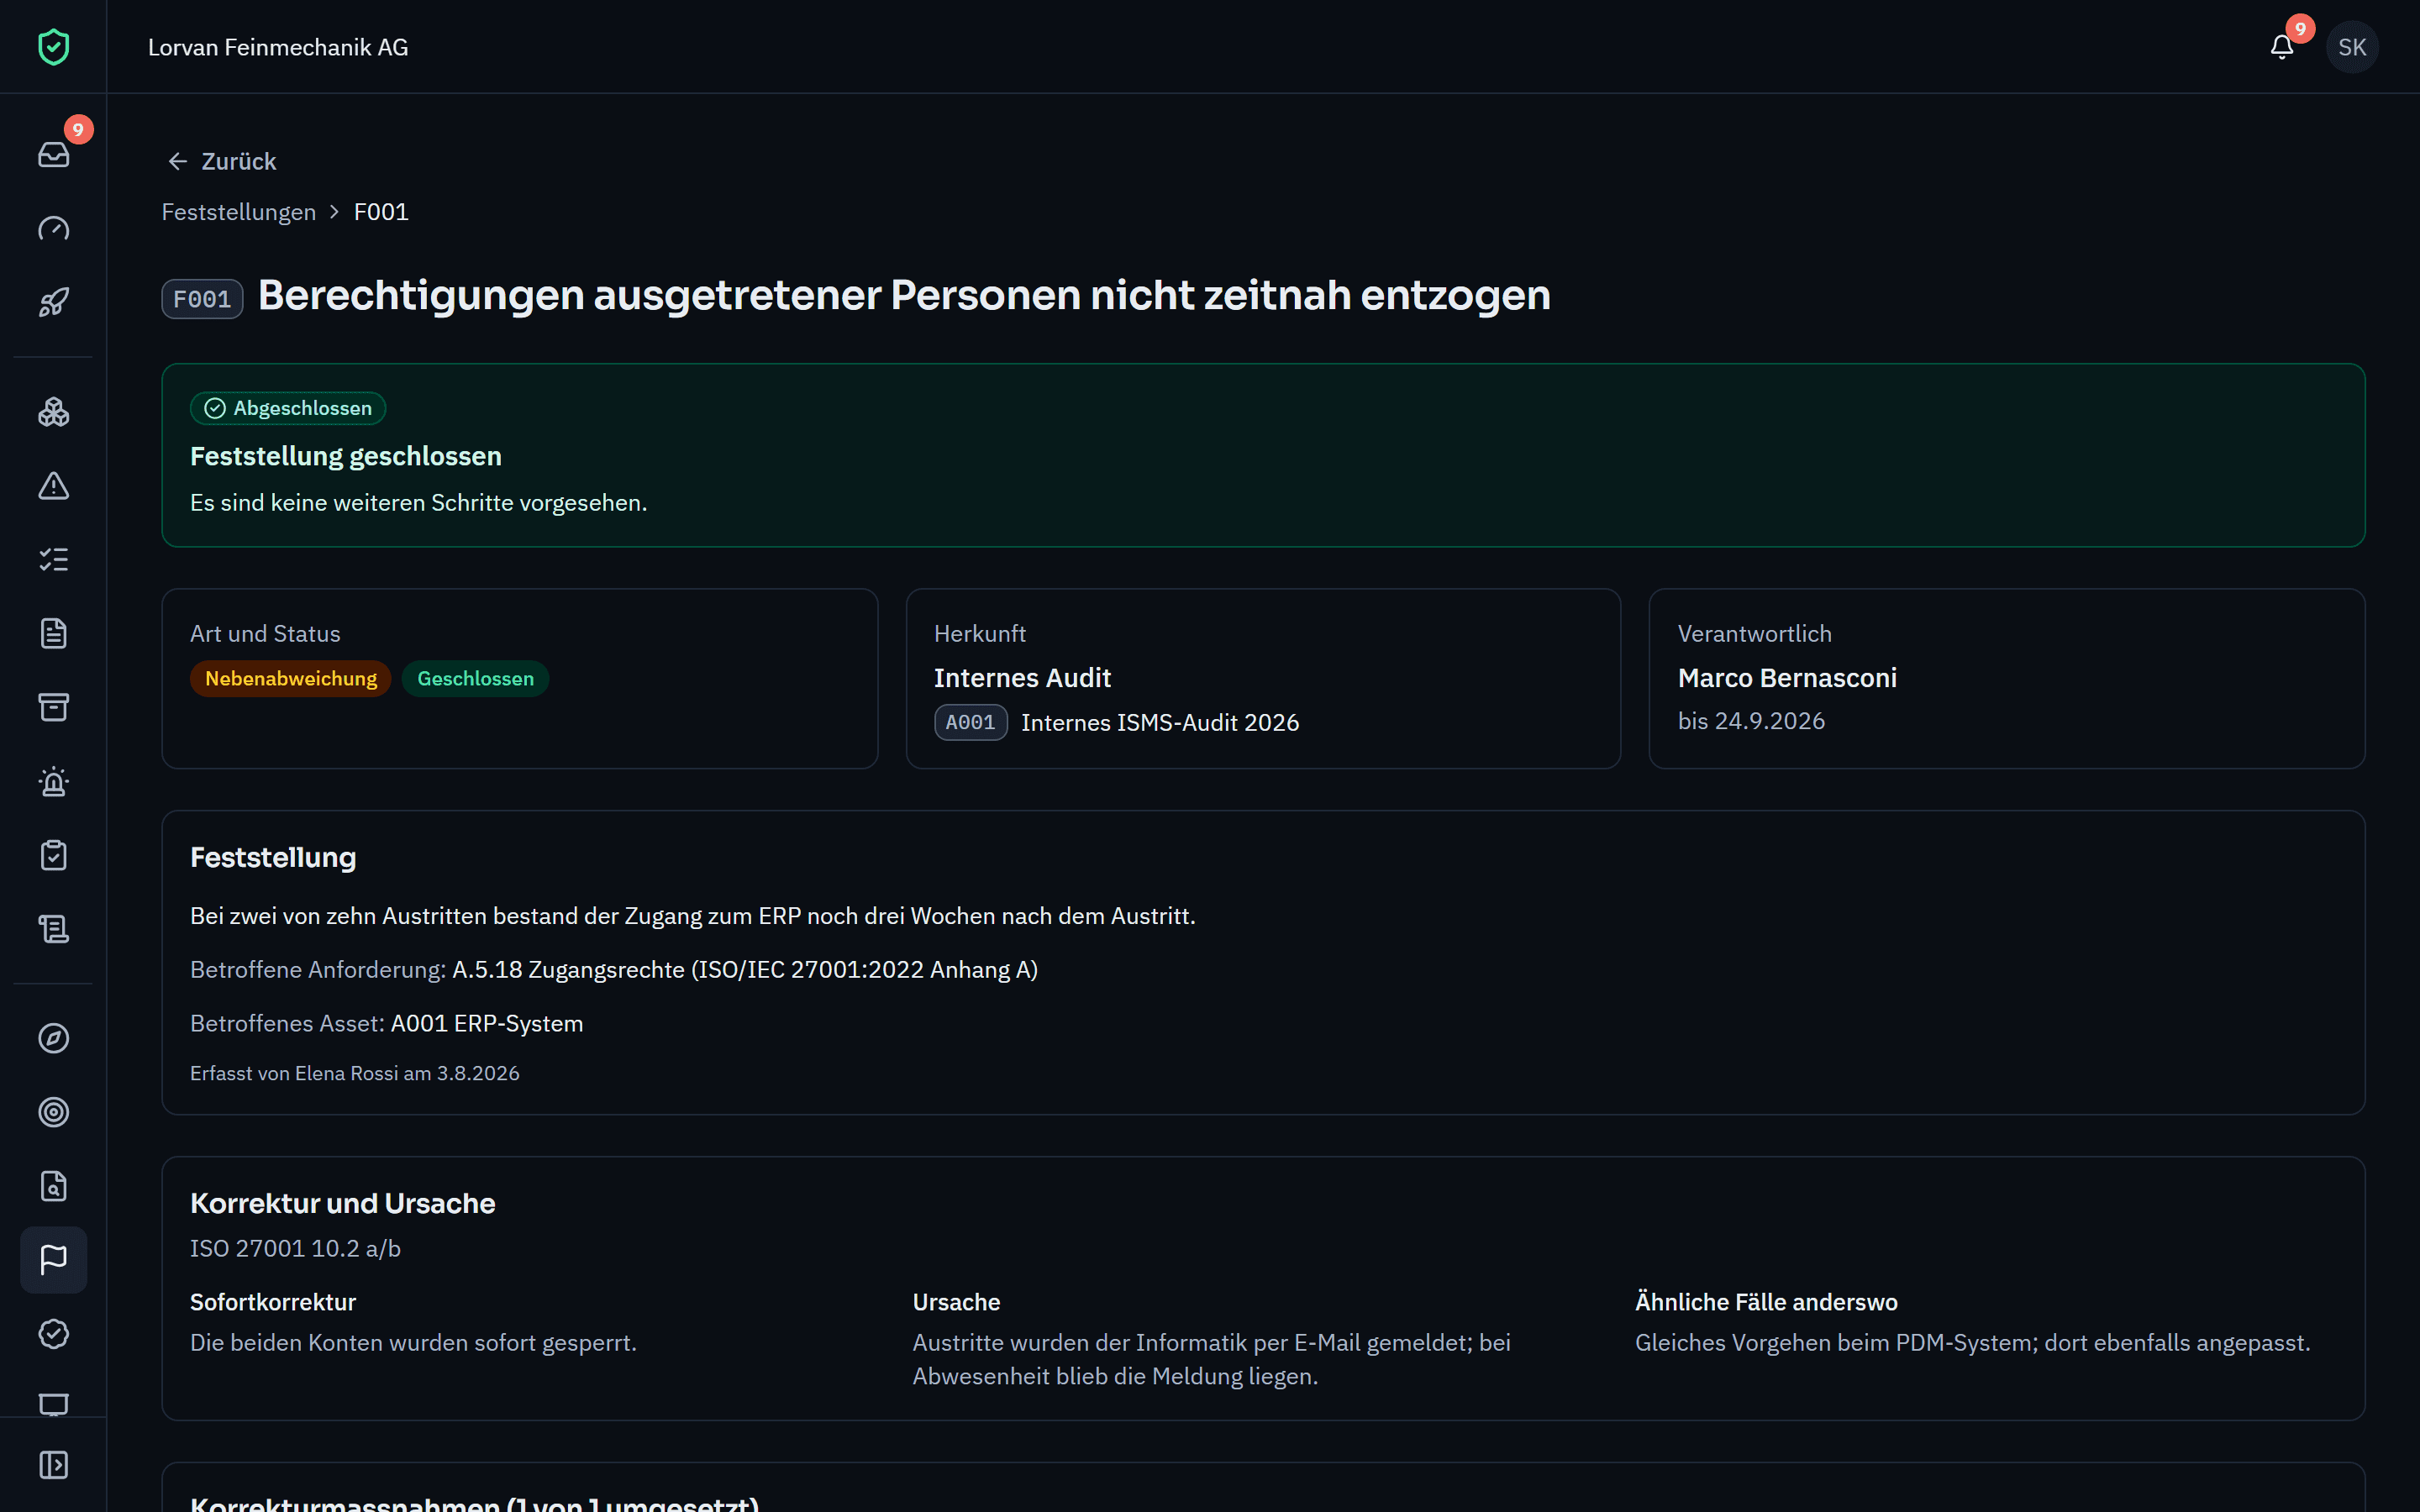
Abweichungen, Beobachtungen und Verbesserungspotenziale aus Audits, Vorfällen und Kontrollen in einem Register. Ursache, Korrekturmassnahmen und Wirksamkeit werden geprüft, von einer anderen Person als der verantwortlichen.
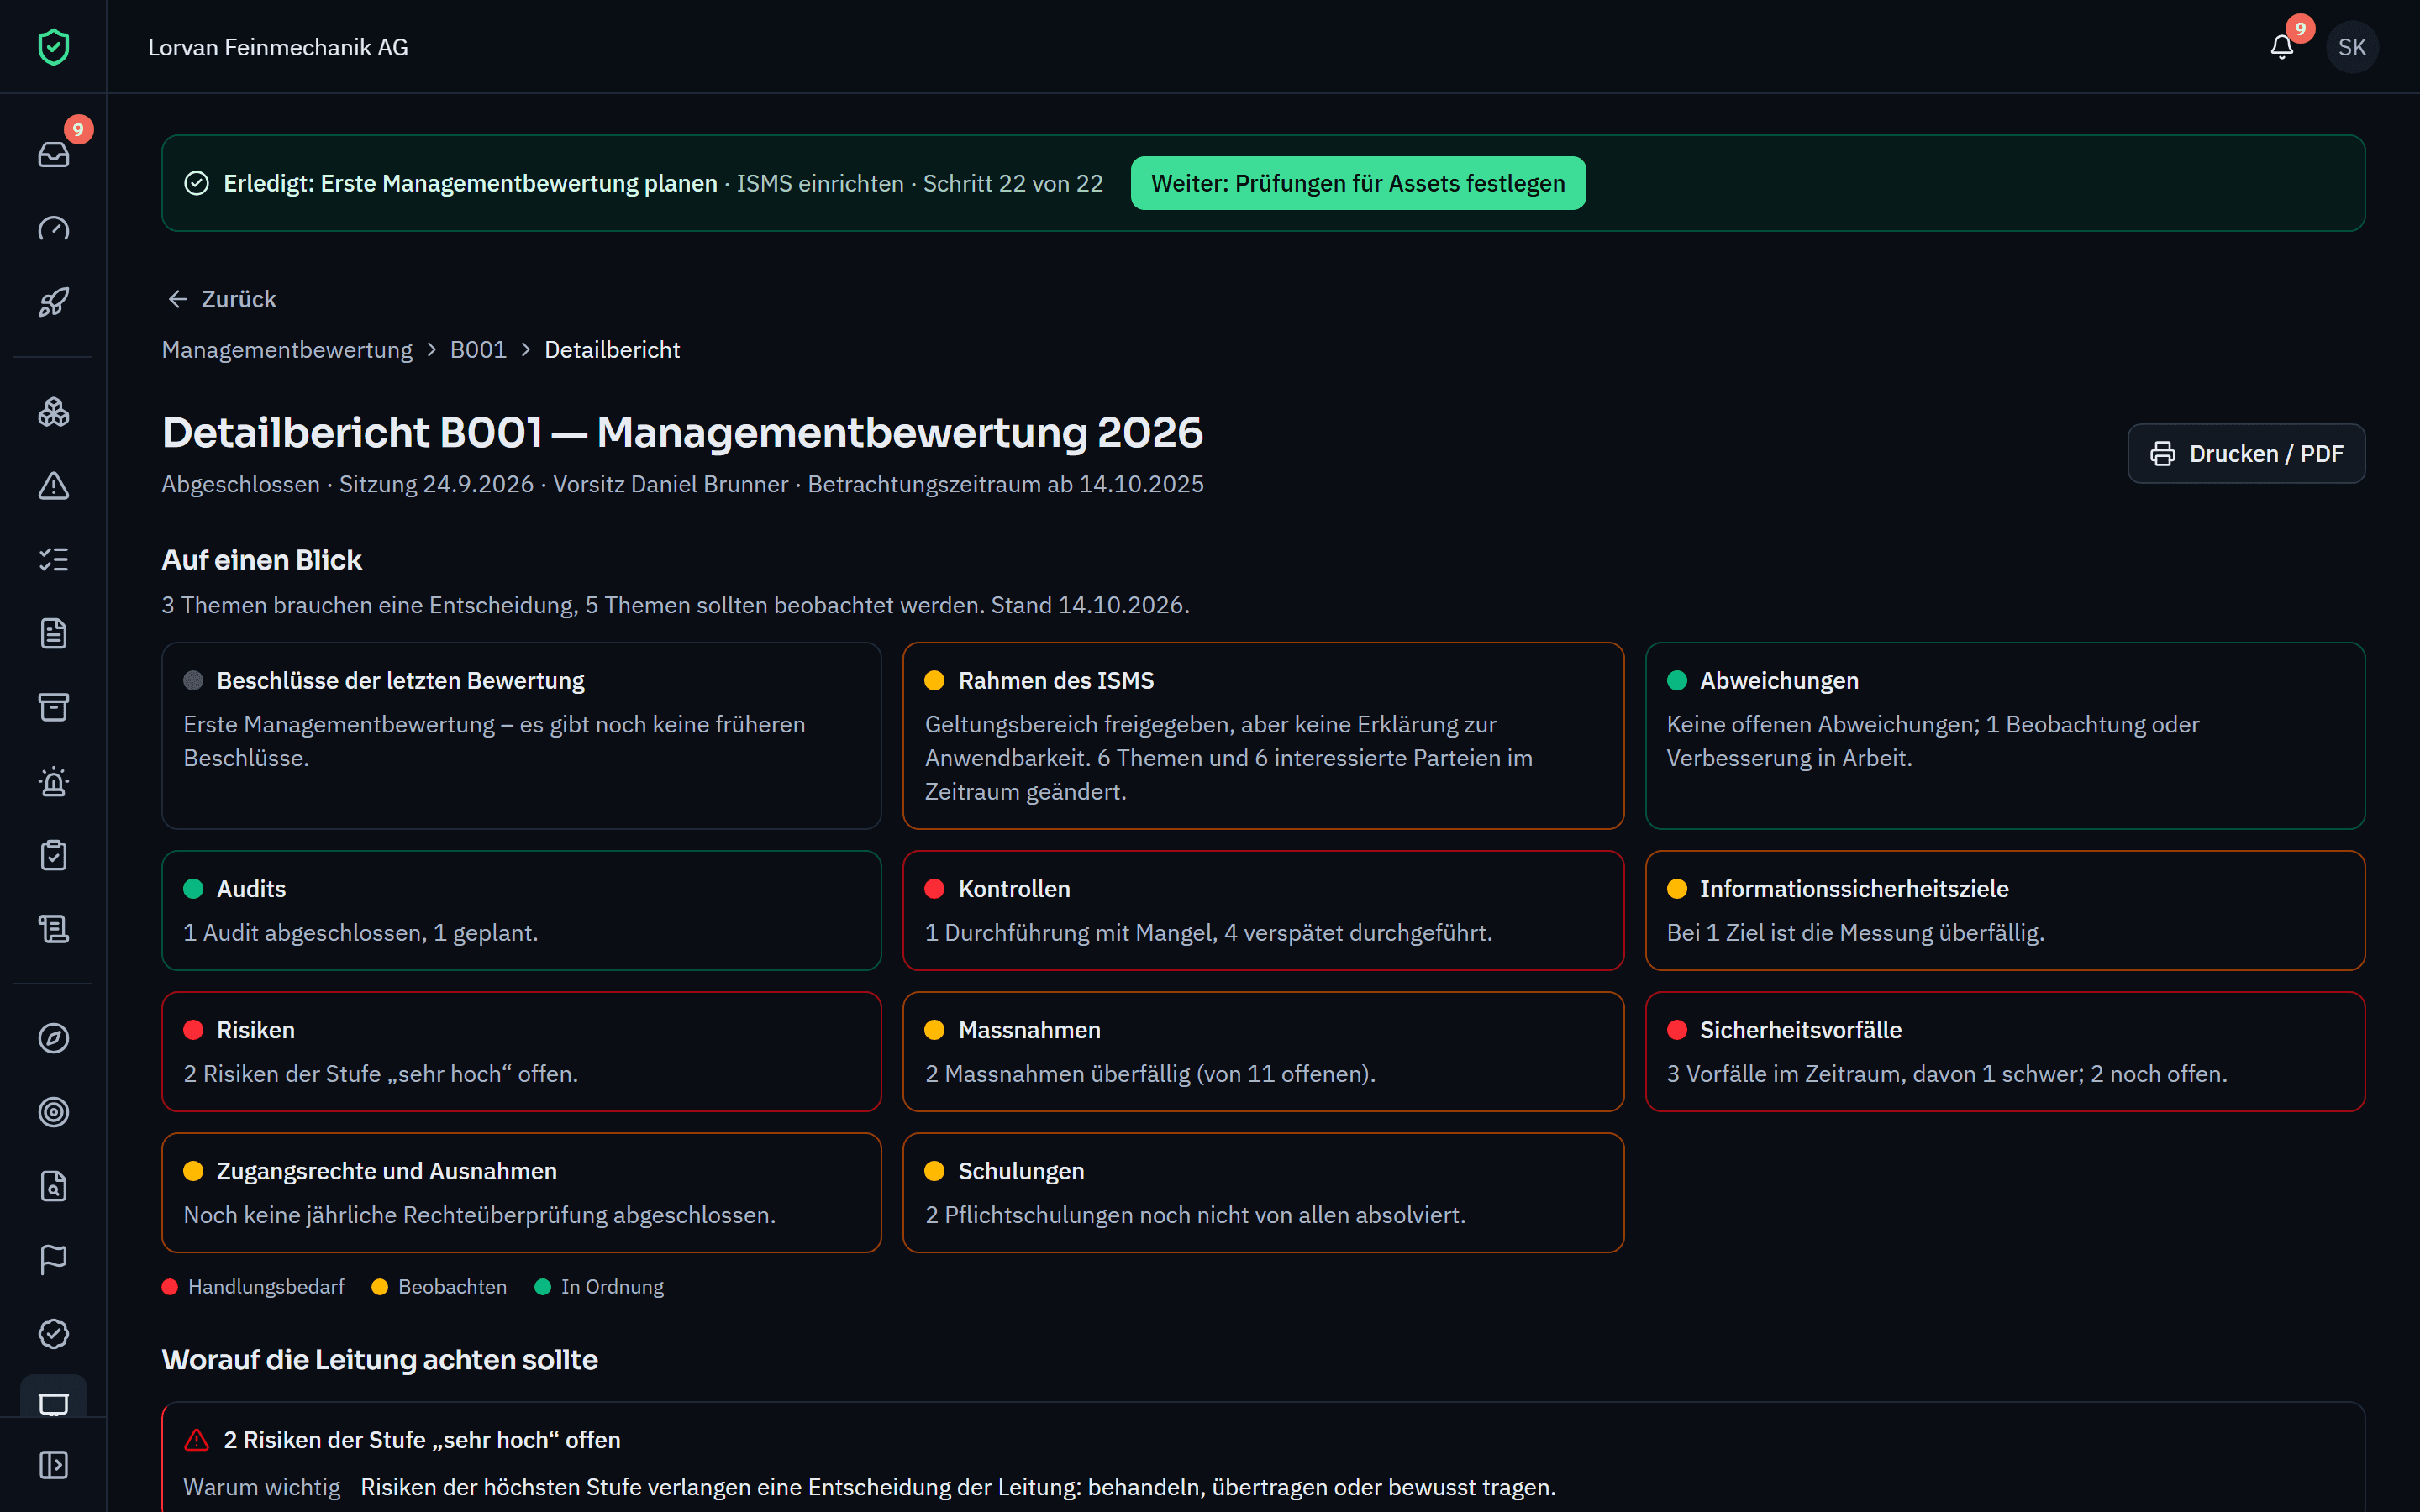
Die Eingaben nach ISO/IEC 27001 9.3 werden aus dem System zusammengestellt und eingefroren: Feststellungen, Audits, Risiken, Ziele, Vorfälle, Ausnahmen, Kontext und mehr. Die Leitung erhält eine Übersicht mit Ampel je Thema.
Vor dem Zertifizierungsaudit die Lücken kennen.
Erkenntnisse aus Vorfällen als Feststellung.
Eine Person, die ihre Unabhängigkeit vom geprüften Bereich bestätigt. Varmo hält die Unabhängigkeitserklärung fest; die Rolle «Revision & Audit» kann alles lesen, aber nichts ändern.
ISO/IEC 27001 verlangt sie in geplanten Abständen, in der Praxis meist jährlich. Varmo stellt die Eingaben zum Stichtag zusammen und friert sie ein, damit der Bericht nachvollziehbar bleibt.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.