Preise
Pakete von Starter bis Ultimate, 30 Tage kostenlos testen.
Ein ISMS nach ISO/IEC 27001 lässt sich mit Word und Excel führen, bis Freigaben, Fristen und Nachweise über viele Dateien verteilt sind. Varmo bringt Norm und Ablauf zusammen: Jede Anforderung hat ihren Platz, jede Person ihre Pendenzen.
Die Norm schreibt kein Werkzeug vor. Sie verlangt dokumentierte Informationen, nachvollziehbare Entscheide und einen Kreislauf aus Planen, Umsetzen, Prüfen und Verbessern. Ein Tool hilft, wenn die Nachweise im Ablauf entstehen, statt vor dem Audit zusammengetragen zu werden.
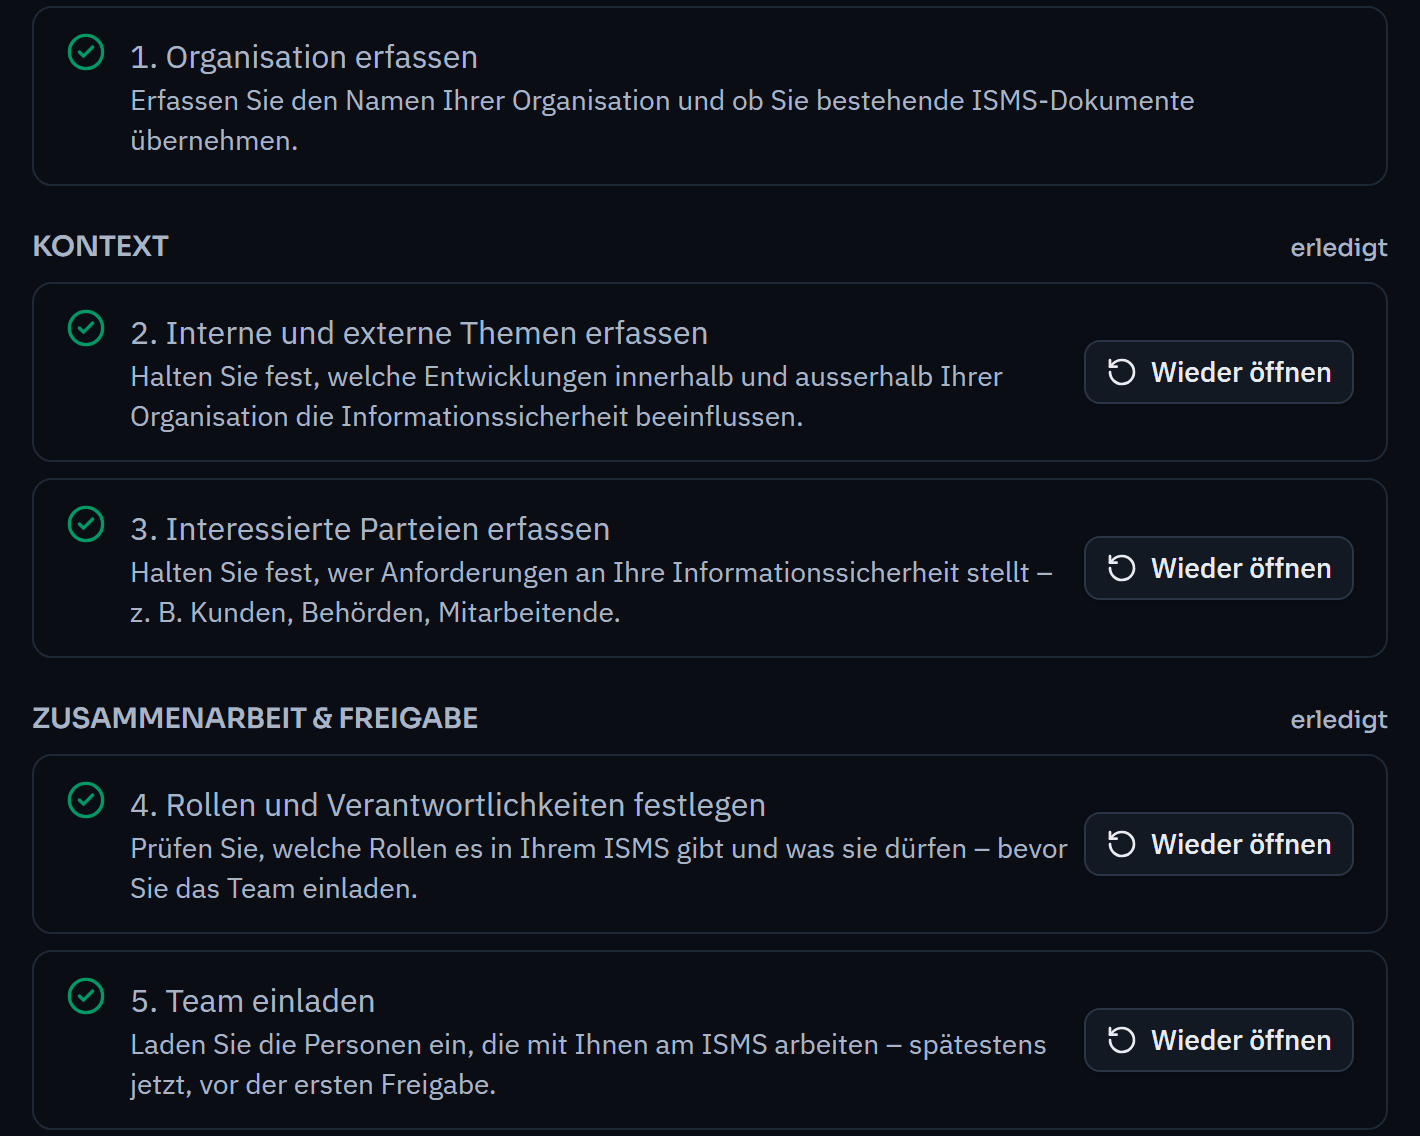
Der Einrichtungsassistent führt in 22 Schritten durch den Aufbau: Organisation, Kontext, Freigaben, Risikomethodik, Kataloge, Assets, Vorfälle, internes Audit und Managementbewertung. Jeder Schritt erklärt, worum es geht und warum.
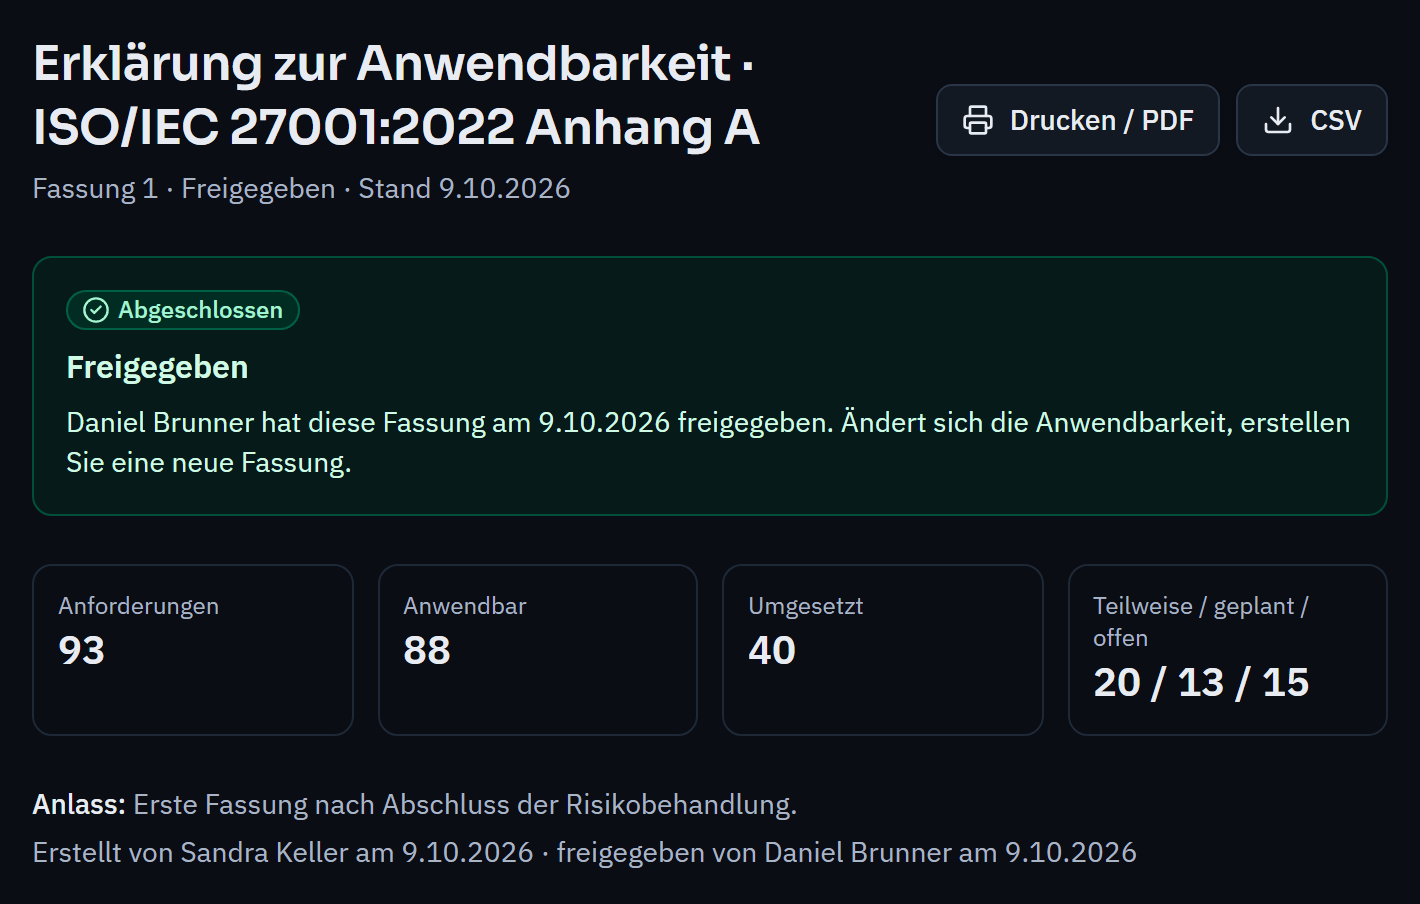
Risiken bewerten Sie nach BSI-Standard 200-3 oder nach eigener Matrix und legen die Behandlung fest. Die Anforderungen aus Anhang A wählen Sie über die Risikobehandlung; daraus entsteht die Erklärung zur Anwendbarkeit, die Sie freigeben, drucken und als CSV exportieren.
Jede Person sieht, was sie tun muss: Massnahme umsetzen, Kontrolle durchführen, Richtlinie zur Kenntnis nehmen, Risiko überprüfen. Der Hinweis „Wie geht es weiter?“ zeigt in jedem Ablauf, wer als Nächstes dran ist.
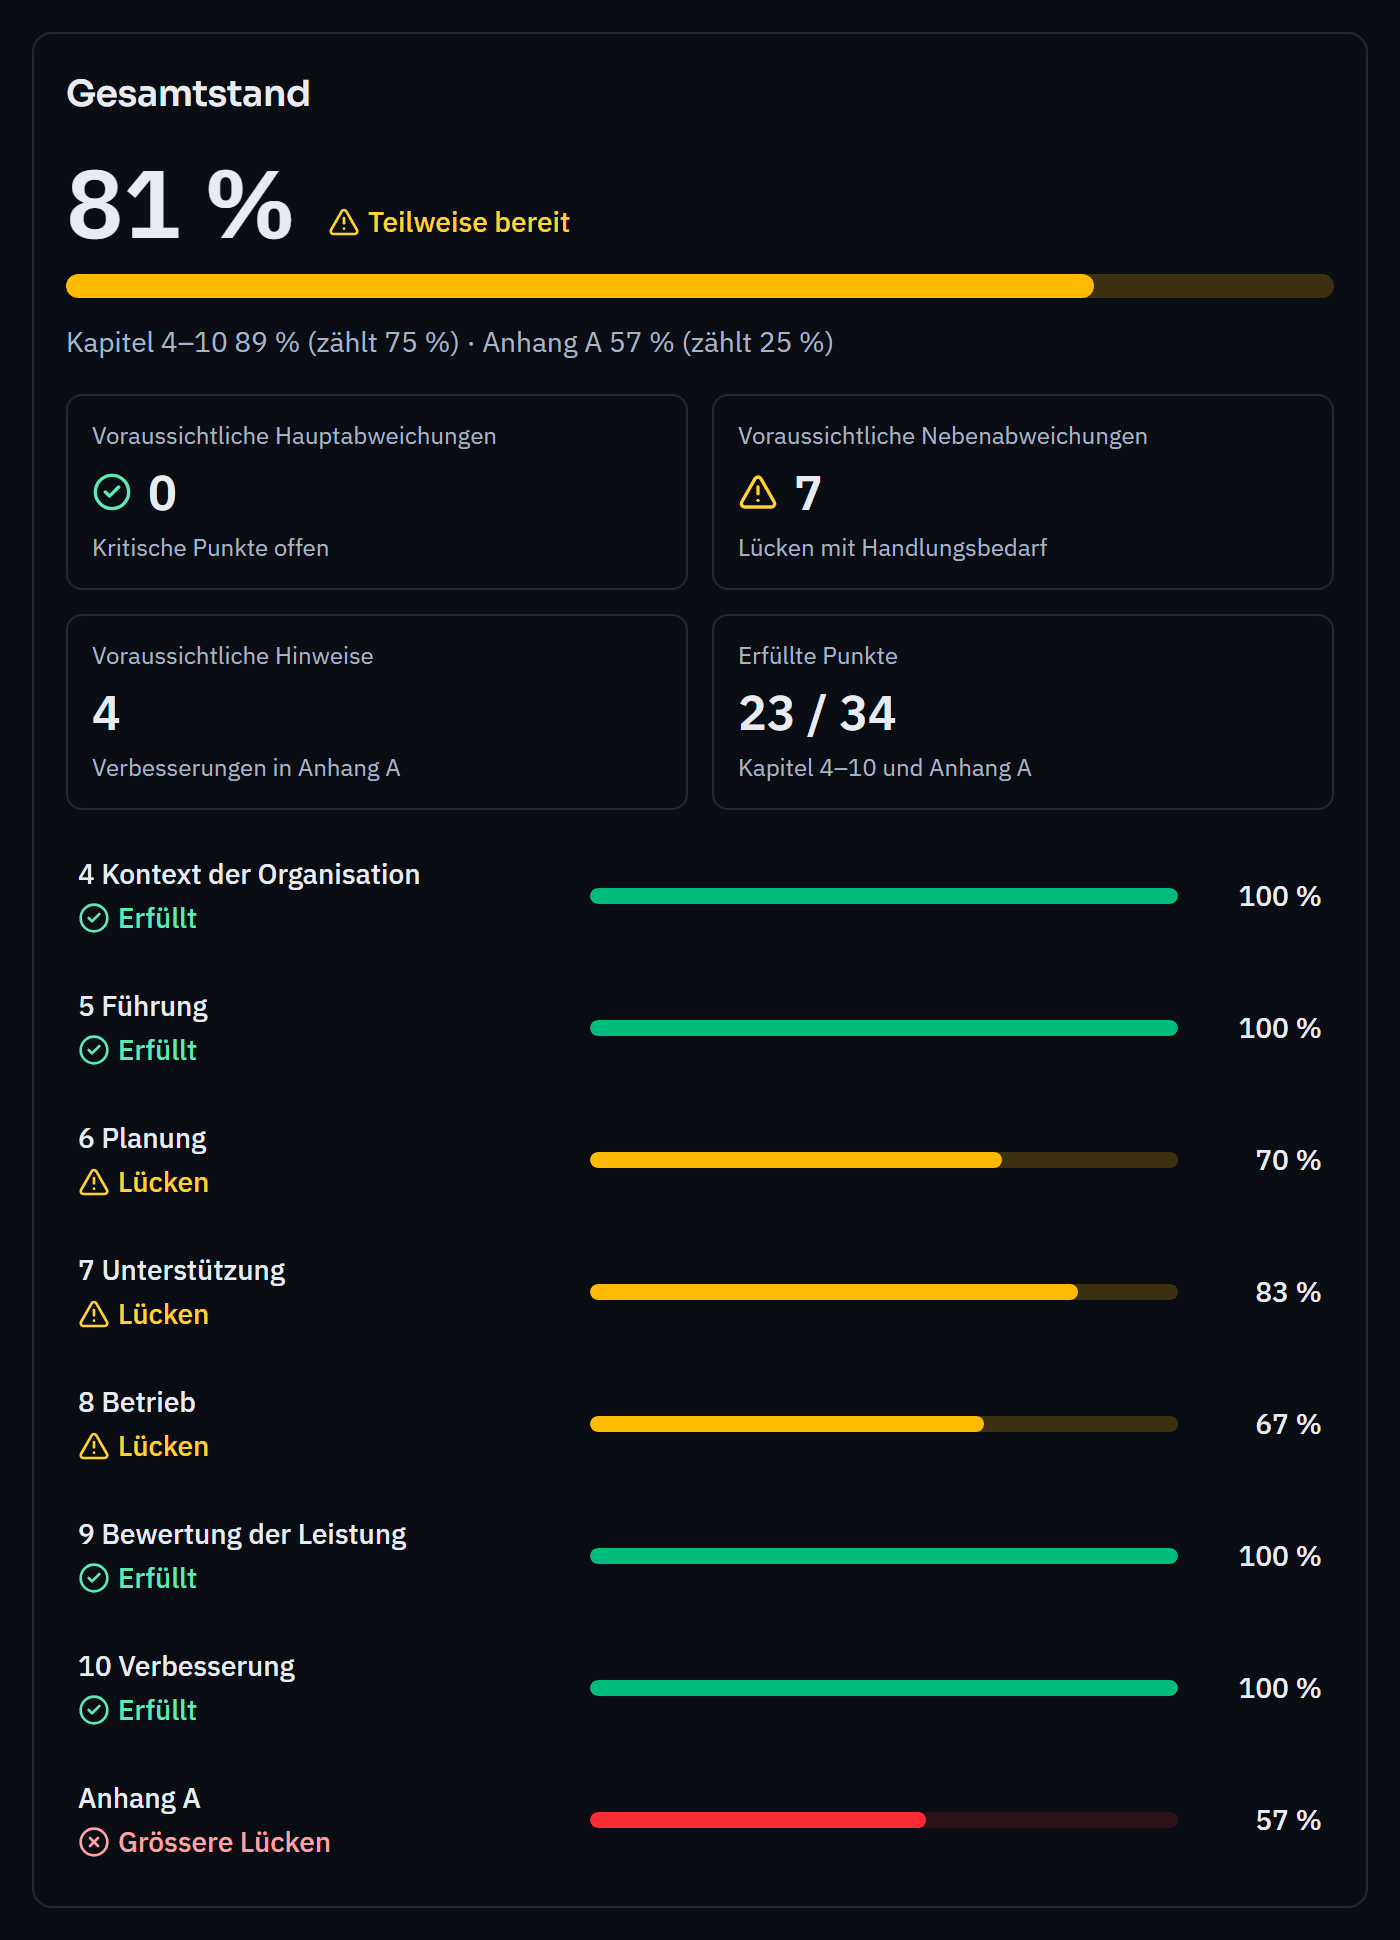
In allen Paketen prüft der Readiness-Check aus Ihren Daten 26 Punkte zu den Kapiteln 4 bis 10 und bis zu 7 zu Anhang A und hält jeden Stand als Bericht fest. Das Zertifikat selbst erteilt eine akkreditierte Zertifizierungsstelle.
Ab dem Paket Business ordnet die Software gleiche Anforderungen weiterer Kataloge einander zu, etwa NIS2, dem IKT-Grundschutz (Schweiz) oder Grundschutz++ des BSI; NIST, FINMA-RS 2023/1 und DORA kommen mit dem Paket Pro dazu. So setzen Sie einmal um und weisen mehrfach nach.
Starter, Business und Pro kosten je nach Zahl der aktiven Personen, Ultimate gibt es auf Anfrage. Die Testphase dauert 30 Tage, ist kostenlos und enthält alle Funktionen. Danach wählen Sie ein Paket; ohne Kauf wird das Konto eingefroren, Lesen und Exportieren bleiben möglich.
Pakete von Starter bis Ultimate, 30 Tage kostenlos testen.
Der Weg bis zum externen Audit.
Kostenlos, in rund 5 Minuten.
Excel und Word, Dokumentenablage, GRC-Suite oder Varmo.
Inhaltlich keiner. Beide Begriffe meinen eine Software, mit der Sie ein ISMS nach ISO/IEC 27001 aufbauen und betreiben. Entscheidend ist, ob das Werkzeug die ganze Norm abdeckt, von den Klauseln 4 bis 10 bis zu Anhang A, oder nur einen Teil wie Risiken oder Dokumente.
Nein. Die Norm schreibt kein Werkzeug vor. Eine Software spart vor allem Zeit beim Nachführen von Fristen, Freigaben und Nachweisen und zeigt vor dem Audit, wo noch Lücken sind.
Ja. Die Testphase dauert 30 Tage, ist kostenlos und enthält alle Funktionen. Einen ersten Eindruck, wo Ihr ISMS steht, gibt der kostenlose Selbsttest auf der Website.
Wie nah sind Sie an ISO/IEC 27001?
Testen Sie 30 Tage kostenlos mit allen Funktionen, ohne Kreditkarte. Oder wir zeigen Ihnen in einer persönlichen Demo den Weg bis zum Readiness-Bericht, unverbindlich.