ISO/IEC 27001
Wie Varmo die Norm abbildet.
Kunden fragen nach einem Nachweis zur Informationssicherheit, die Zertifizierung nach ISO/IEC 27001 steht an, aber es gibt kein eigenes Team dafür. Varmo führt Sie durch den Aufbau und hält den Betrieb schlank.
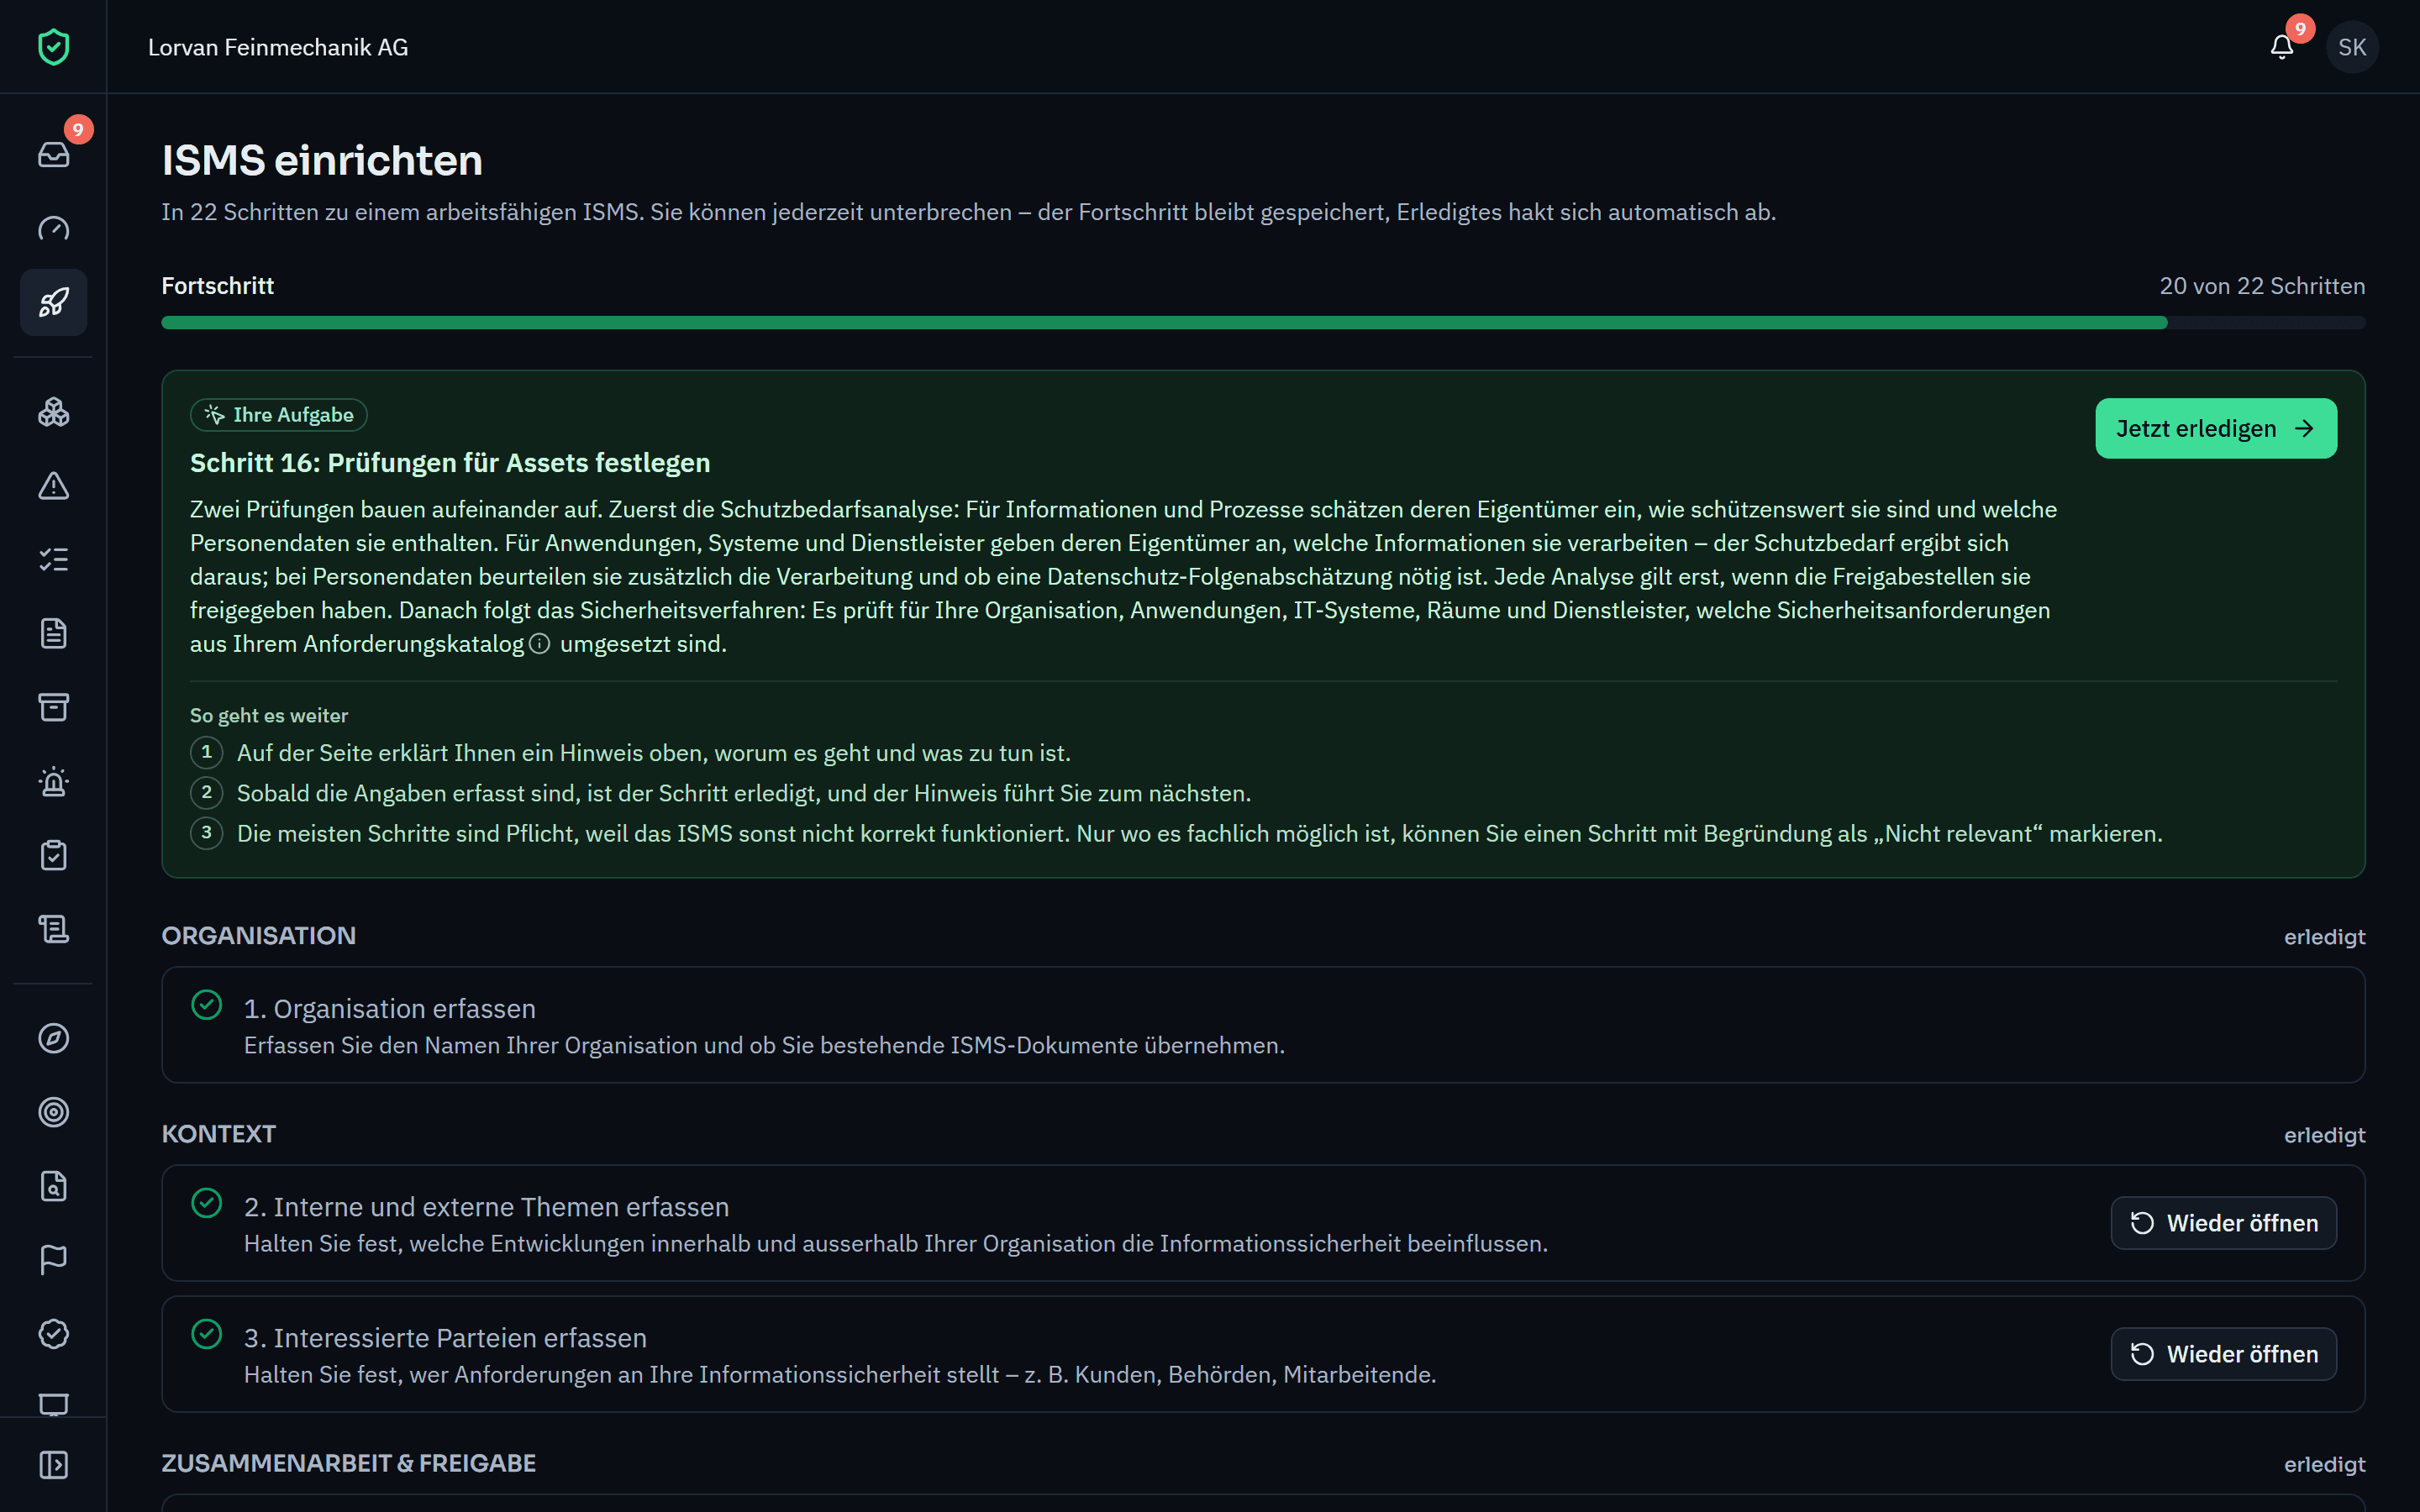
Der Einrichtungsassistent führt Schritt für Schritt durch den Aufbau: Organisation, Kontext, Freigaben, Risikomethodik, Kataloge, Asset-Struktur und die ersten Assets. Jeder Schritt erklärt, worum es geht und warum.
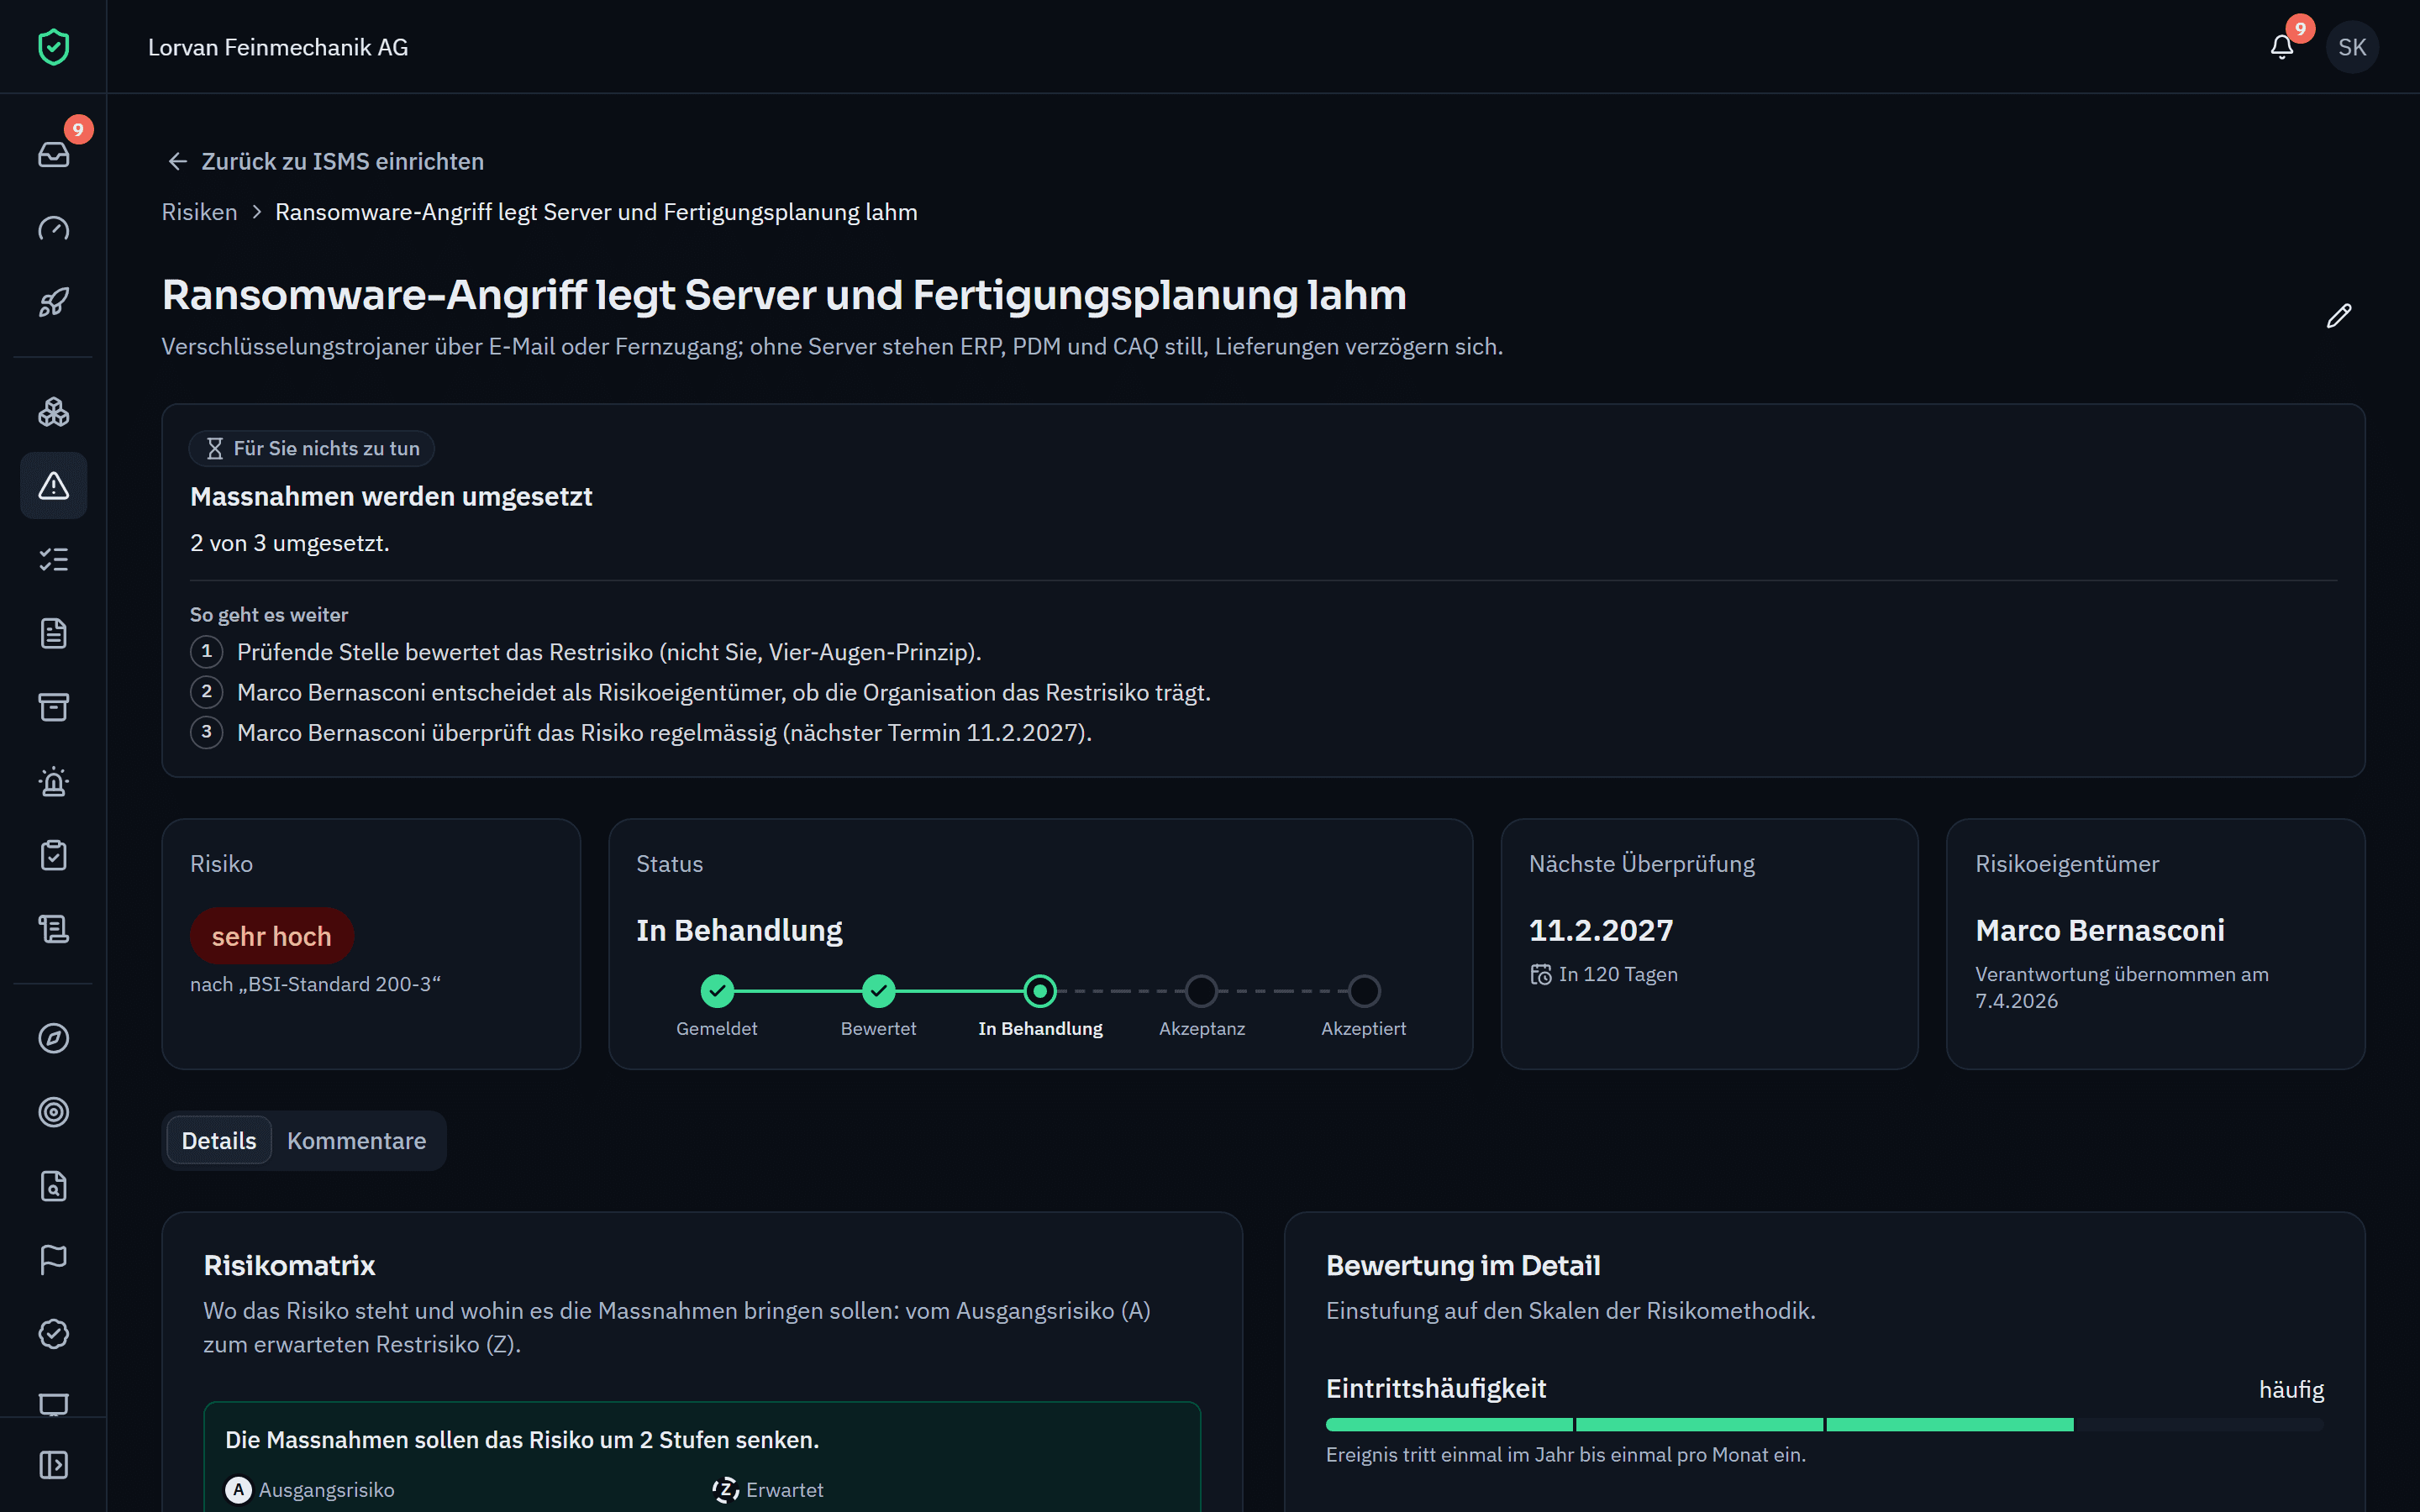
Die Eigentümer der Systeme beurteilen den Schutzbedarf, die Risikoanalyse bewertet Gefährdungen wie Ransomware oder den Ausfall eines Dienstleisters. Für jedes Risiko steht fest, wer als Nächstes etwas tun muss.
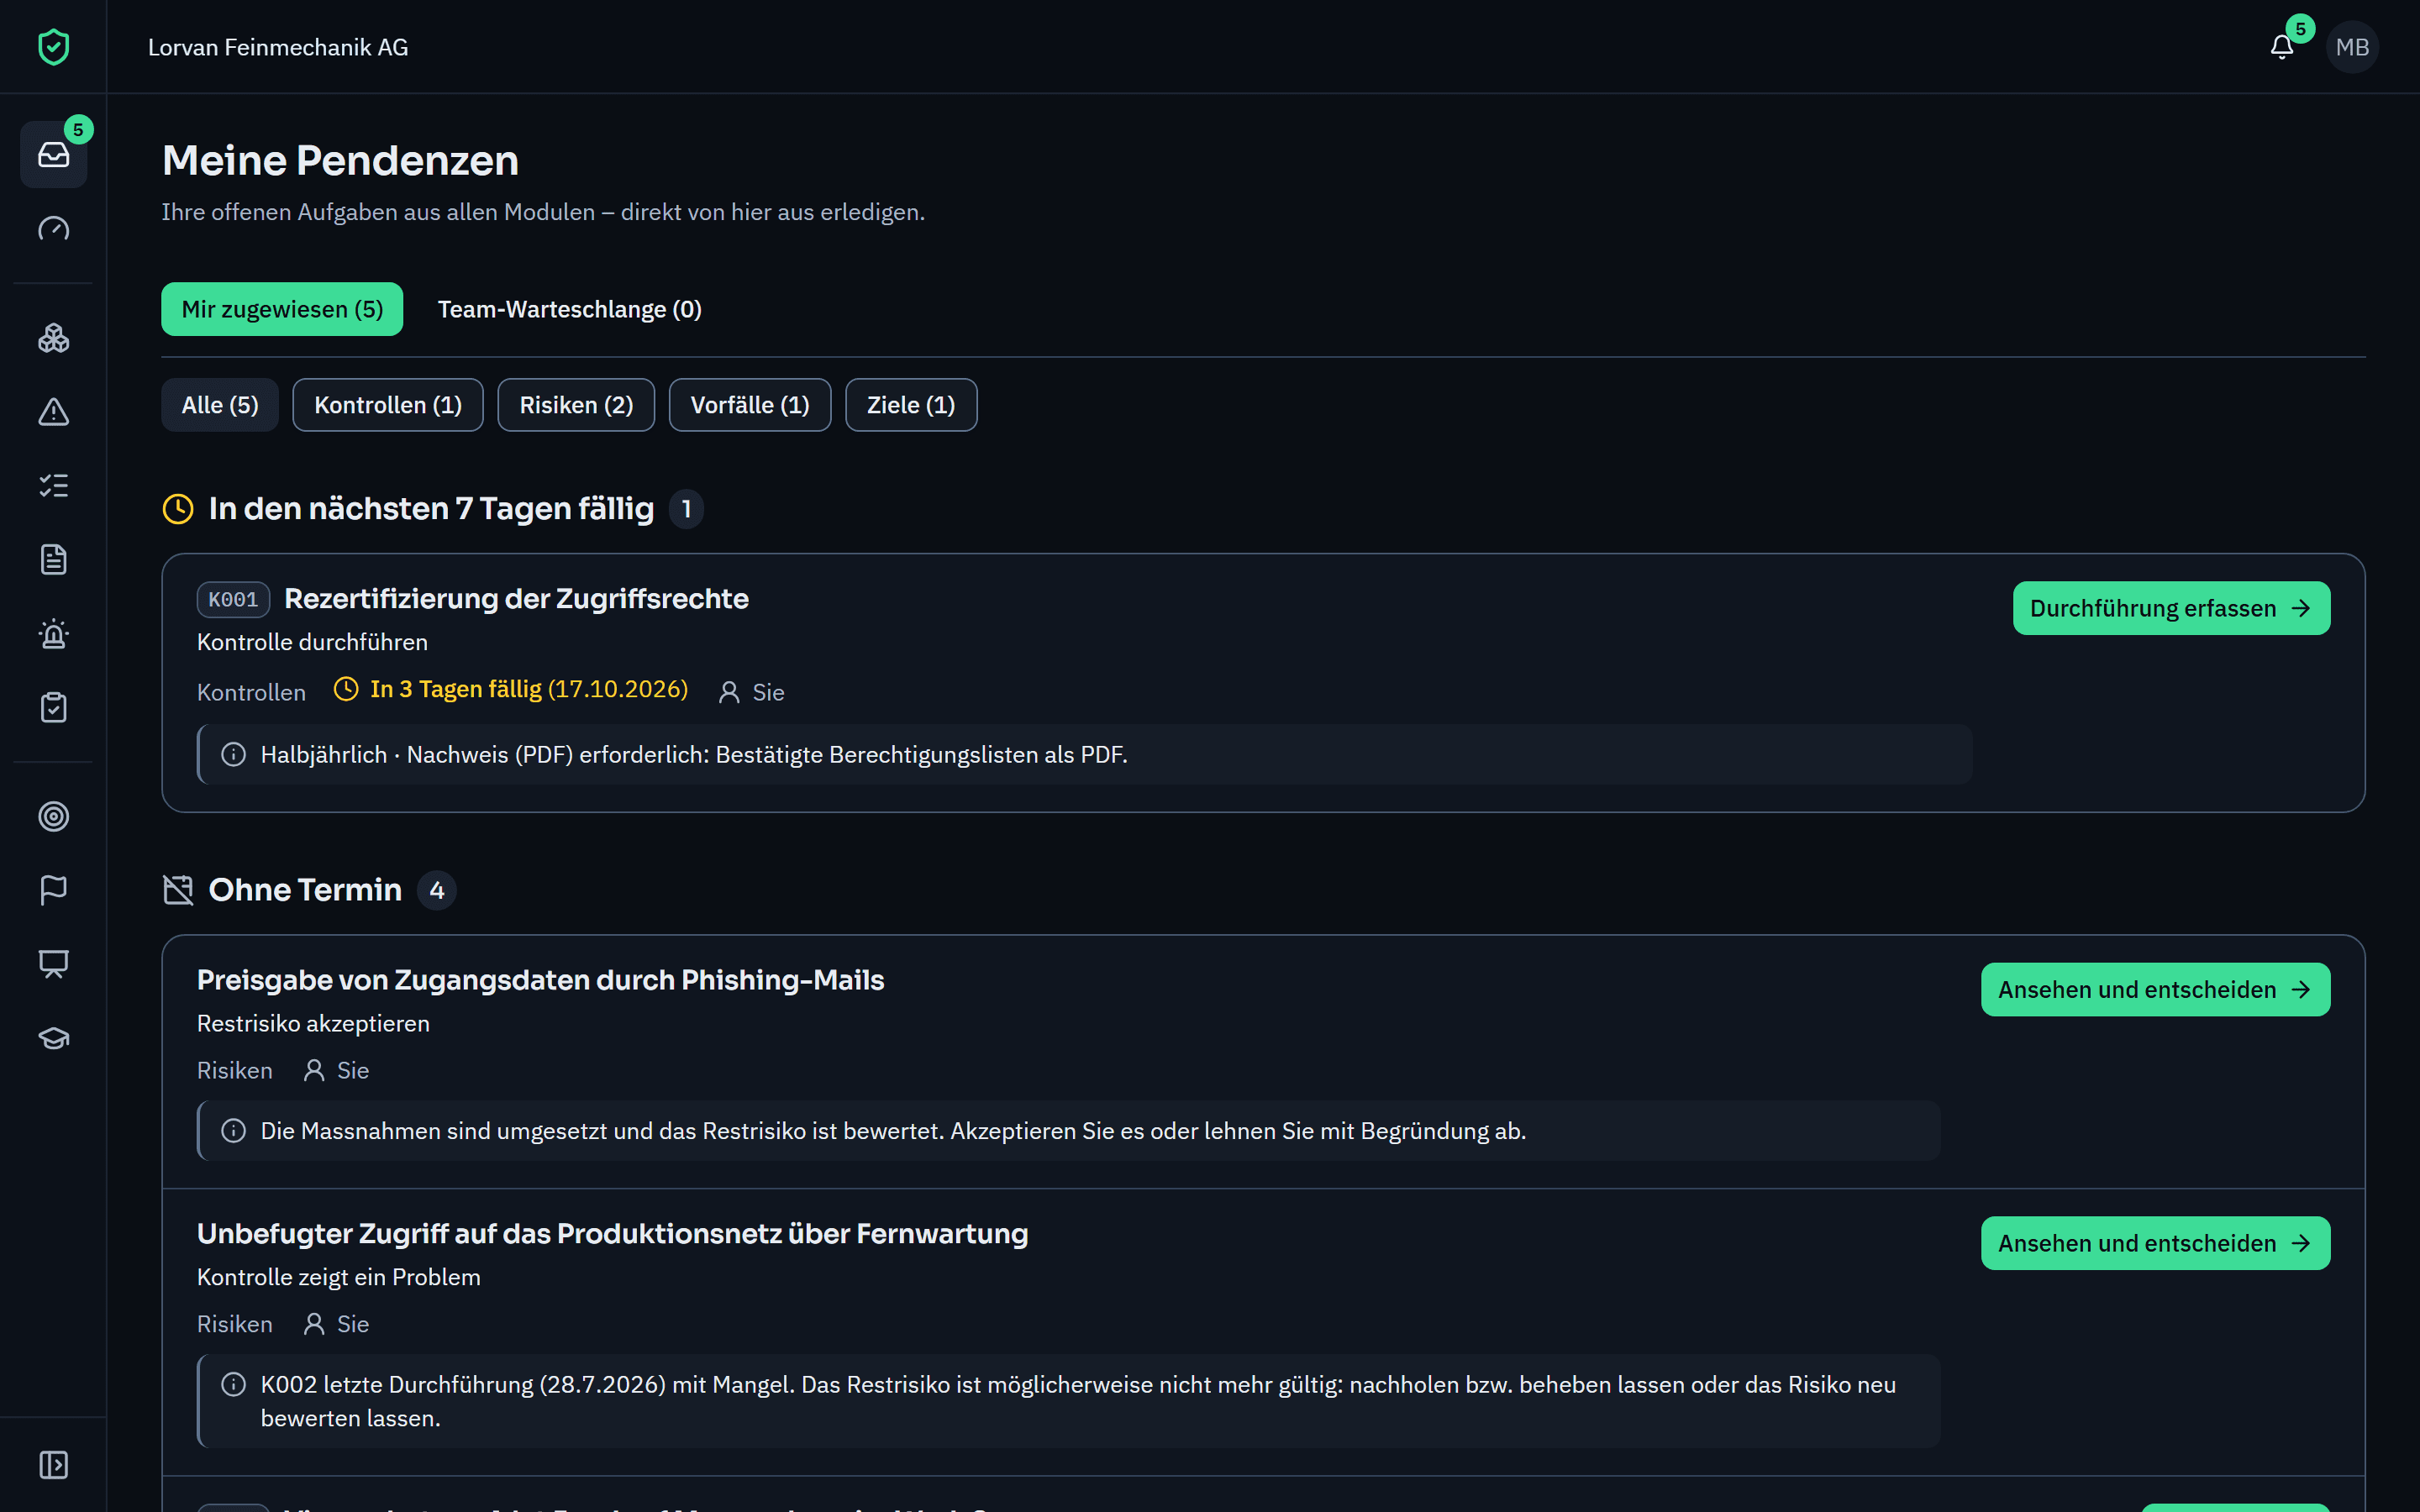
Jede Person sieht ihre Pendenzen: Massnahme umsetzen, Kontrolle durchführen, Richtlinie zur Kenntnis nehmen, Risiko überprüfen. Was überfällig ist, fällt auf, auch auf dem Handy.
In kleinen Organisationen übernimmt eine Person oft mehrere Rollen. Wo das gegen die Aufgabentrennung verstösst, wird es als begründete Ausnahme festgehalten, statt verschwiegen. Das Vier-Augen-Prinzip bei Freigaben gilt trotzdem immer.
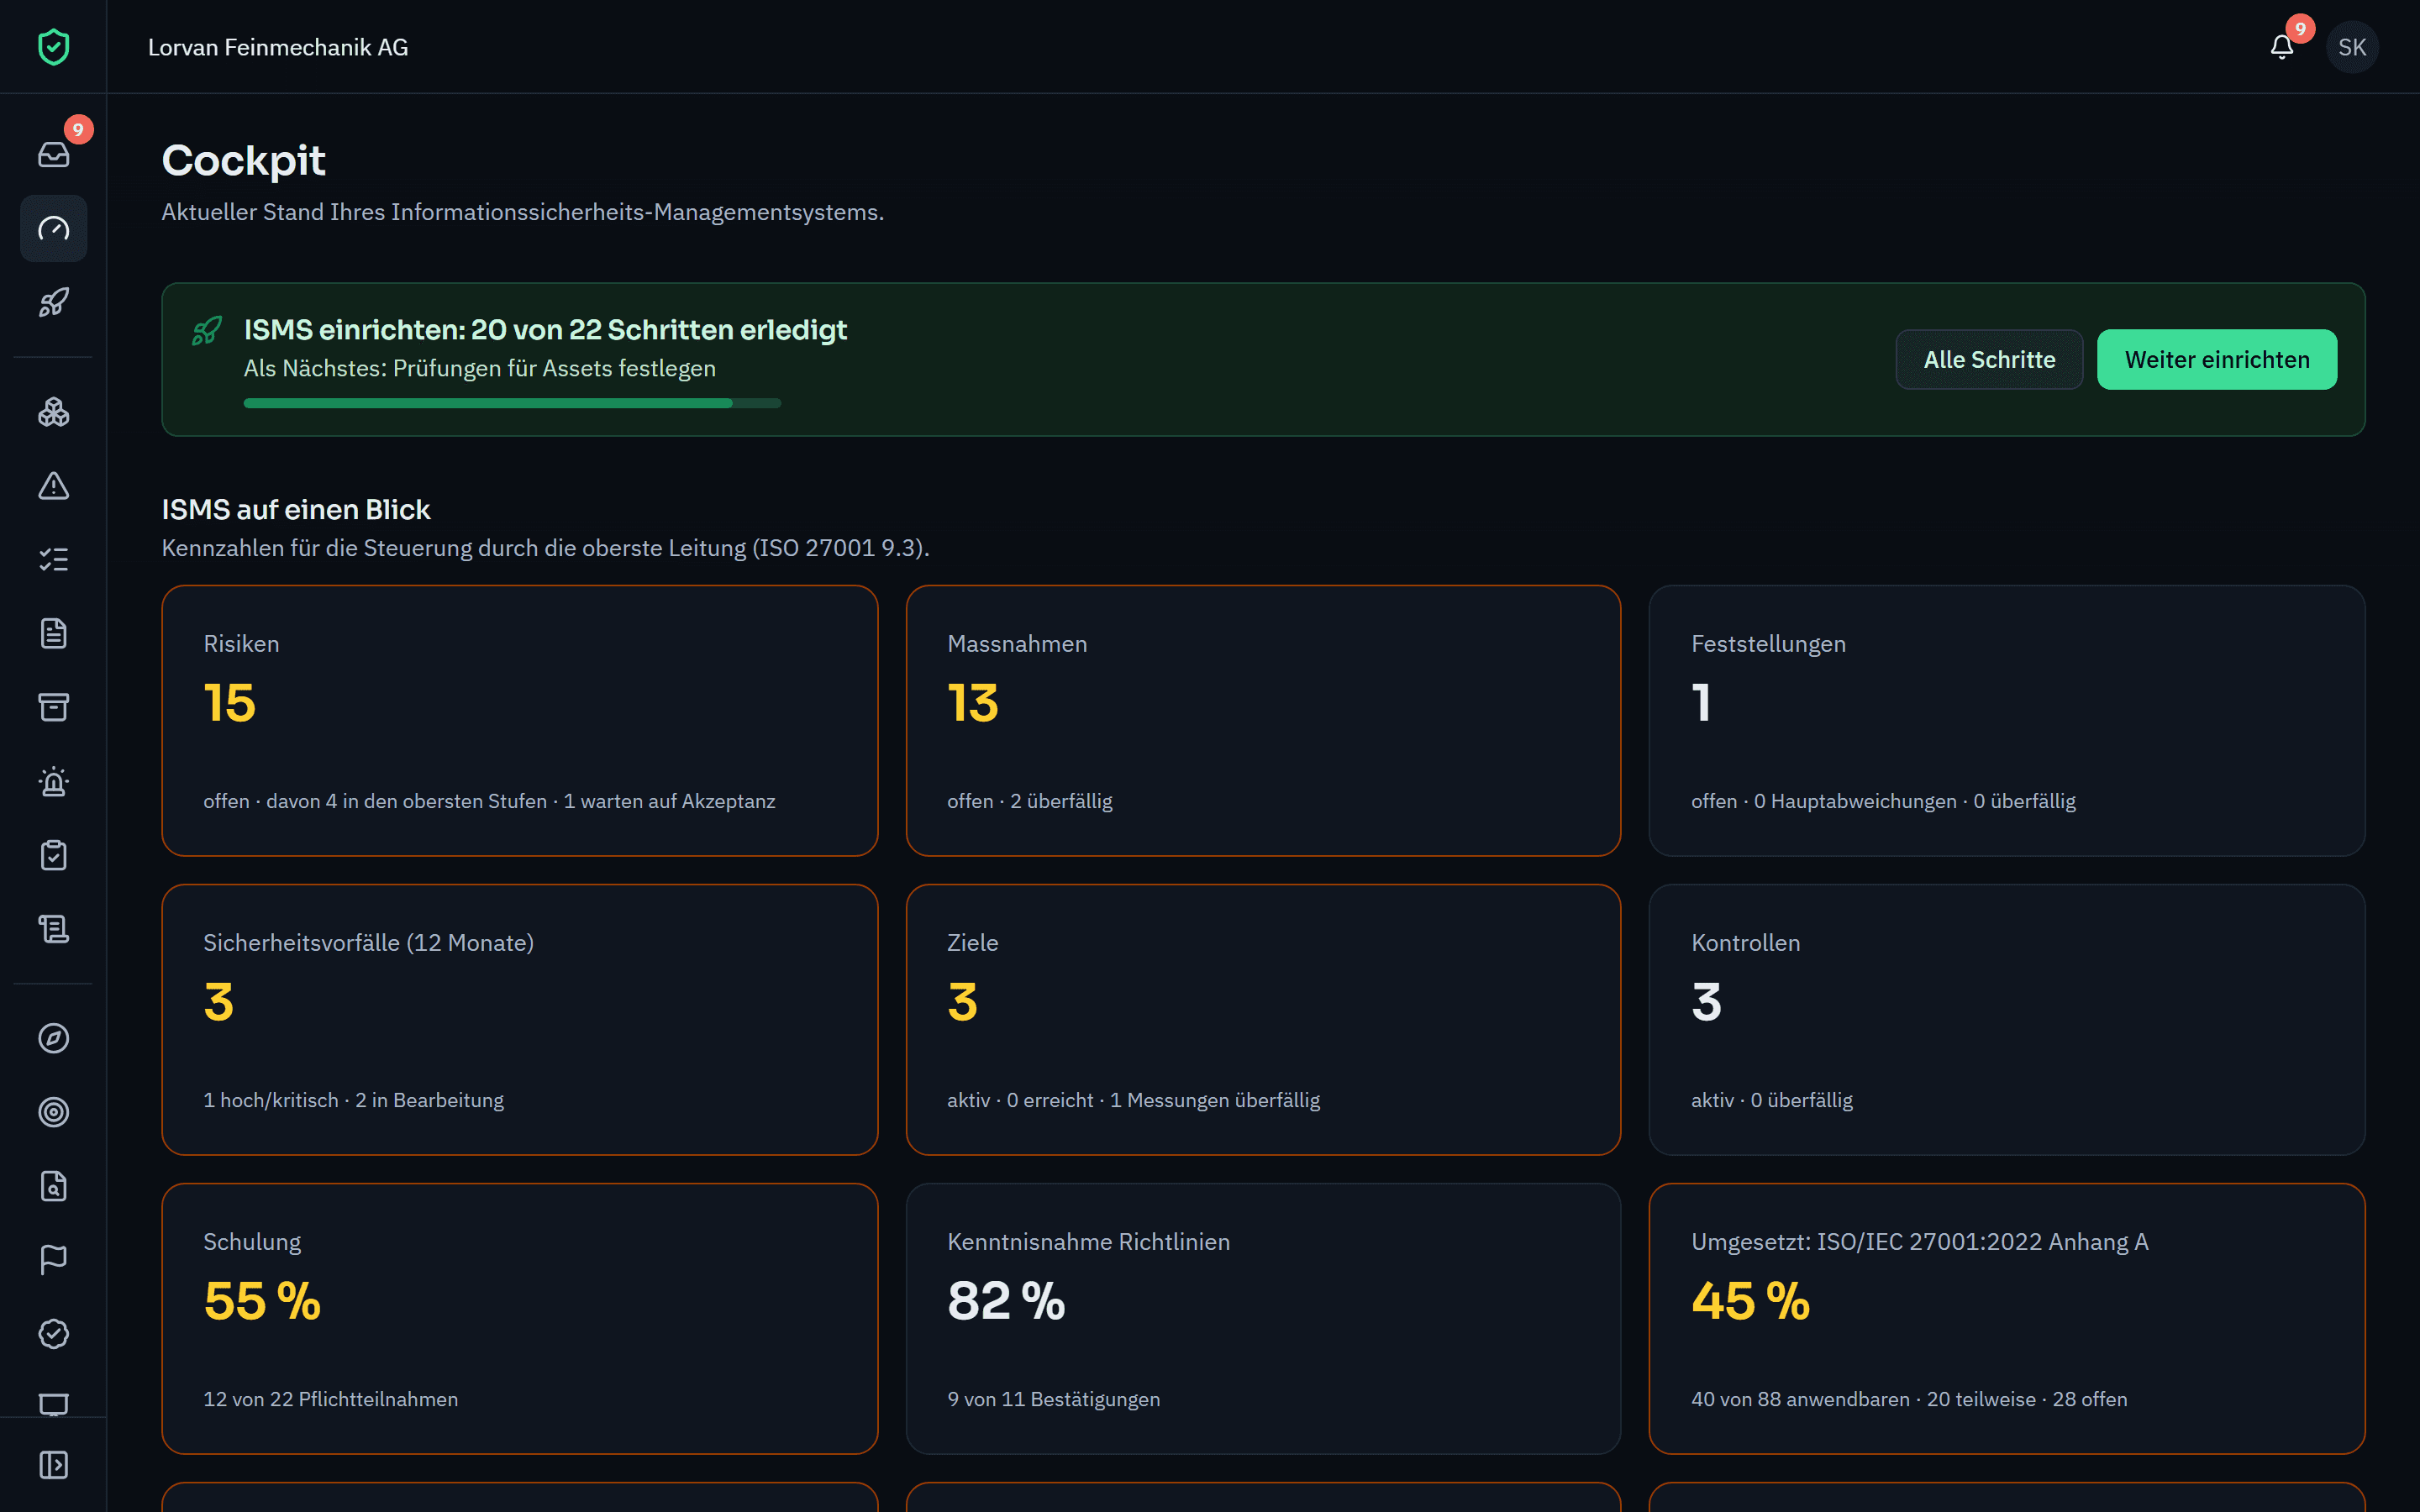
Erklärung zur Anwendbarkeit, Nachweise je Anforderung, internes Audit und Managementbewertung liegen im selben System. Ab dem Paket Pro zeigt der Readiness-Check, wo vor dem Zertifizierungsaudit noch Lücken bleiben.
Wie Varmo die Norm abbildet.
Der Assistent und die Pendenzen im Detail.
Pakete von Free bis Ultimate.
Gerade kleine Organisationen profitieren von einem geführten Ablauf, weil niemand das ISMS Vollzeit betreut. Mit dem Paket Free können Sie mit eigenen Katalogen beginnen.
Das hängt von Ihrer Erfahrung ab. Die Software strukturiert den Ablauf und erklärt jeden Schritt, sie ersetzt aber keine fachliche Beurteilung Ihrer Risiken.
Die grössten Kosten sind die Arbeitszeit der Beteiligten und, falls gewünscht, Beratung und Zertifizierungsaudit. Varmo senkt den Aufwand für Struktur, Nachweise und Erinnerungen; die Pakete und Preise stehen auf der Preisseite, Free ist kostenlos.
Sehen Sie es an Ihrem eigenen Beispiel.
In einer persönlichen Demo gehen wir Ihre Fragestellungen durch, unverbindlich. Oder Sie starten sofort mit dem Paket Free.