Informationssicherheit für KMU & öffentliche Verwaltung
ISMS-Software für ISO 27001: geführt bis zum Audit
Aus der Schweiz, für KMU und Verwaltung: Assets, Risiken, Massnahmen und Nachweise in einem System, das Sie Schritt für Schritt durch die Norm führt. Der Readiness-Check zeigt jederzeit, wie nah Sie an der Zertifizierung sind.
Mit allen Funktionen, ohne Kreditkarte. Danach ab CHF 149 pro Monat.
- Aufgebaut nach ISO/IEC 27001
- Hosting in der Schweiz
- Mandantenfähig
Kataloge an Bord
Vom ersten Schritt bis zum Audit
Erzählen Sie Varmo von Ihrer Organisation. Ab da gibt die Norm den Takt vor, und Varmo zeigt Ihnen jeweils den nächsten Schritt.
- 01
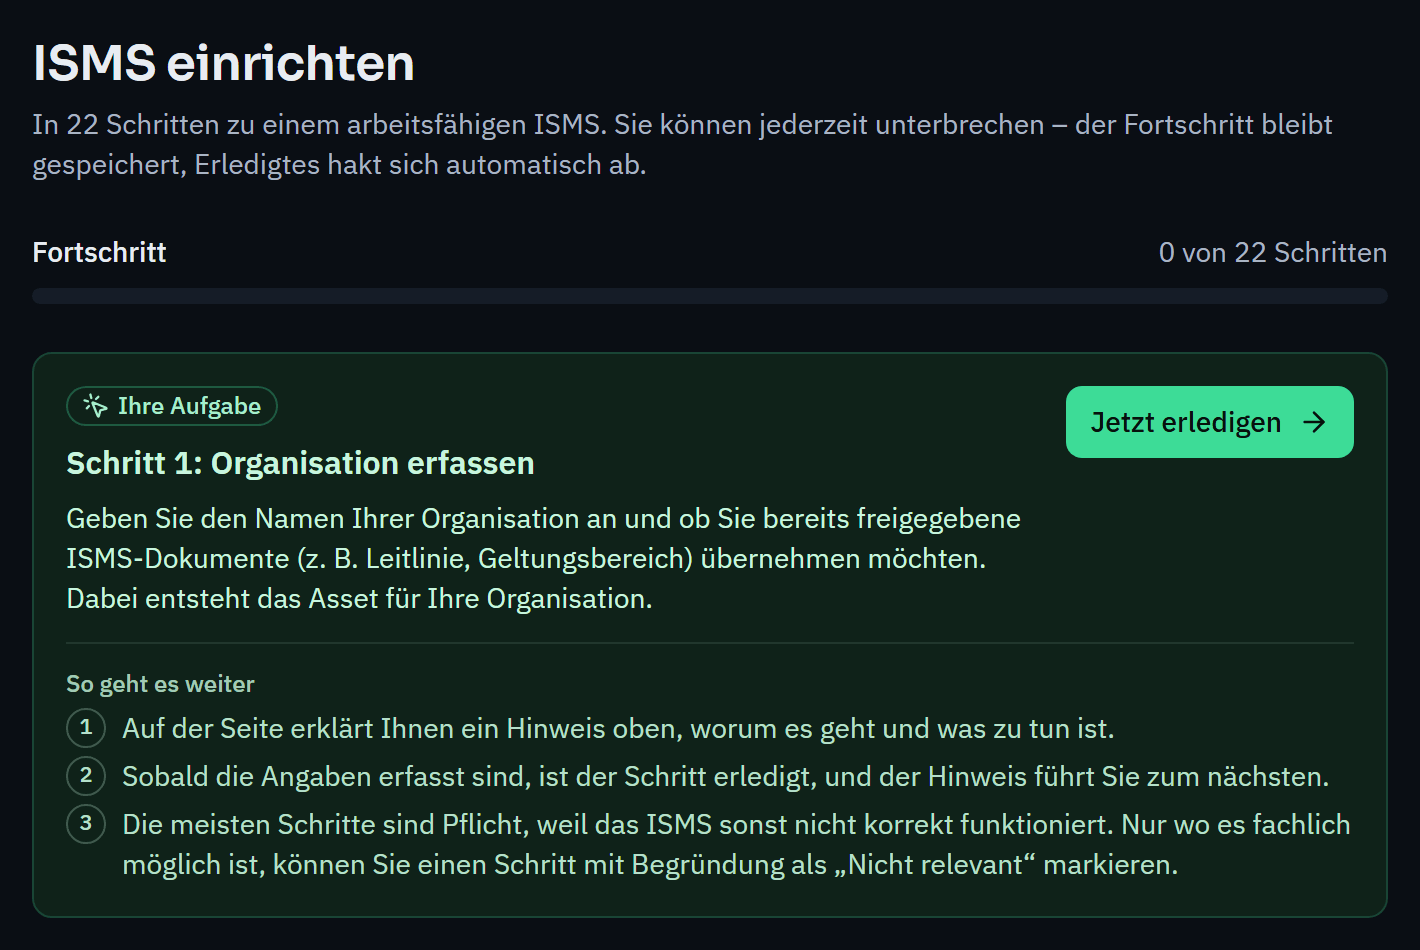
Erzählen Sie uns von Ihrer Organisation
Name, Themen, interessierte Parteien, Rollen und Team: Damit beginnt Kapitel 4. Der Einrichtungsassistent (in der App „ISMS einrichten“) führt Sie in 22 Schritten durch den Aufbau.
- 02
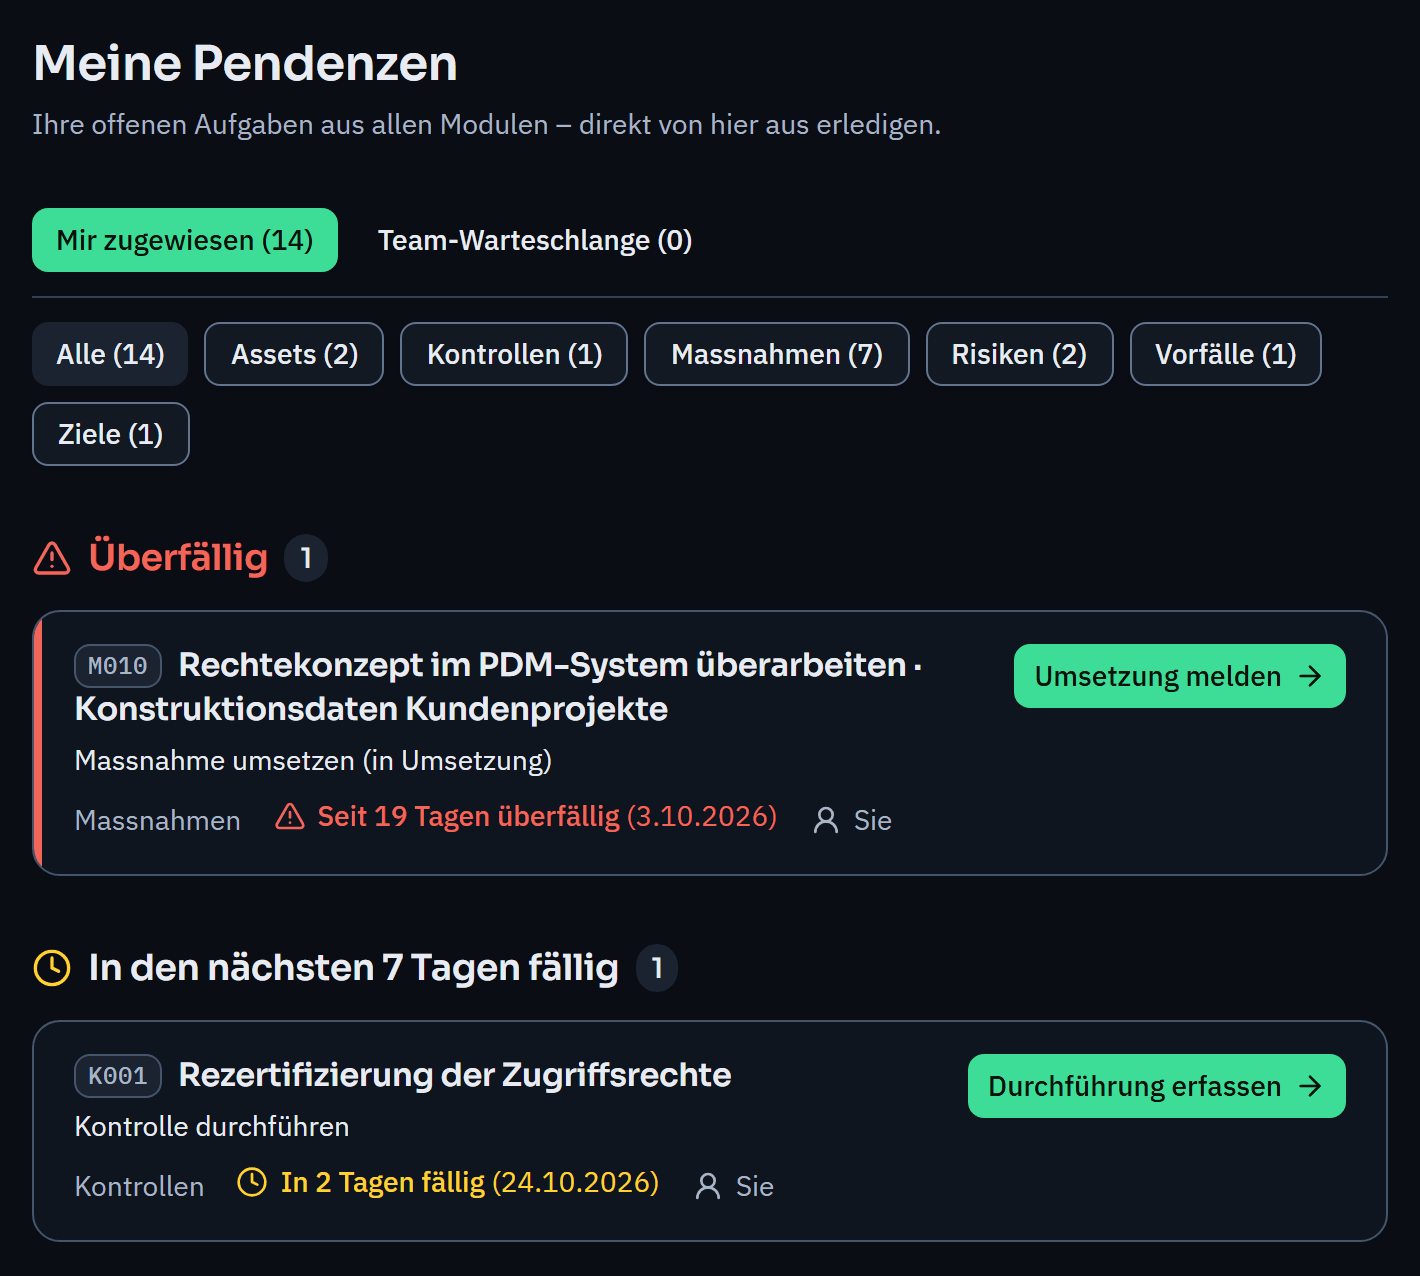
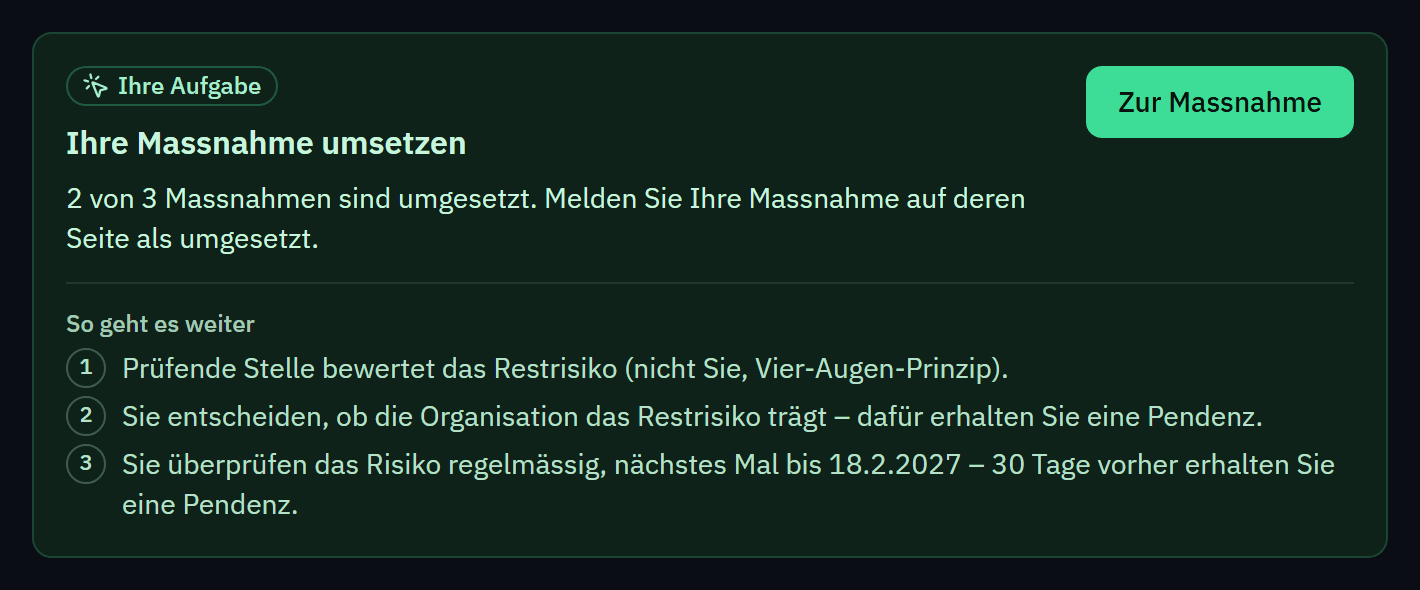
Ihre Pendenzen
Varmo zeigt jeder Person, was als Nächstes zu tun ist: Assets übernehmen, Schutzbedarf bestimmen, Behandlungspläne genehmigen, die Anwendbarkeit festlegen.
- 03
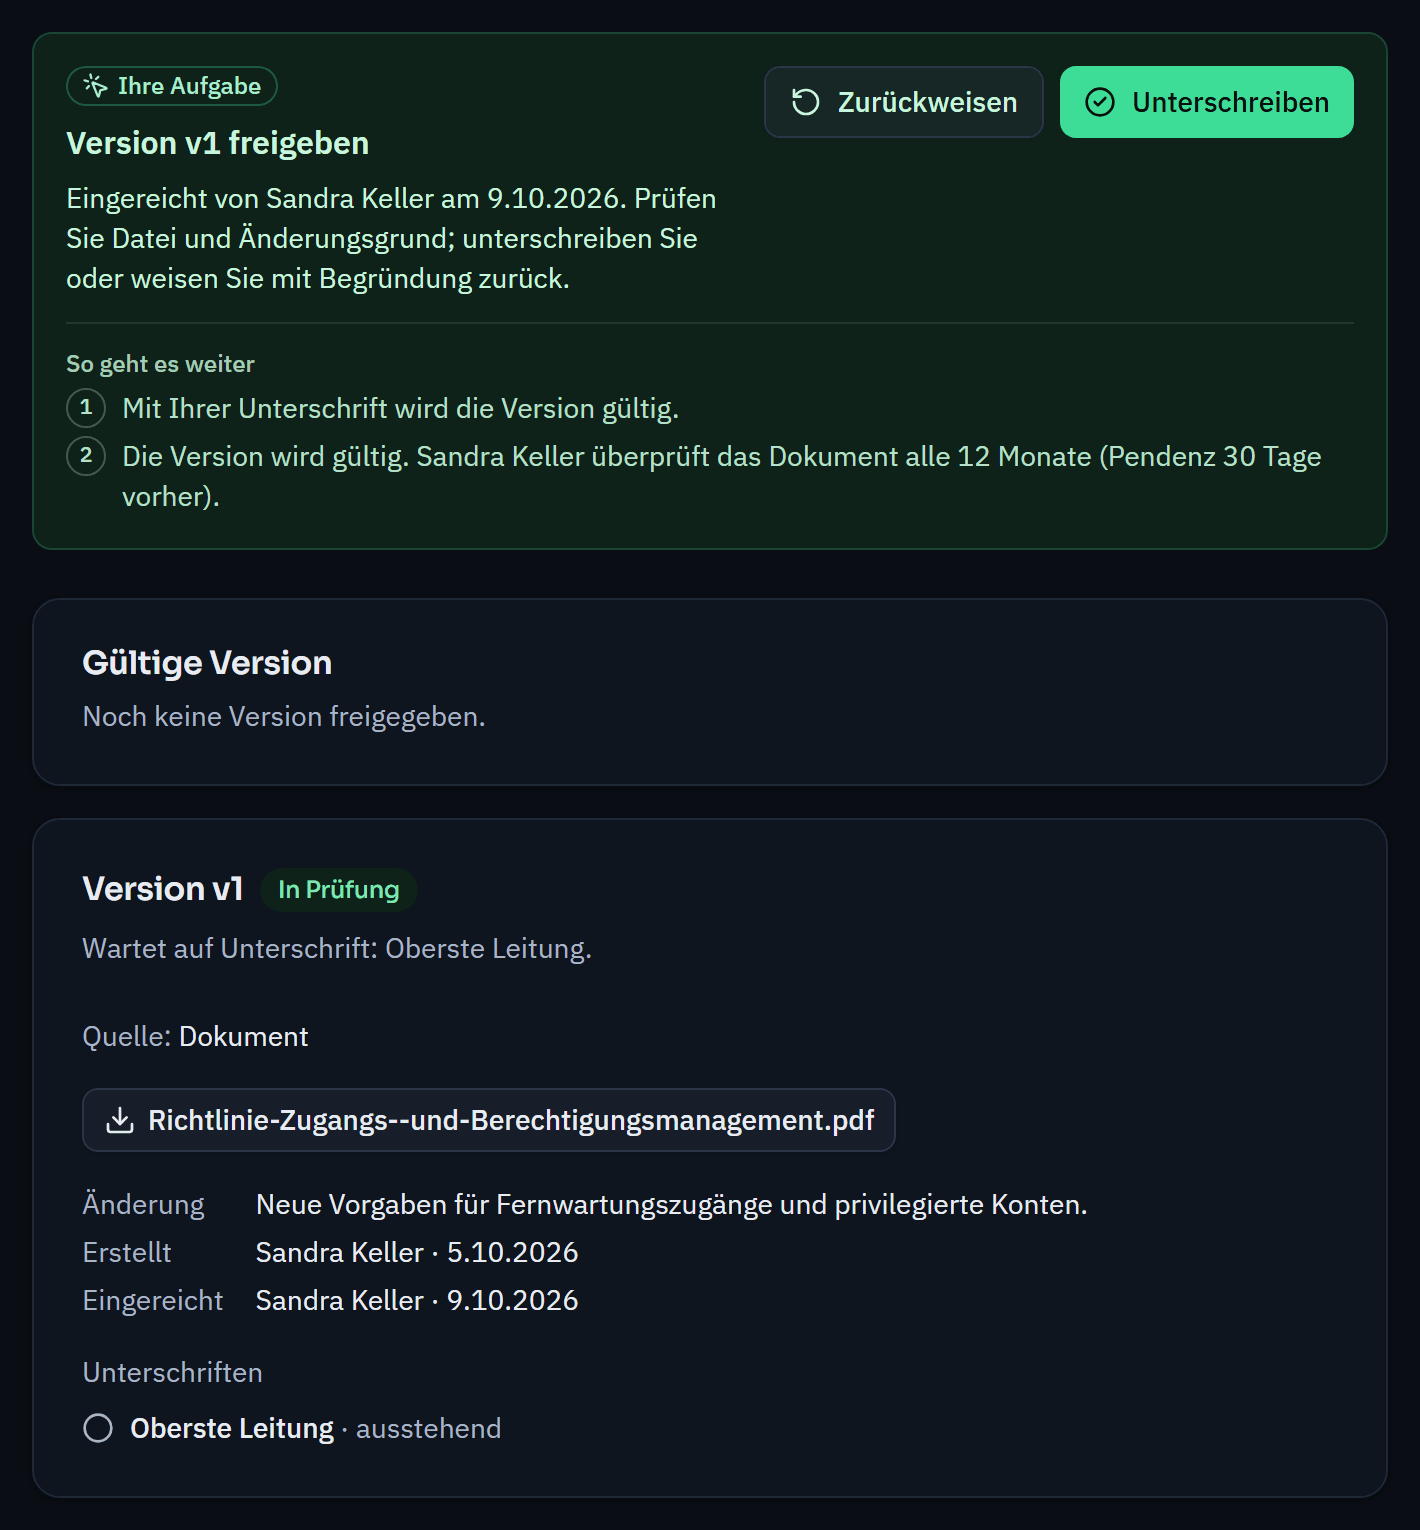
Gemeinsam umsetzen
Richtlinien, Dokumente und die Erklärung zur Anwendbarkeit gehen über Ihren Freigabeweg, immer nach dem Vier-Augen-Prinzip. Auf jeder Seite steht, wer als Nächstes dran ist.
- 04
Bereit fürs Audit
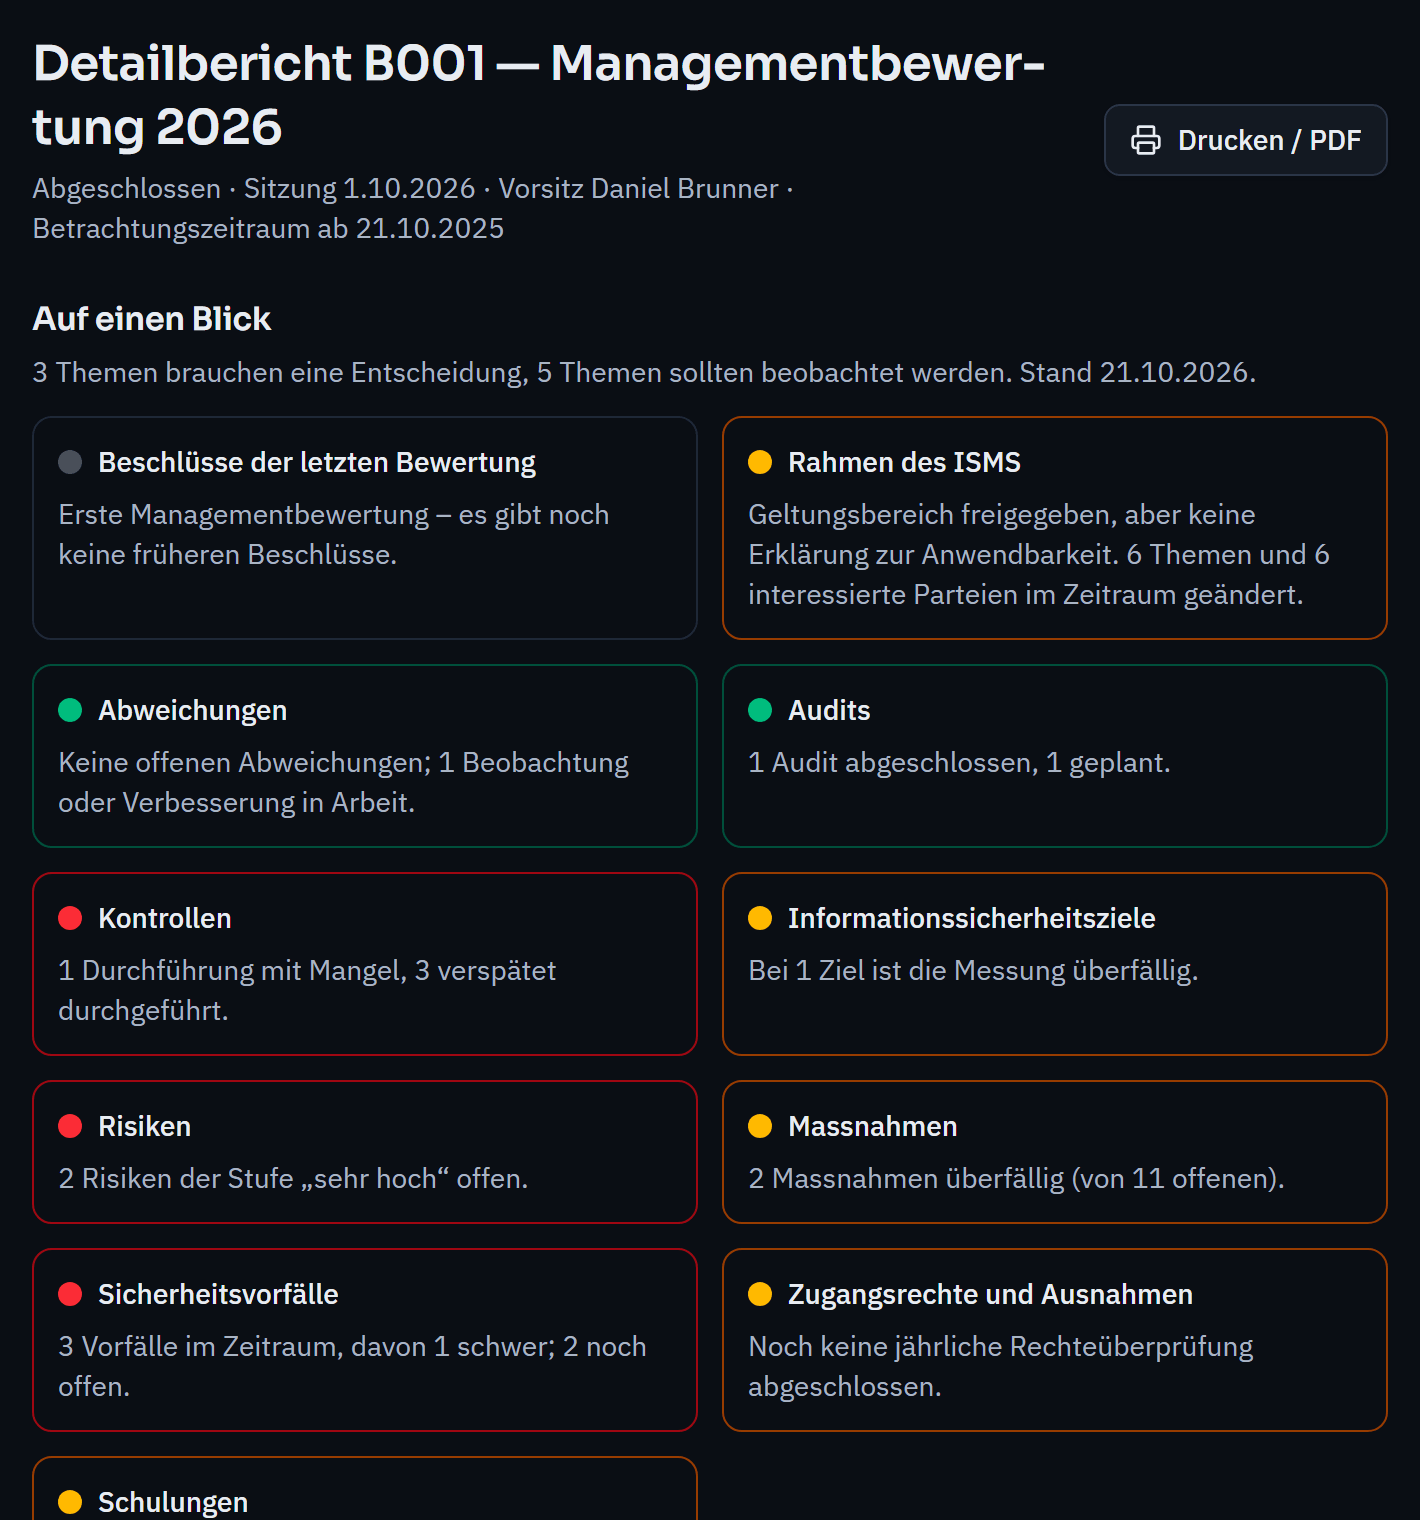
Der Readiness-Check zeigt je Kapitel, was erfüllt ist, und je Lücke den voraussichtlichen Befund. Internes Audit und Managementbewertung liegen im selben System.
Aufgebaut nach der Norm – geprüft, bevor der Auditor kommt
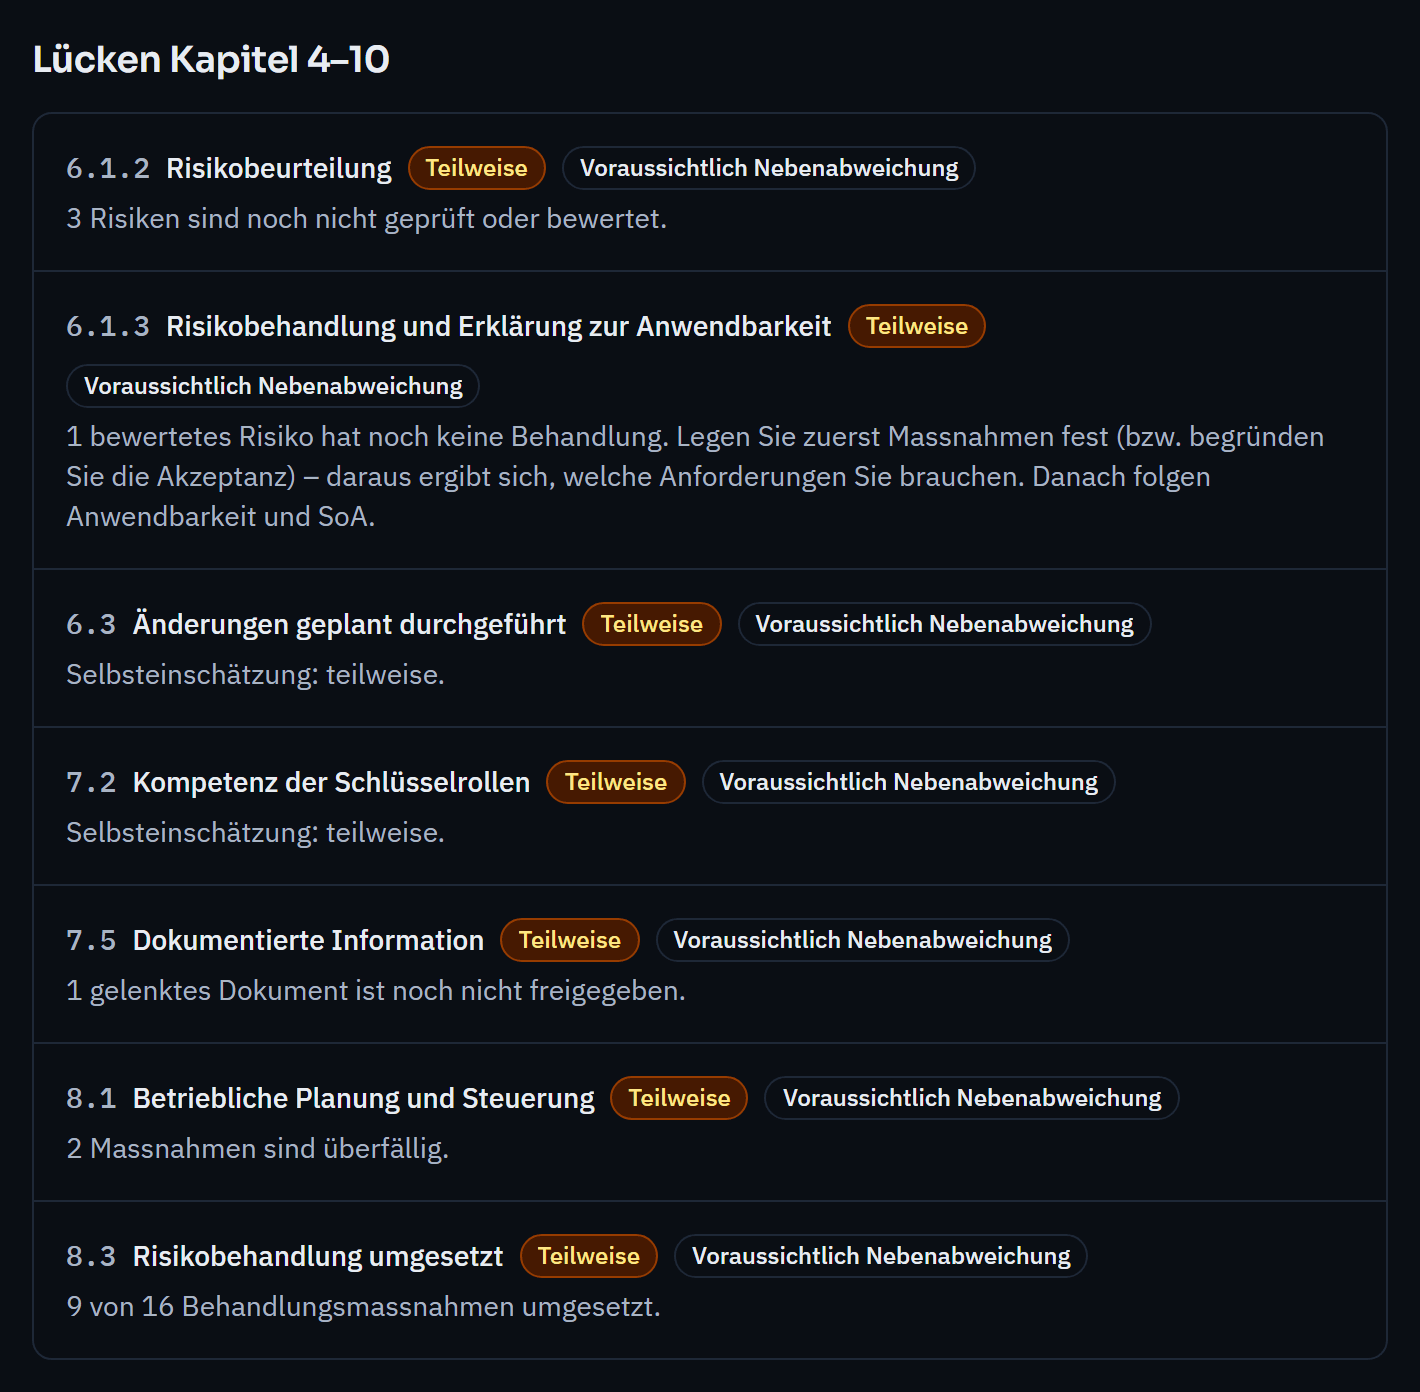
Der Readiness-Check prüft Kapitel 4 bis 10 und Anhang A der Norm, überwiegend aus den Daten Ihres ISMS, und zeigt jederzeit, wo Sie vor dem Zertifizierungsaudit stehen.
Was Sie als Ergebnis erhalten
- Ampel je Kapitel und Gesamtgrad für Kapitel 4 bis 10 und Anhang A.
- Voraussichtlicher Befund je Lücke: Hauptabweichung, Nebenabweichung oder Hinweis, wie im Audit.
- Lückenliste mit Link direkt zur Stelle, an der Sie die Lücke schliessen.
Der Readiness-Check ist eine Selbsteinschätzung und in allen Paketen enthalten. Über die Zertifizierung entscheidet eine akkreditierte Zertifizierungsstelle.
Ein Ablauf statt Tabellen, Ordner und E-Mails
Ein ISMS lässt sich auch mit Tabellen, Dateiablage und E-Mail führen. Der Aufwand steckt dann in der Koordination: Wer ist dran? Welche Fassung gilt? Wo liegt der Nachweis? Varmo verbindet diese Schritte zu einem Ablauf.
| Aufgabe | Mit Excel, Word und E-Mail | Mit Varmo |
|---|---|---|
| Reihenfolge nach ISO/IEC 27001 | selbst planen | Assistent mit 22 Schritten entlang Kapitel 4 bis 10 |
| Wer ist dran? | per E-Mail nachfragen | Pendenzen je Person, „Wie geht es weiter?“ auf jeder Ablaufseite |
| Nachweis zur Anforderung | in Ordnern und Ablagen suchen | Nachweise direkt bei Massnahme, Kontrolle und Anforderung, als Datei oder Link |
| Vier-Augen-Prinzip | organisatorisch, nicht erzwungen | ohne Ausnahme; Einreichen gesperrt, wenn niemand anders freigeben kann |
| Stand vor dem Audit | Unterlagen zusammentragen | Readiness-Check mit Ampel je Kapitel und Lückenliste (in allen Paketen) |
Mit Excel, Word und E-MailMit Varmo
Reihenfolge nach ISO/IEC 27001
Mit Excel, Word und E-Mail: selbst planen
Mit Varmo: Assistent mit 22 Schritten entlang Kapitel 4 bis 10
Wer ist dran?
Mit Excel, Word und E-Mail: per E-Mail nachfragen
Mit Varmo: Pendenzen je Person, „Wie geht es weiter?“ auf jeder Ablaufseite
Nachweis zur Anforderung
Mit Excel, Word und E-Mail: in Ordnern und Ablagen suchen
Mit Varmo: Nachweise direkt bei Massnahme, Kontrolle und Anforderung, als Datei oder Link
Vier-Augen-Prinzip
Mit Excel, Word und E-Mail: organisatorisch, nicht erzwungen
Mit Varmo: ohne Ausnahme; Einreichen gesperrt, wenn niemand anders freigeben kann
Stand vor dem Audit
Mit Excel, Word und E-Mail: Unterlagen zusammentragen
Mit Varmo: Readiness-Check mit Ampel je Kapitel und Lückenliste (in allen Paketen)
Vorhandene Listen übernehmen Sie per CSV-Import (in allen Paketen), bereits freigegebene Richtlinien und die SoA mit ihrem Datum.
Alle Wege im VergleichIhre ISMS-Daten bleiben in der Schweiz
Inhalte, Konten, Dateien und Backups speichern wir ausschliesslich in einem Rechenzentrum in der Schweiz – bei einem Schweizer Anbieter ohne US-Mutterkonzern.1
Support nur mit Ihrer Freigabe
Einsicht für den Support gibt Ihre Organisation frei: höchstens 24 Stunden und nur lesend.
Alle Daten Ihrer Organisation als ZIP-Datei, inklusive hochgeladener Dateien.
Jede hochgeladene Datei wird auf Schadsoftware geprüft, bevor sie gespeichert wird.
Keine Tracker, keine KI-Dienste
Keine Webanalyse von Dritten, keine Tracking-Cookies; Ihre Inhalte gehen an keinen KI-Dienst.
Arbeitet mit Ihren Werkzeugen:2
 Microsoft Entra ID
 Microsoft Intune
 ServiceNow
 JIRA Cloud
 Microsoft Teams
- Hinweis 1: Ausnahme Kartenzahlung: Stripe (Stripe Payments Europe Ltd., Irland, Teil eines US-Konzerns) erhält nur Ihre Rechnungsangaben, nie Ihre ISMS-Inhalte. Beim Kauf auf Rechnung gehen keine Daten an Stripe.
- Hinweis 2: Schnittstellen, die Sie selbst einschalten (z. B. Microsoft, JIRA, ServiceNow), verbinden Varmo mit dem jeweiligen Anbieter.
- Microsoft, Entra, Intune und Teams sind Marken der Microsoft Corporation; JIRA ist eine Marke von Atlassian; ServiceNow ist eine Marke von ServiceNow, Inc. Die Nennung bedeutet keine Partnerschaft.
Häufige Fragen
Was ist Varmo?
Varmo ist eine ISMS-Software (Informationssicherheits-Managementsystem) für KMU und öffentliche Verwaltung, von Grund auf nach ISO/IEC 27001 aufgebaut. Assets, Schutzbedarf, Risiken, Massnahmen, Ausnahmen, Richtlinien, Audits und Managementbewertung liegen in einem System und sind mit den Anforderungen der gewählten Standards verknüpft.
Welche Standards werden unterstützt?
Aktuell ISO/IEC 27001:2022 (Anhang A), NIST Cybersecurity Framework 2.0, NIST SP 800-53 Rev. 5, NIS2, der IKT-Grundschutz (Schweiz), der IKT-Minimalstandard (Schweiz) mit Reifegrad, Grundschutz++ des BSI, das FINMA-RS 2023/1, DORA, die Datensicherheit nach DSG/DSV und die Sicherheit der Verarbeitung nach Art. 32 DSGVO. ISO/IEC 27001 Anhang A und die Datenschutz-Kataloge sind in allen Paketen enthalten, NIS2, die Schweizer IKT-Kataloge und Grundschutz++ ab dem Paket Business, NIST, FINMA und DORA ab dem Paket Pro. Eigene Kataloge und interne Vorgaben erfassen Sie ab dem Paket Business selbst, von Hand oder per CSV-Import. Ab dem Paket Business ordnet Varmo gleiche und ähnliche Anforderungen aus ISO/IEC 27001, NIST CSF, NIST SP 800-53, NIS2, dem IKT-Grundschutz (Schweiz), dem IKT-Minimalstandard (Schweiz), Grundschutz++, dem FINMA-RS 2023/1, DORA und der Datensicherheit nach DSG/DSV einander zu und zeigt, wo eine Umsetzung mehrere Anforderungen abdeckt.
Wo werden unsere Daten gespeichert?
Ihre ISMS-Daten liegen in der Schweiz, inklusive Backups, bei einem Schweizer Anbieter ohne US-Mutterkonzern. Nur bei Kartenzahlung erhält Stripe Ihre Rechnungsangaben, nie Ihre ISMS-Inhalte. Die Daten jeder Organisation sind streng getrennt, und auch der Betreiber sieht sie nur, wenn Sie einen befristeten, lesenden Support-Zugriff freigeben. Einzelheiten stehen auf der Seite Sicherheit und in der Datenschutzerklärung.
Ersetzt Varmo die Zertifizierung?
Nein. Die Zertifizierung nach ISO/IEC 27001 erfolgt durch eine akkreditierte Zertifizierungsstelle. Die Software zeigt Ihnen den Umsetzungsstand, führt die Nachweise je Anforderung und erstellt die Erklärung zur Anwendbarkeit (SoA) als Bericht.
Wie aufwändig ist der Einstieg?
Ein Einrichtungsassistent führt in 22 Schritten durch den Aufbau: Organisation, Kontext, Freigaben, Risikomethodik, Anforderungskataloge, Assets, Vorfälle, internes Audit und Managementbewertung. Jeder Schritt erklärt, worum es geht und warum. Ihr Konto eröffnen Sie selbst und testen 30 Tage kostenlos mit allen Funktionen.
Was kostet Varmo?
Es gibt vier Pakete: Starter, Business, Pro und Ultimate mit individuellen Anforderungen. Der Preis richtet sich nach dem Paket und der Zahl der aktiven Personen (Grössenband S bis 50, M bis 250, L bis 1 000); Starter gibt es ab CHF 149 pro Monat. Jedes Konto startet mit 30 Tagen Testphase mit allen Funktionen, kostenlos und ohne Kreditkarte; danach wählen Sie Starter, Business oder Pro. Ohne Kauf wird Ihr Konto eingefroren: Sie können alles lesen und exportieren, aber nichts mehr ändern; nach einem Kauf geht es mit allen Daten weiter, mit Kreditkarte sofort, auf Rechnung nach dem Zahlungseingang. Je Firmen-Domain gibt es innerhalb von 12 Monaten eine Testphase; bei einer Bestellung auf Rechnung läuft sie immer bis zur Fälligkeit der Rechnung. Die Pakete und ihre Unterschiede finden Sie auf der Preisseite. In einer Demo zeigen wir Ihnen gerne, welches Paket zu Ihrer Organisation passt.
Ihr Weg zu ISO/IEC 27001 im Überblick
In einer persönlichen Demo zeigen wir Ihnen Varmo anhand Ihrer Fragestellungen, vom Einrichtungsassistenten bis zum Readiness-Bericht – unverbindlich.
- Rundgang vom Einrichtungsassistenten bis zum Readiness-Bericht
- Einschätzung Ihres Weges zur ISO-27001-Zertifizierung
- Unverbindlich und ohne Verpflichtung
Lieber selbst ausprobieren? 30 Tage kostenlos testen
Noch nicht so weit? Zum ISO-27001-Selbsttest