Schuban und ISDS-Konzept erklärt
Der ausführliche Beitrag mit Fundstellen, Rollen und HERMES-Phasen.
Vor jedem Informatikvorhaben der Bundesverwaltung klärt die Schutzbedarfsanalyse, kurz Schuban, welche Folgen es hätte, wenn Informationen offengelegt, verändert, längere Zeit nicht verfügbar oder nicht mehr nachvollziehbar wären. Aus dem Ergebnis folgt, ob der IKT-Grundschutz genügt oder zusätzliche Massnahmen nötig sind.
Verlangt ist die Schuban in der Bundesverwaltung und der Armee, im Geltungsbereich der Informationssicherheitsverordnung (Art. 27 ISV). Die übrigen Behörden, die dem ISG unterstehen, legen ihr Sicherheitsverfahren selbst fest. Unternehmen und andere Behörden können das Verfahren freiwillig übernehmen; der Leitfaden P041 richtet sich ausdrücklich auch an sie.
Zuerst wird das Schutzobjekt beschrieben, mit einem Informationsverzeichnis: alle Informationen, die es erzeugt, speichert, verarbeitet oder überträgt, gruppiert und je Gruppe mit Klassifizierung und dem Vermerk, ob Personendaten enthalten sind. Danach wird je Informationsgruppe gefragt, was eine Kompromittierung bewirken würde. Bedrohungen spielen dabei bewusst keine Rolle.
Die Schuban weist zwei Ergebnisse aus. Der Schutzbedarf ist je Schutzziel „erhöht“ oder „nicht erhöht“; erhöht ist er etwa bei Auswirkungen nach Art. 28 ISV, wenn Gesetze oder Verordnungen ihn verlangen oder rechtfertigen, bei einem erhöhten Risiko für die Grundrechte nach Art. 22 Abs. 1 DSG oder wenn die Auswirkungen für die Organisation nicht akzeptierbar sind. Die Sicherheitsstufe nach ISG (Grundschutz, hoher Schutz, sehr hoher Schutz) folgt dagegen festen Kriterien aus Art. 28 ISV.
Den IKT-Grundschutz nach der Weisung Si001 setzt jedes Schutzobjekt als Minimum um. Ist der Schutzbedarf erhöht, kommen eine Risikoanalyse und ein Sicherheitskonzept dazu (beim Bund das ISDS-Konzept nach P042), das zusätzliche Massnahmen und Restrisiken festhält. Über die Restrisiken entscheiden die Informationssicherheitsverantwortlichen (Art. 36 ISV); jährlich wird geprüft, ob sich Wesentliches geändert hat.
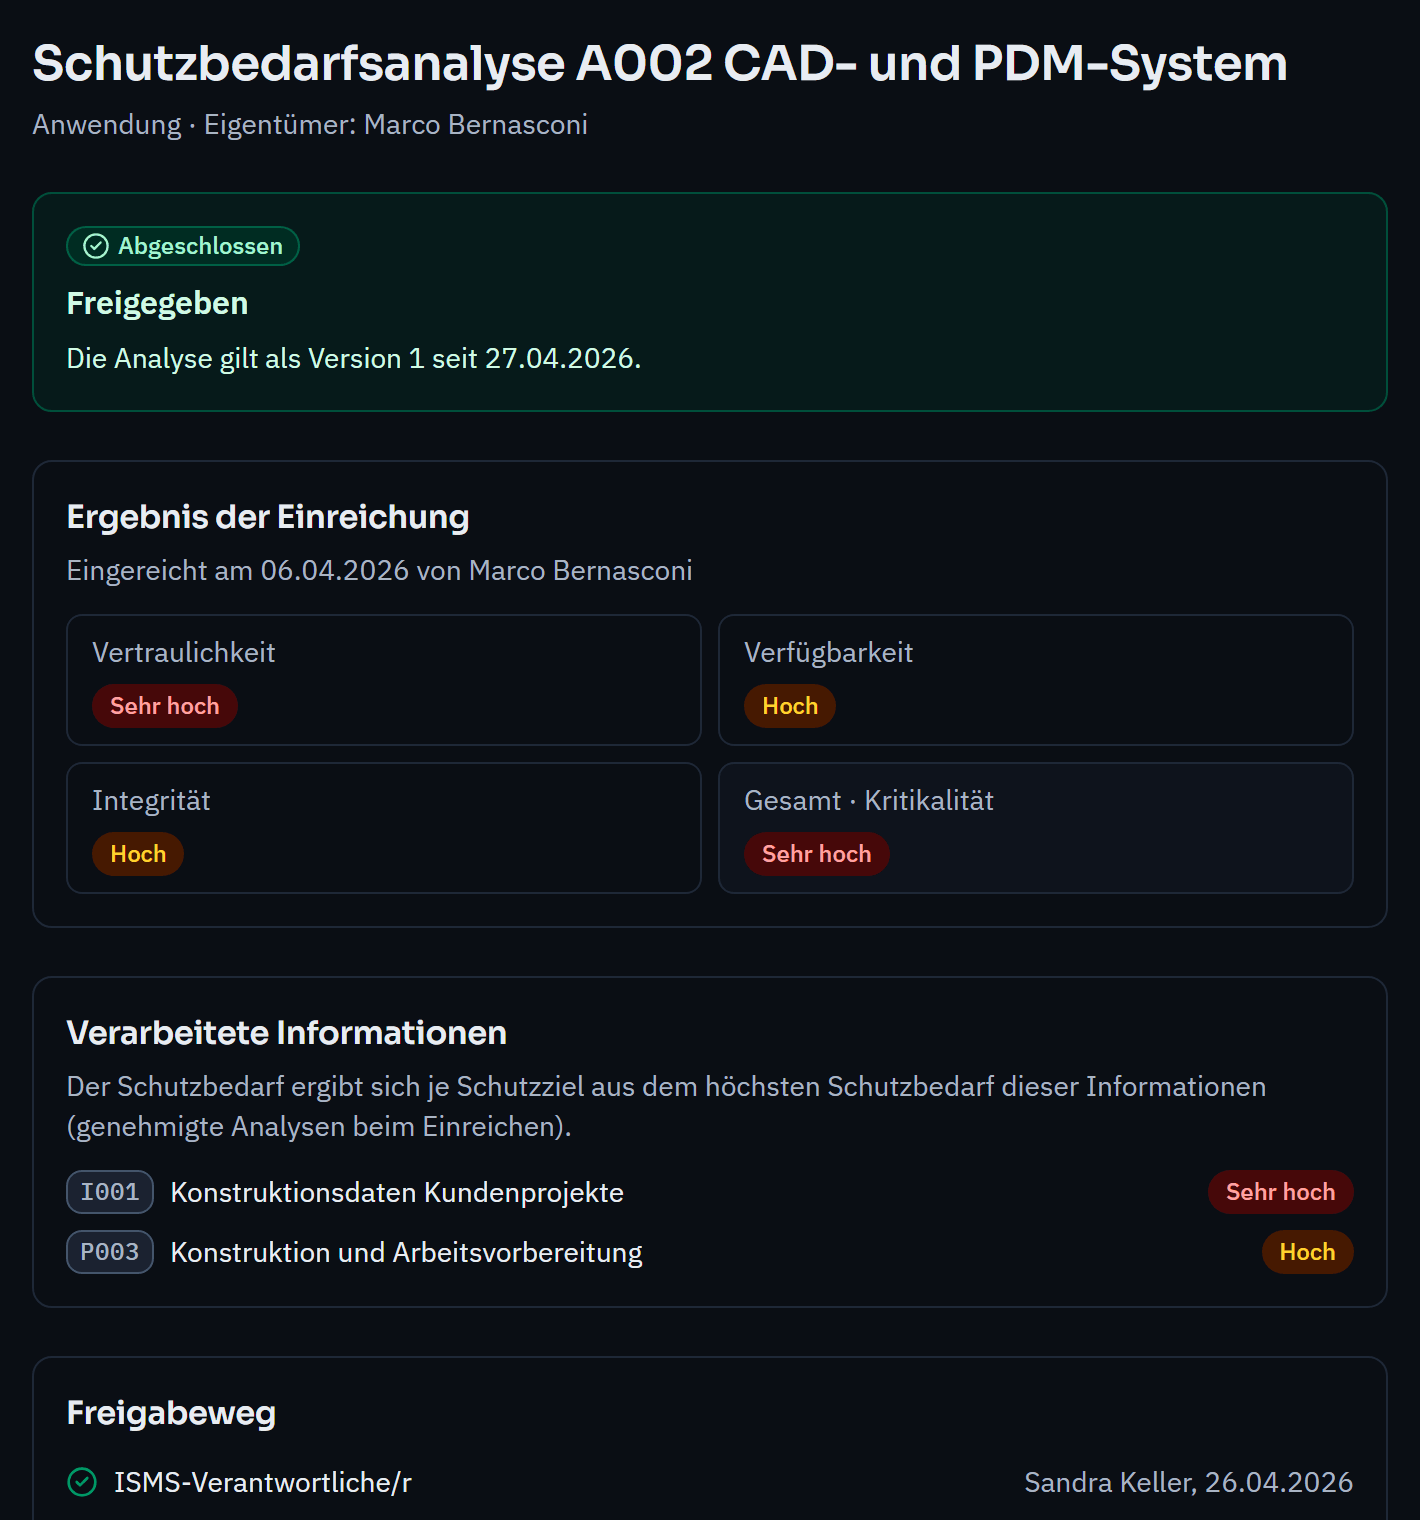
In Varmo bewerten Sie den Schutzbedarf von Informationen und Prozessen je Schutzziel mit Kontrollfragen und Begründung und geben die Analyse über einen Freigabeweg nach dem Vier-Augen-Prinzip frei. Über die Abhängigkeiten erhalten Anwendungen und Systeme ihren Schutzbedarf; ändert sich eine Information, sieht der Eigentümer des Systems, dass er seine Analyse überprüfen muss.
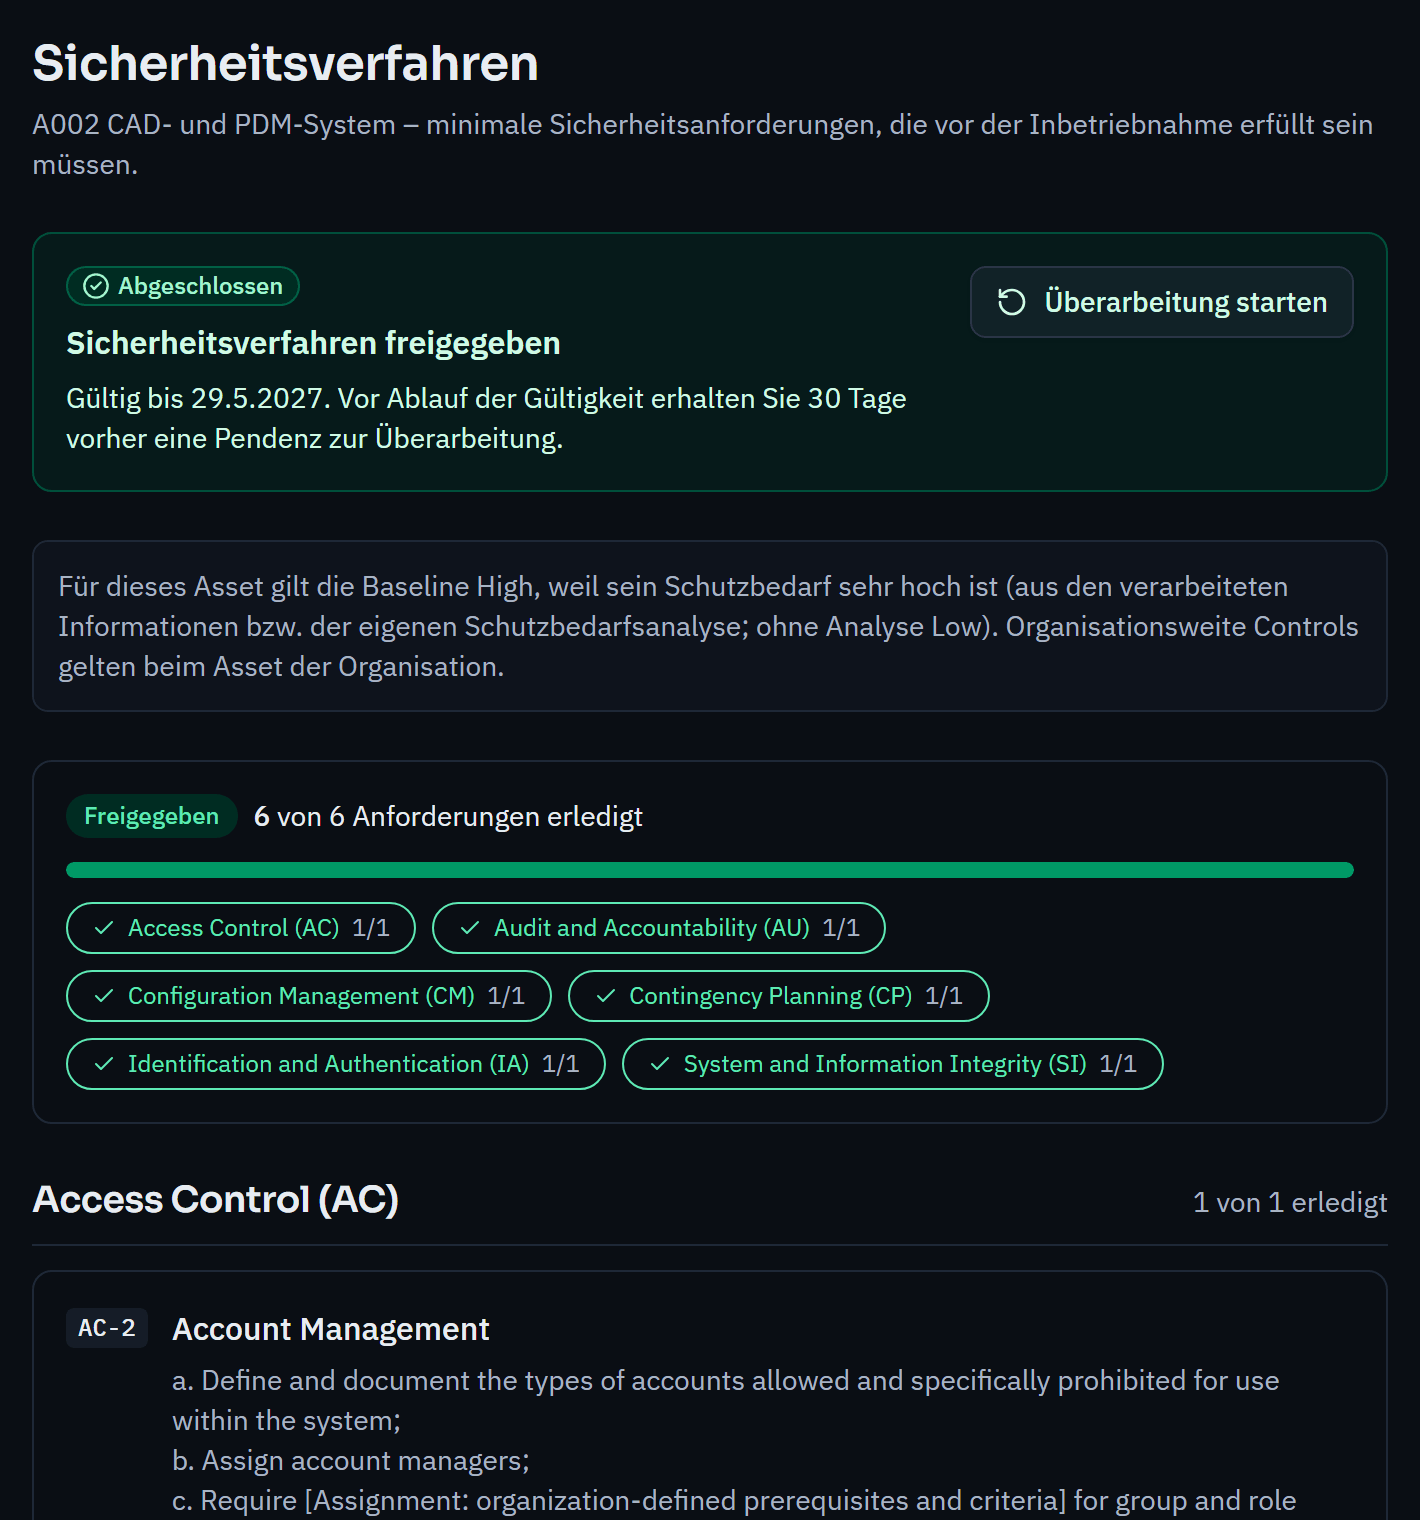
Ab dem Paket Business enthält Varmo den IKT-Grundschutz (Weisung Si001, Version 5.1) mit 64 Anforderungen. Je Schutzobjekt beantwortet der Eigentümer die Anforderungen, belegt die Umsetzung mit Nachweisen und reicht das Ergebnis zur Freigabe ein. Abweichungen behandeln Sie mit einer Massnahme oder einer genehmigten Ausnahme.
Die Schutzbedarfsanalyse in Varmo ist an BSI-Standard 200-2 angelehnt: Sie arbeitet mit den Stufen normal, hoch und sehr hoch und den Schutzzielen Vertraulichkeit, Integrität und Verfügbarkeit. Die Einstufung „erhöht“, die Sicherheitsstufe nach ISG, Nachvollziehbarkeit als eigenes Schutzziel und das Sicherheitskonzept als Dokument bietet Varmo nicht. Die amtlichen Vorlagen ersetzt die Software nicht; Prüf- und Unterschriftsstellen erwarten diese Dokumente.
Der ausführliche Beitrag mit Fundstellen, Rollen und HERMES-Phasen.
Die 64 Mindestanforderungen der Weisung Si001.
Informationssicherheit für Gemeinden, Kantone und Bund.
Schutzbedarfsanalyse und Sicherheitsverfahren im Detail.
Schuban ist die Abkürzung für Schutzbedarfsanalyse im Sicherheitsverfahren des Bundes. Sie klärt je Informatikschutzobjekt, welche Folgen eine Verletzung von Vertraulichkeit, Verfügbarkeit, Integrität oder Nachvollziehbarkeit hätte, und ob der Schutzbedarf erhöht ist.
Nein, aber verwandt. Beide gehen von den möglichen Schäden aus, nicht von Bedrohungen. Der Bund unterscheidet „erhöht“ und „nicht erhöht“ und zusätzlich die Sicherheitsstufe nach ISG; das BSI arbeitet mit normal, hoch und sehr hoch und leitet den Schutzbedarf von Prozessen und Informationen für Anwendungen, Systeme und Räume ab.
Die Weisung Si001 gilt nicht für die Kantone, die ISV nur mit einzelnen Bestimmungen, wenn sie auf Informatikmittel des Bundes zugreifen. Im Übrigen gilt für Kantone und Gemeinden ihr eigenes Recht; das Vorgehen des Bundes können sie freiwillig übernehmen.
Nein. Varmo hilft, Informationen, Schutzbedarf, Freigaben und die Umsetzung des IKT-Grundschutzes nachvollziehbar zu führen. Die Schuban selbst erstellen Sie mit den Vorlagen des SEPOS; welche Fassung massgebend ist, klären Sie mit Ihrer oder Ihrem Informationssicherheitsbeauftragten.
Wie nah sind Sie an ISO/IEC 27001?
Testen Sie 30 Tage kostenlos mit allen Funktionen, ohne Kreditkarte. Oder wir zeigen Ihnen in einer persönlichen Demo den Weg bis zum Readiness-Bericht, unverbindlich.